

Dimensioni e quota di mercato della gestione delle patch
Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
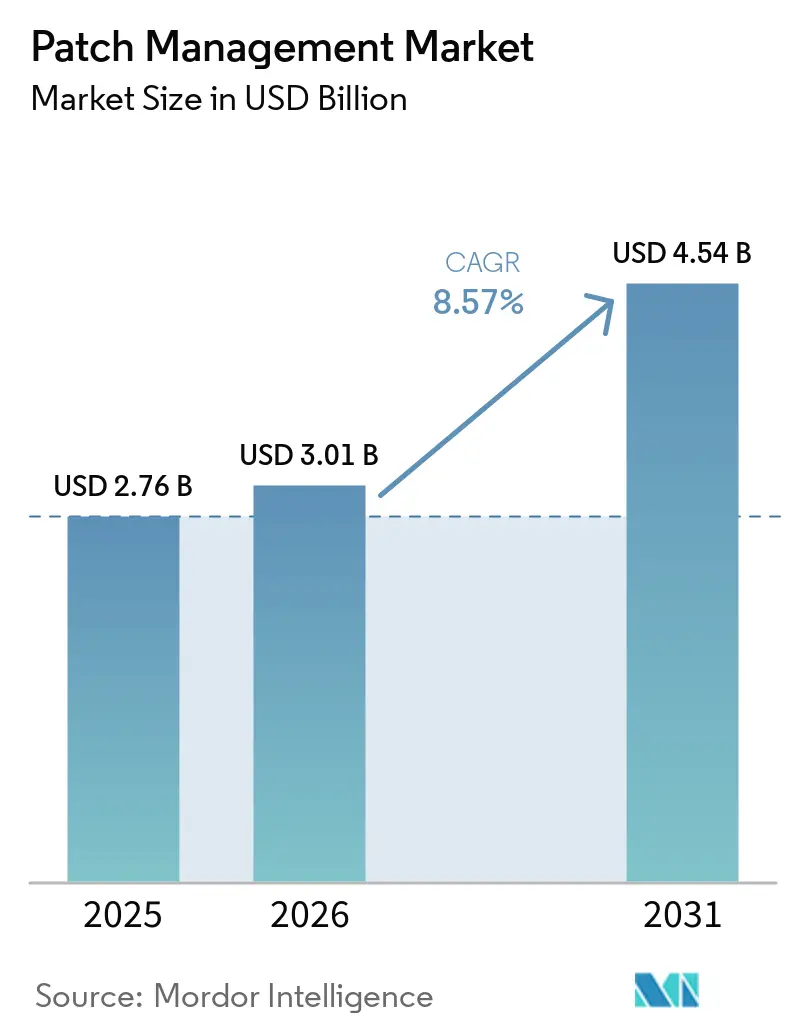
| Dimensione del mercato (2026) | 3.01 miliardo di dollari |
| Dimensione del mercato (2031) | 4.54 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 8.57% CAGR |
| Mercato in più rapida crescita | Asia-Pacifico |
| Il mercato più grande | Nord America |
| Concentrazione del mercato | Basso |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
Analisi di mercato sulla gestione delle patch a cura di Mordor Intelligence
Si prevede che il mercato della gestione delle patch crescerà da 2.76 miliardi di dollari nel 2025 e 3.01 miliardi di dollari nel 2026 a 4.54 miliardi di dollari entro il 2031, registrando un tasso di crescita annuo composto (CAGR) dell'8.57% tra il 2026 e il 2031. Il mercato della gestione delle patch è influenzato dalla velocità con cui le vulnerabilità divulgate si trasformano in percorsi di attacco attivi, rendendo la tempestività della correzione più importante del volume delle patch stesse. Anche la pressione per la conformità sta aumentando il livello minimo di spesa, poiché le aziende ora necessitano di tracce di audit più solide, politiche di patch più chiare e processi di rollback documentati per i sistemi critici per il business. Il mercato della gestione delle patch si sta inoltre orientando verso modelli automatizzati e basati sul cloud, poiché endpoint remoti, ambienti di dispositivi eterogenei e team di sicurezza più piccoli rendono i flussi di lavoro manuali più difficili da sostenere. L'attività competitiva mostra che i fornitori non vendono più le patch come un'utilità a sé stante; al contrario, le stanno integrando con la gestione dell'esposizione, le operazioni sugli endpoint e l'automazione basata su policy. Questo cambiamento sta creando spazio per i fornitori in grado di abbreviare i cicli di bonifica, supportare ambienti ibridi e allineare l'esecuzione tecnica con la rendicontazione normativa.
Punti chiave del rapporto
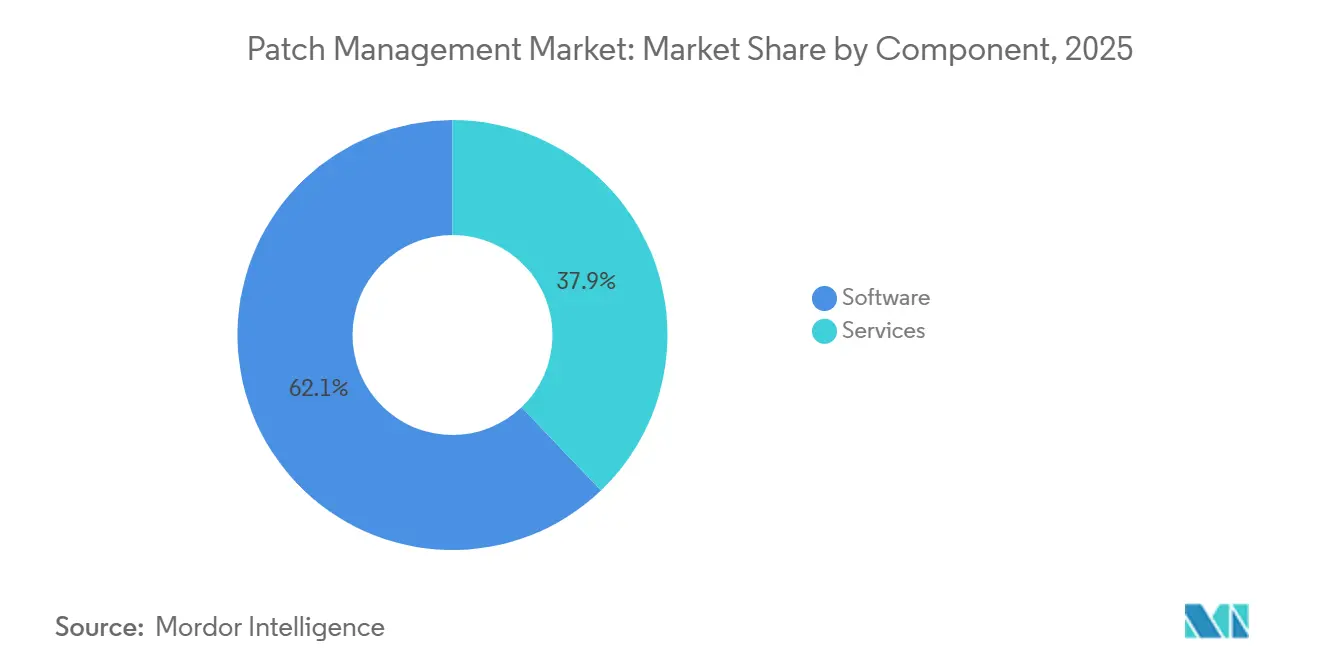
- Per tipologia di componente, nel 2025 il software deteneva una quota del 62.13%, mentre si prevede che i servizi cresceranno a un tasso annuo composto dell'8.97% fino al 2031.
- Per modalità di implementazione, l'implementazione basata su cloud ha rappresentato il 55.89% della quota di mercato nel 2025 e ha registrato anche il CAGR (tasso di crescita annuale composto) più elevato, pari all'8.92% fino al 2031.
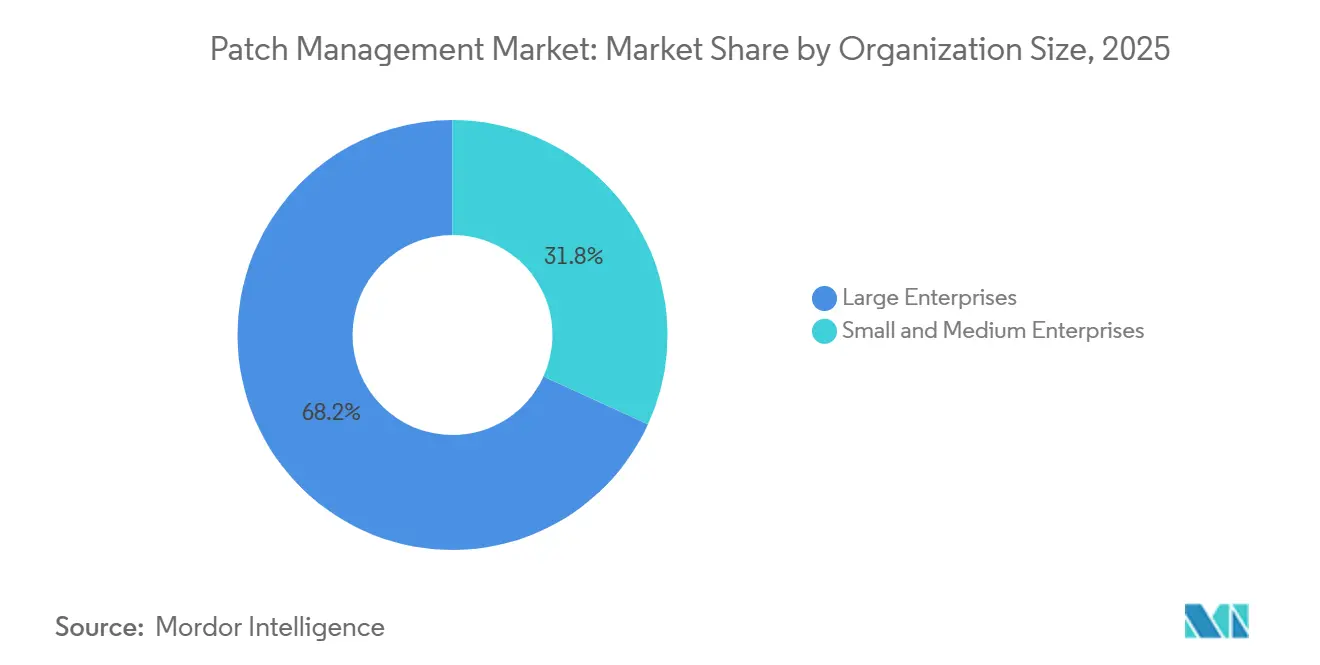
- In base alle dimensioni aziendali, le grandi imprese detenevano una quota del 68.18% nel 2025, mentre si prevede che le PMI cresceranno a un tasso annuo composto dell'8.78% fino al 2031.
- Per settore verticale, il settore bancario e finanziario (BFSI) ha rappresentato una quota del 22.47% nel 2025, mentre il settore sanitario e delle scienze della vita sta crescendo a un tasso annuo composto (CAGR) del 10.37% fino al 2031.
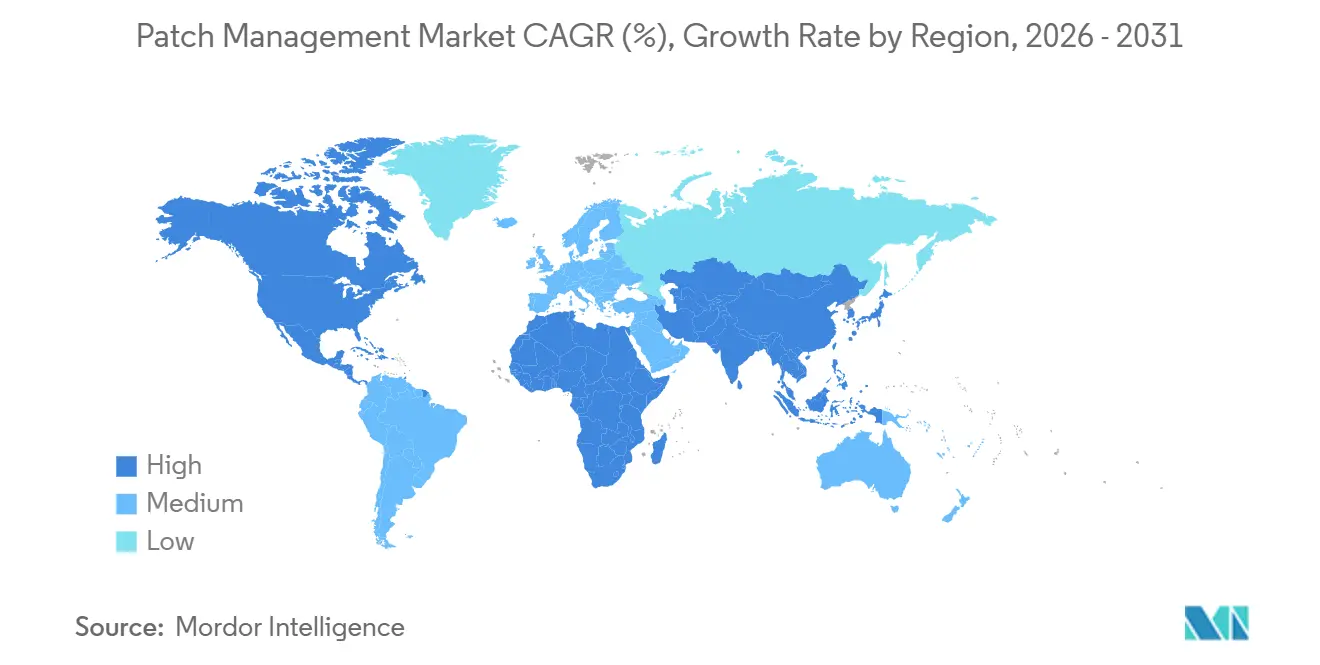
- Dal punto di vista geografico, il Nord America deteneva una quota del 41.84% nel 2025, mentre si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto del 9.57% fino al 2031.
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti sul mercato globale della gestione delle patch
Analisi dell'impatto del conducente
| Guidatore | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| La legge statale sulla protezione delle infrastrutture critiche incrementa la spesa per la conformità. | + 1.8% | Diffusione in tutto il Qatar, con effetti concentrati nei distretti governativi ed energetici di Doha. | A lungo termine (≥ 4 anni) |
| L'aumento degli attacchi OT agli impianti GNL fa crescere la domanda di sicurezza ICS e SCADA | + 1.5% | Principalmente la città industriale di Ras Laffan e le piattaforme GNL offshore | Medio termine (2-4 anni) |
| Le infrastrutture delle città intelligenti ereditate dalla FIFA 2022 richiedono solide misure di sicurezza informatica. | + 0.9% | Centro città di Doha, Lusail e quartiere dello stadio | A breve termine (≤ 2 anni) |
| Il programma Cloud-First di TASMU accelera l'adozione della sicurezza cloud-native. | + 0.7% | In tutto il Qatar, con la guida di enti governati dal MCIT e operatori di servizi digitali | Medio termine (2-4 anni) |
| Le normative in materia di fintech e open banking ampliano i budget per la gestione delle identità e degli accessi (IAM) e la sicurezza dei pagamenti. | + 0.6% | Distretto finanziario, aziende registrate presso il QFC e hub fintech | Medio termine (2-4 anni) |
| La legge obbligatoria sulla protezione dei dati personali aumenta l'adozione della crittografia e della protezione dei dati. | + 0.4% | A livello nazionale, si registrano i primi progressi in termini di conformità tra i responsabili dell'elaborazione dati nel settore sanitario e pubblico. | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
Sfruttamento crescente di vulnerabilità note
La forza trainante più importante nel breve termine per la domanda del mercato della gestione delle patch è il continuo aumento delle vulnerabilità attivamente sfruttate. Il catalogo delle vulnerabilità note sfruttate (Known Exploited Vulnerabilities, KEV) della CISA ha raggiunto 1,592 voci entro maggio 2026, fornendo ai team di sicurezza un chiaro segnale che un insieme ampio e crescente di falle è già collegato ad attacchi reali. [1] Cybersecurity and Infrastructure Security Agency, “Known Exploited Vulnerabilities Catalog,” CISA, cisa.gov Questo contesto modifica le priorità dei budget per le patch, perché le organizzazioni non possono fare affidamento su ampie code di gravità quando un insieme più ristretto di problemi noti sfruttati richiede un'azione immediata. Inoltre, spinge il mercato della gestione delle patch verso strumenti in grado di acquisire rapidamente informazioni sulle KEV e mapparle direttamente alle risorse interessate e ai flussi di lavoro delle patch. I fornitori in grado di ridurre i tempi tra l'intelligence sulle minacce esterne e l'esecuzione interna delle azioni correttive stanno quindi ottenendo una proposta di valore più chiara nei cicli di acquisto aziendali.
Inasprimento delle normative in materia di resilienza informatica e conformità.
La conformità normativa è ormai un fattore determinante per la spesa nel mercato della gestione delle patch, soprattutto laddove la gestione delle vulnerabilità è legata alla responsabilità legale e alla revisione formale da parte degli organi di controllo. La Commissione europea afferma che la normativa NIS2 impone alle entità soggette a tale normativa di affrontare la gestione delle vulnerabilità, e le sanzioni per la non conformità possono raggiungere i 10 milioni di euro (10.8 milioni di dollari) o il 2% del fatturato annuo globale. Ciò sta aumentando la domanda di piattaforme in grado di documentare la logica di prioritizzazione, le tempistiche di correzione, le approvazioni e le procedure di rollback in un formato che possa essere esaminato dagli auditor interni e dagli organi di controllo. Secondo un rapporto dell'ENISA, il 70% delle organizzazioni UE ha indicato la conformità normativa come principale fattore trainante degli investimenti in sicurezza informatica nel 2024 e il 50% ha identificato la gestione delle patch come il requisito NIS2 più difficile da soddisfare. Con la maturazione di queste normative, è probabile che il mercato della gestione delle patch privilegi i fornitori che combinano l'automazione con una reportistica approfondita, piuttosto che quelli che si concentrano esclusivamente sugli aspetti meccanici dell'implementazione.
Crescita del lavoro ibrido e degli endpoint distribuiti
La diffusione del lavoro da remoto e dei dispositivi distribuiti continua ad ampliare il campo d'azione del mercato della gestione delle patch. Rapid7 ha riportato a luglio 2025 che il 77% delle organizzazioni necessitava di più di una settimana per implementare le patch nei propri ambienti, a dimostrazione di come le flotte miste e gli endpoint remoti continuino a rallentare l'esecuzione. Anche ENISA ha rilevato che il 76% delle organizzazioni dell'UE faticava ad attrarre personale specializzato in sicurezza informatica e il 94% delle PMI aveva difficoltà a reclutare personale di sicurezza, il che significa che la sola adozione di nuove tecnologie non risolve i ritardi nell'applicazione delle patch. Lo stesso rapporto ENISA ha mostrato che il 51% delle PMI impiegava più di tre mesi per correggere le vulnerabilità critiche, rispetto al 28% delle organizzazioni più grandi. Queste condizioni stanno ampliando il ruolo del patching gestito e della distribuzione in cloud, poiché il mercato della gestione delle patch deve sempre più affrontare la carenza di personale, la visibilità disomogenea dei dispositivi e la copertura degli endpoint al di fuori della rete aziendale.
Passaggio a soluzioni cloud-native e ad applicazioni di patch automatizzate
La distribuzione cloud-native e l'automazione basata su policy stanno diventando elementi centrali per il modo in cui il mercato della gestione delle patch migliora la velocità di risoluzione dei problemi su grandi infrastrutture di endpoint. Kaseya ha dichiarato nell'aprile 2026 che la sua piattaforma di gestione IT Agentic opera su oltre 17 milioni di endpoint, il che dimostra la portata con cui i fornitori stanno ora inquadrando le decisioni autonome relative alle patch e l'esecuzione semplificata. Anche Tanium e ServiceNow hanno riportato nel maggio 2026 che la loro soluzione IT autonoma congiunta ha ridotto del 60% il tempo medio di risoluzione in ambienti ibridi. Questi esempi sono importanti perché gli acquirenti confrontano sempre più gli strumenti di gestione delle patch in base ai risultati dell'esecuzione, piuttosto che sulla semplice pianificazione o sull'ampiezza del catalogo. Di conseguenza, il mercato della gestione delle patch si sta orientando verso piattaforme che integrano la telemetria degli endpoint, i controlli delle policy e la risoluzione automatizzata in un unico modello operativo.
Analisi dell'impatto della restrizione
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| La scarsità di talenti informatici di lingua araba fa lievitare i costi dei fornitori di servizi di sicurezza gestiti (MSSP). | -1.5% | Il problema è diffuso in tutto il Qatar, con particolare intensità nei settori governativo e dei servizi finanziari e assicurativi (BFSI) che richiedono responsabili della conformità bilingue. | A lungo termine (≥ 4 anni) |
| Le infrastrutture OT obsolete nei terminali del gas complicano l'integrazione della sicurezza. | -1.2% | Città industriale di Ras Laffan e infrastrutture per la lavorazione del gas a terra | Medio termine (2-4 anni) |
| La frammentazione delle procedure di appalto tra le aziende semi-governative rallenta i cicli di progetto. | -0.6% | Presente in tutto il Qatar, concentrato in holding collegate allo Stato ed enti sovrani. | Medio termine (2-4 anni) |
| Preoccupazioni in materia di sovranità dei dati relative all'hosting di SOC (Security Operations Center) su cloud esteri | -0.4% | A livello nazionale, con la massima sensibilità nei settori della difesa, dell'intelligence e della finanza. | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
Compatibilità delle patch e rischio di interruzione dell'attività aziendale
Le interruzioni di servizio legate alle patch continuano a rappresentare un freno significativo per il mercato della gestione delle patch, poiché molte organizzazioni continuano a valutare il rischio di interruzione rispetto al rischio di sfruttamento delle vulnerabilità quando pianificano le finestre di implementazione. Questo problema è particolarmente evidente negli ambienti in cui i tempi di inattività hanno conseguenze dirette sull'operatività o sulla sicurezza, come ad esempio i settori sanitario, manifatturiero e delle infrastrutture finanziarie. In questi contesti, l'implementazione automatizzata è spesso limitata dalla necessità di convalida, test e pianificazione del rollback prima che l'implementazione in produzione possa procedere. Di conseguenza, anche quando l'intelligenza applicata alle patch migliora, la velocità di esecuzione può comunque rallentare se i team non hanno la certezza che gli aggiornamenti non interromperanno i flussi di lavoro principali. Questa limitazione mantiene alta la domanda di piattaforme in grado di migliorare i test pre-implementazione, la progettazione di implementazioni a fasi e la visibilità del controllo delle modifiche.
Sistemi legacy e infrastruttura di endpoint frammentata
Le infrastrutture obsolete e la visibilità incompleta degli asset limitano ulteriormente la possibilità per il mercato della gestione delle patch di raggiungere la piena automazione. Sistemi datati, software non supportati e ambienti operativi eterogenei creano punti ciechi in cui gli strumenti moderni non possono applicare lo stesso livello di copertura o coerenza delle policy. Il problema è ancora più grave negli ambienti di tecnologia operativa e industriali, dove le finestre di manutenzione seguono i programmi di produzione anziché i cicli IT settimanali. La frammentazione degli ambienti riduce inoltre l'efficacia dell'automazione, poiché i motori delle policy non possono agire in modo affidabile su dispositivi privi di dati sulla versione, sulla proprietà o sullo stato attuale delle patch. Ciò mantiene il mercato della gestione delle patch legato a programmi di modernizzazione più ampi, poiché risultati migliori in termini di applicazione delle patch dipendono spesso dalla razionalizzazione degli asset e dalla sostituzione a fine ciclo di vita, oltre che dallo strumento di applicazione delle patch stesso.
Analisi del segmento
Per componente: la crescita dei servizi supera quella del segmento software principale.
Nel 2025, il software rappresentava il 62.13% del mercato della gestione delle patch, risultando la componente più importante. I ricavi si concentrano ancora sull'applicazione di patch ai sistemi operativi, sugli aggiornamenti di applicazioni di terze parti e sui livelli di automazione multipiattaforma che aiutano le aziende a gestire flotte di dispositivi ampie e eterogenee. Gli investimenti in prodotti nel 2025 e nel 2026 si sono orientati verso una copertura più ampia delle piattaforme, poiché gli acquirenti, che rappresentavano il 62.13% del mercato della gestione delle patch nel 2025 e costituivano la componente più importante, desiderano meno strumenti e un flusso di lavoro di correzione più unificato. Action1 si è espansa a Linux nel novembre 2025, includendo Ubuntu, Debian, Red Hat Enterprise Linux e SUSE, a testimonianza del più ampio spostamento verso una copertura di flotte eterogenee piuttosto che verso l'esecuzione di patch su un singolo sistema operativo.
Le esigenze di conformità stanno inoltre rafforzando il settore del software per la gestione delle patch, poiché le organizzazioni necessitano di registrazioni che dimostrino se le applicazioni gestite vengono aggiornate in tempo e tracciate su tutta l'infrastruttura. Adaptiva ha dichiarato nel dicembre 2025 che il catalogo della sua piattaforma copriva oltre 250,000 patch su più di 20,000 prodotti, a supporto della domanda di una maggiore copertura delle applicazioni di terze parti e di una migliore preparazione agli audit. I servizi rappresentano la componente in più rapida crescita e si prevede che le dimensioni del mercato della gestione delle patch per questo segmento cresceranno a un CAGR dell'8.97% fino al 2031. I servizi gestiti stanno catturando la maggior parte di questa domanda incrementale, poiché le imprese e le PMI desiderano sempre più che team esterni si occupino dell'esecuzione delle policy, della gestione delle eccezioni e della reportistica. Il dato di ENISA secondo cui il 76% delle organizzazioni dell'UE ha difficoltà ad attrarre personale specializzato in sicurezza informatica supporta il cambiamento strutturale verso un modello di erogazione basato sui servizi. [2] European Network and Information Security Agency, “NIS Investments 2025 - Main Report,” ENISA, enisa.europa.eu
Per modalità di implementazione: l'implementazione basata su cloud consolida la sua leadership
Nel 2025, le implementazioni basate su cloud hanno conquistato il 55.89% del mercato della gestione delle patch e rappresentano anche la modalità di implementazione in più rapida crescita, con un CAGR dell'8.92% fino al 2031. Questo primato riflette un chiaro vantaggio negli ambienti remoti e ibridi, dove gli agenti basati su cloud possono applicare le policy di patch senza dipendere da infrastrutture di relay on-premise o connettività VPN. Il modello supporta inoltre aggiornamenti centralizzati delle policy più rapidi e una maggiore copertura su dispositivi distribuiti, entrambi requisiti fondamentali nel mercato della gestione delle patch. Adaptiva ha registrato una crescita del 70% nell'acquisizione di nuovi clienti nel 2025 e un aumento del 75% nelle vendite congiunte, a dimostrazione del costante interesse dei clienti per le architetture di patch e endpoint native del cloud.
L'implementazione on-premise rimane importante in ambienti isolati, reti classificate e contesti industriali dove la residenza dei dati o l'isolamento di rete limitano l'utilizzo del cloud. Ivanti ha introdotto gli appliance sovrani ISA6500 e ISA8500 nell'aprile 2026, a dimostrazione del fatto che i fornitori continuano a riscontrare una domanda di fattori di forma locali legati all'orchestrazione delle policy gestite tramite cloud e ai controlli regionali dei dati. Ciò significa che il segmento on-premise si sta riducendo anziché scomparire e che il mercato della gestione delle patch si rivolge a una fascia di clienti specializzati, più ristretta ma solida, che non può migrare completamente al cloud condiviso. La direzione generale rimane chiara: le piattaforme cloud si adattano meglio agli endpoint distribuiti, ai team IT più snelli e alla spinta verso cicli di correzione più rapidi.
In base alle dimensioni dell'organizzazione: l'adozione da parte delle PMI accelera grazie ai vantaggi economici derivanti dai fornitori di servizi gestiti (MSP).
Nel 2025, le grandi aziende detenevano il 68.18% della quota di mercato della gestione delle patch, a testimonianza del maggiore potere d'acquisto e della maggiore estensione degli endpoint che caratterizzano ancora questo segmento del mercato. I loro ambienti spesso includono sistemi operativi, firmware, carichi di lavoro containerizzati, applicazioni di terze parti e requisiti di conformità regionali, il tutto nello stesso parco tecnologico. Adaptiva ha riportato a marzo 2025 che il 64% delle aziende identificava il coordinamento tra rilevamento e correzione come la principale sfida operativa, il che spiega perché i grandi acquirenti stiano dando priorità ai flussi di lavoro integrati rispetto agli strumenti autonomi. Tanium e ServiceNow hanno dichiarato a maggio 2026 che la loro offerta congiunta ha ridotto del 60% il tempo medio di risoluzione, a dimostrazione del tipo di miglioramento operativo che le grandi organizzazioni stanno finanziando.
Le PMI rappresentano il segmento in più rapida crescita e si prevede che il mercato della gestione delle patch per le PMI crescerà a un tasso annuo composto (CAGR) dell'8.78% fino al 2031. L'ENISA ha rilevato che il 51% delle PMI ha impiegato più di 3 mesi per applicare le patch alle vulnerabilità critiche, il che indica che le organizzazioni più piccole sono particolarmente colpite da vincoli di personale e di processo. Per questo motivo, il settore della gestione delle patch sta assistendo a una maggiore adozione da parte dei MSP (Managed Service Provider), poiché gli acquirenti più piccoli possono passare da strumenti iniziali e risorse interne limitate a un'esecuzione ricorrente basata sui servizi. La Commissione europea osserva che NIS2 amplia l'ambito di applicazione delle organizzazioni, aumentando la pressione della conformità e rendendo economicamente vantaggiosa l'esternalizzazione delle operazioni di applicazione delle patch per le entità più piccole soggette alla normativa.
Per settore verticale: l'assistenza sanitaria diventa il centro di domanda in più rapida crescita
Nel 2025, il settore BFSI (Banking, Financial Services and Insurance) rappresentava il 22.47% della quota di mercato della gestione delle patch, risultando il settore verticale più importante. La domanda in questo segmento è sostenuta dagli obblighi sovrapposti previsti da DORA, PCI DSS e dalle normative SEC in materia di sicurezza informatica, che rendono la classificazione delle patch, le tempistiche di correzione e la pianificazione del rollback parte integrante del normale controllo operativo. Ciò ha reso la reportistica conforme alle normative di audit un requisito di base per gli acquisti, piuttosto che una funzionalità opzionale, negli ambienti finanziari. Altri settori verticali, tra cui IT e telecomunicazioni, pubblica amministrazione e difesa, manifatturiero, energia e servizi di pubblica utilità, vendita al dettaglio ed e-commerce, istruzione e altri, continuano a registrare una domanda crescente, sebbene alcuni debbano affrontare cicli di implementazione più lenti a causa delle dipendenze dalle tecnologie operative e della complessità degli acquisti.
Il settore sanitario e quello delle scienze della vita sono i verticali in più rapida crescita e si prevede che il mercato della gestione delle patch per questo segmento crescerà a un tasso annuo composto del 10.37% fino al 2031. Il Dipartimento della Salute e dei Servizi Umani (HHS) ha dichiarato nel gennaio 2026 che l'aggiornamento proposto della norma HIPAA sulla sicurezza avrebbe richiesto la risoluzione delle vulnerabilità critiche entro 15 giorni, rimodellando di conseguenza i flussi di lavoro di applicazione delle patch per le entità coperte e i partner commerciali. ManageEngine ha riportato nel novembre 2025 che il 46% degli incidenti ransomware nel settore sanitario ha coinvolto gateway di terze parti, rafforzando la necessità di un'ampia copertura applicativa piuttosto che affidarsi esclusivamente all'applicazione di patch al sistema operativo. Questa combinazione di pressione normativa e scarsa sicurezza di base sta trasformando il settore sanitario in uno dei centri di crescita più evidenti nel settore della gestione delle patch.
Analisi geografica
Mercato nordamericano della gestione delle patch
Nel 2025, il Nord America ha rappresentato il 41.84% del mercato della gestione delle patch, risultando il principale contributore a livello regionale. Gli Stati Uniti sono responsabili della maggior parte della domanda regionale grazie agli ingenti budget aziendali, a un ecosistema di servizi gestiti maturo e a una rigorosa governance interna, tutti fattori che supportano una maggiore spesa per le patch. La continua espansione del catalogo KEV da parte della CISA e il suo ruolo attivo nel coordinamento delle vulnerabilità forniscono alle organizzazioni della regione un flusso di informazioni pratico che affina la definizione delle priorità e accelera l'esecuzione. Canada e Messico contribuiscono alla domanda attraverso le reti aziendali transfrontaliere e la crescente copertura dei fornitori di servizi gestiti (MSP) nei clienti di medie dimensioni. La regione beneficia inoltre di una fitta base di fornitori, che mantiene il mercato della gestione delle patch altamente competitivo e spinge verso l'alto le funzionalità dei prodotti.
Mercato della gestione delle patch nella regione Asia-Pacifico
L'area Asia-Pacifico è quella in più rapida crescita, con il mercato della gestione delle patch che avanza a un CAGR del 9.57% fino al 2031. Un numero maggiore di endpoint, framework di cybersecurity più solidi e una continua transizione verso operazioni basate sul cloud in tutta l'IT aziendale stanno supportando la crescita. Trend Micro ha riportato a marzo 2025 che il Giappone aveva un tempo medio di applicazione delle patch di 36.4 giorni, ovvero 1.2 volte più lento della media globale, indicando un chiaro divario di automazione in un importante mercato regionale. Action1 si è impegnata a garantire la residenza dei dati in India a partire dal 1° aprile 2026, il che dimostra che i fornitori ora considerano l'allineamento alla conformità locale come parte della loro strategia di espansione nella regione. [3] Action1, "Action1 Advances Innovation in Enterprise-Grade Autonomous Endpoint Management with New Platform Capabilities", Action1, action1.com. Anche l'Australia e altri mercati dell'Asia-Pacifico stanno dando maggiore importanza alla governance delle patch all'interno dei programmi nazionali di cybersecurity, il che supporta l'adozione a lungo termine.
Mercato della gestione delle patch in EMEA e Sud America
Nel 2025, l'Europa deteneva la seconda quota di mercato più grande, con Regno Unito, Germania e Francia in testa alla domanda tra le aziende di grandi dimensioni e le medie imprese. Secondo quanto riportato da ENISA, nel 2024 il 70% delle organizzazioni dell'UE ha identificato la conformità normativa come principale fattore trainante degli investimenti in sicurezza informatica, e le organizzazioni che sono entrate di recente nell'ambito di applicazione di NIS2 hanno registrato un aumento medio del 22% dei budget per la sicurezza informatica. Ciò mantiene il mercato della gestione delle patch strettamente legato a programmi di conformità formali, progettazione documentata dei controlli e cicli di approvvigionamento plasmati dalla revisione normativa. Sud America, Medio Oriente e Africa rimangono regioni in fase iniziale, dove Brasile ed Emirati Arabi Uniti guidano la domanda grazie alla crescente adozione del cloud e al miglioramento della penetrazione dei MSP (Managed Service Provider) nelle organizzazioni di piccole dimensioni.
Panorama competitivo
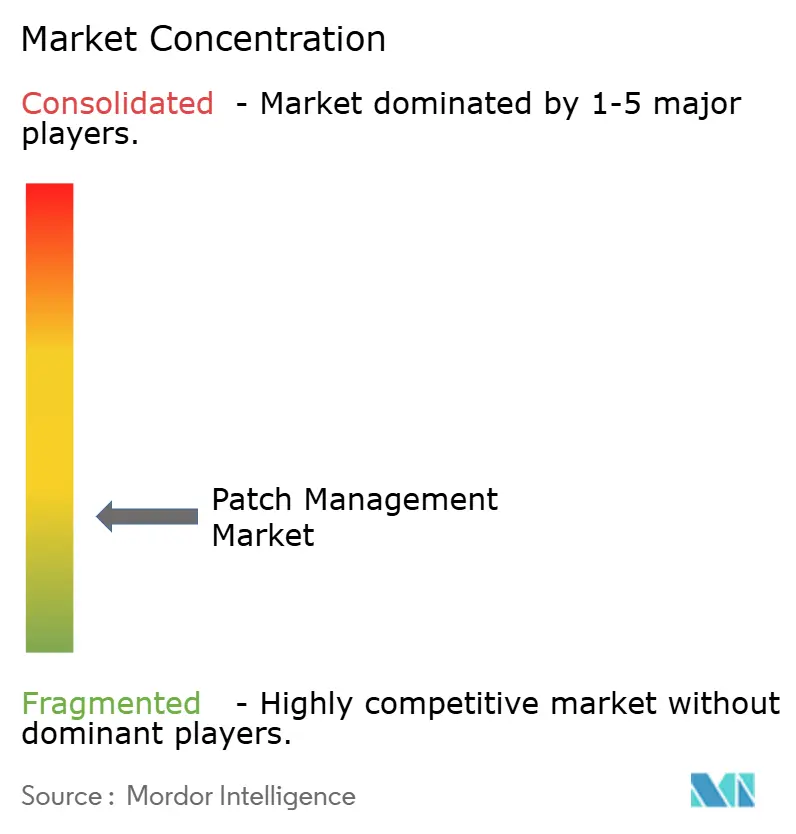
Il mercato della gestione delle patch è frammentato, senza un singolo fornitore che controlli la domanda in tutti i modelli di implementazione, dimensioni dei clienti e regioni. Fornitori specializzati come Automox, Action1, Qualys e Vicarius competono migliorando l'intelligenza delle patch, la velocità di correzione e la profondità di integrazione tra endpoint e stack di sicurezza. Fornitori di piattaforme più ampie come Ivanti e Kaseya competono integrando la gestione delle patch in operazioni IT più ampie, gestione degli endpoint e suite di monitoraggio remoto. Kaseya ha dichiarato nell'aprile 2026 che la sua piattaforma di gestione IT Agentic supporta oltre 17 milioni di endpoint, segnalando quanto aggressivamente il mercato si stia spostando verso un'esecuzione su larga scala basata su policy e a basso impatto. Qualys ha introdotto AI Fabric nell'agosto 2025, con funzioni agentiche per l'analisi del Patch Tuesday e la correzione auto-riparante, dimostrando come l'orchestrazione autonoma sia diventata un tema centrale del prodotto nel mercato della gestione delle patch. [4] Qualys, "From Exposure Whack-a-Mole to Autonomous Cyber Risk Management, Meet Agentic AI on the Qualys Platform", Qualys, qualys.com
Le mosse strategiche dell'ultimo anno dimostrano che l'applicazione delle patch viene integrata in flussi di lavoro più ampi di esposizione e operativi. Action1 ha ampliato il suo ecosistema al RSAC 2026 con connettori per Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon e Microsoft Defender for Endpoint, consentendo una condivisione più rapida dei dati tra i livelli di rilevamento ed esecuzione. Rapid7 ha lanciato Active Patching, basato su Automox, nel luglio 2025, collegando più strettamente la gestione dell'esposizione alle vulnerabilità alla correzione attiva all'interno di un unico flusso di lavoro. ConnectWise ha inoltre firmato un accordo definitivo nel gennaio 2026 per acquisire zofiQsignaling per proseguire il consolidamento nell'automazione basata sull'IA e nelle operazioni MSP full-stack.
Nel mercato della gestione delle patch, soprattutto negli ambienti OT e di controllo industriale, esiste un ampio margine di miglioramento per la previsione della compatibilità prima dell'implementazione e per la creazione di report conformi, destinati ai MSP focalizzati sulle PMI. Fornitori come Baramundi Software e Heimdal Security stanno consolidando la propria posizione nei mercati europei di fascia media, combinando la gestione delle patch con funzionalità più ampie di sicurezza degli endpoint e di igiene informatica. Il lancio, previsto per aprile 2026, di appliance sovrane di Ivanti per ambienti regolamentati e isolati dimostra come la progettazione dei prodotti stia ora rispondendo alle esigenze di conformità regionali tanto quanto ai requisiti tecnici. Ciò significa che la complessità normativa sta iniziando a rappresentare un vantaggio competitivo per i fornitori in grado di supportare sia la distribuzione cloud-native che l'implementazione locale controllata.
Leader del settore nella gestione delle patch
Ivanti, Inc.
Qualys, Inc.
Automox Inc.
Tanium Inc.
Action1 Corporation
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare
Recenti sviluppi del settore
- Maggio 2026: Tanium e ServiceNow hanno lanciato una soluzione IT autonoma congiunta che integra ITOM AI Prime con i dati endpoint in tempo reale di Tanium, offrendo una riduzione del 60% del tempo medio di risoluzione e consentendo l'applicazione automatica di patch senza intervento manuale in ambienti aziendali ibridi. L'integrazione si rivolge ai budget di consolidamento delle operazioni IT nelle grandi aziende, combinando la telemetria degli endpoint con l'orchestrazione dei flussi di lavoro basata sull'intelligenza artificiale in un'unica offerta commerciale.
- Aprile 2026: Kaseya ha presentato la prima piattaforma di gestione IT basata su agenti, che si avvale di oltre 1 miliardo di ticket elaborati, 3 exabyte di dati di backup e 17 milioni di endpoint gestiti per consentire la correzione autonoma e guidata da policy senza autorizzazione umana per le implementazioni di patch a basso rischio. La piattaforma si rivolge direttamente ai MSP che servono clienti PMI che desiderano implementare una governance delle patch basata sull'intelligenza artificiale con un'economia per singolo endpoint.
- Aprile 2026: Ivanti ha potenziato la sua piattaforma Neurons con funzionalità di conformità continua, MDM sovrano per la residenza dei dati nell'UE e appliance ISA6500 e ISA8500 progettate per ambienti di rete isolati o regolamentati, rispondendo ai requisiti di conformità previsti da NIS2 e DORA che impediscono ad alcune organizzazioni di migrare completamente al cloud multi-tenant.
- Marzo 2026: Action1 ha ampliato le integrazioni del suo ecosistema aziendale in occasione di RSAC 2026, aggiungendo connettori certificati per Rapid7 InsightVM, Tenable Vulnerability Management, CrowdStrike Falcon e Microsoft Defender for Endpoint, consentendo la condivisione bidirezionale del contesto di rischio tra il rilevamento delle vulnerabilità e l'esecuzione delle patch all'interno di flussi di lavoro di sicurezza unificati.
Ambito del rapporto sul mercato globale della gestione delle patch
Il mercato della gestione delle patch comprende piattaforme software e servizi correlati progettati per identificare, dare priorità, testare, distribuire, monitorare e gestire patch e aggiornamenti software negli ambienti IT aziendali. Queste soluzioni aiutano le organizzazioni a risolvere le vulnerabilità di sicurezza, a garantire la conformità normativa, a migliorare le prestazioni del sistema e ad automatizzare la gestione degli aggiornamenti su sistemi operativi, applicazioni, endpoint, server, carichi di lavoro cloud e dispositivi connessi alla rete.
Il mercato della gestione delle patch è segmentato per componente (software e servizi), modalità di implementazione (basata su cloud e on-premise), dimensione dell'organizzazione (grandi imprese e piccole e medie imprese), settore verticale (servizi bancari, finanziari e assicurativi, IT e telecomunicazioni, sanità e scienze della vita, governo e difesa, vendita al dettaglio ed e-commerce, produzione, energia e servizi di pubblica utilità, istruzione e altri settori verticali) e area geografica (Nord America, Sud America, Europa, Asia-Pacifico e Medio Oriente e Africa). Le previsioni di mercato sono fornite in termini di valore (USD).
| Software | Gestione delle patch del sistema operativo |
| Gestione delle patch per applicazioni di terze parti | |
| Automazione e analisi delle patch multipiattaforma | |
| Servizi | Servizi professionali |
| Managed Services |
| Basato su cloud |
| On-Locale |
| Grandi imprese |
| Piccole e medie imprese |
| BFSI |
| IT e telecomunicazioni |
| Sanità e scienze della vita |
| Governo e difesa |
| Vendita al dettaglio ed e-commerce |
| Produzione |
| Energia e Utilities |
| Formazione |
| Altri verticali del settore |
| Nord America | Stati Uniti | |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Regno Unito | |
| Germania | ||
| Francia | ||
| Italia | ||
| Spagna | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| Giappone | ||
| India | ||
| Corea del Sud | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente & Africa | Medio Oriente | Emirati Arabi Uniti |
| Arabia Saudita | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Egitto | ||
| Resto d'Africa | ||
| Per componente | Software | Gestione delle patch del sistema operativo | |
| Gestione delle patch per applicazioni di terze parti | |||
| Automazione e analisi delle patch multipiattaforma | |||
| Servizi | Servizi professionali | ||
| Managed Services | |||
| Per modalità di distribuzione | Basato su cloud | ||
| On-Locale | |||
| Per dimensione dell'organizzazione | Grandi imprese | ||
| Piccole e medie imprese | |||
| Per settore verticale | BFSI | ||
| IT e telecomunicazioni | |||
| Sanità e scienze della vita | |||
| Governo e difesa | |||
| Vendita al dettaglio ed e-commerce | |||
| Produzione | |||
| Energia e Utilities | |||
| Formazione | |||
| Altri verticali del settore | |||
| Per geografia | Nord America | Stati Uniti | |
| Canada | |||
| Messico | |||
| Sud America | Brasile | ||
| Argentina | |||
| Resto del Sud America | |||
| Europa | Regno Unito | ||
| Germania | |||
| Francia | |||
| Italia | |||
| Spagna | |||
| Resto d'Europa | |||
| Asia-Pacifico | Cina | ||
| Giappone | |||
| India | |||
| Corea del Sud | |||
| Resto dell'Asia-Pacifico | |||
| Medio Oriente & Africa | Medio Oriente | Emirati Arabi Uniti | |
| Arabia Saudita | |||
| Resto del Medio Oriente | |||
| Africa | Sud Africa | ||
| Egitto | |||
| Resto d'Africa | |||
Domande chiave a cui si risponde nel rapporto
Quali saranno le dimensioni del mercato della gestione delle patch nel 2026 e quali saranno le sue prospettive per il 2031?
Il mercato della gestione delle patch si attestava a 3.01 miliardi di dollari nel 2026 e si prevede che raggiungerà i 4.54 miliardi di dollari entro il 2031, con un tasso di crescita annuo composto (CAGR) dell'8.57%.
Quale modello di implementazione incide maggiormente sulla spesa per la gestione delle patch?
Le implementazioni basate su cloud si confermano leader con una quota del 55.89% nel 2025 e rappresentano anche la modalità di implementazione in più rapida crescita, con un CAGR dell'8.92% fino al 2031.
Perché le PMI stanno diventando un gruppo di clienti in rapida crescita per le piattaforme di patching?
Le PMI stanno crescendo a un tasso annuo composto dell'8.78% perché l'erogazione di servizi gestiti da MSP rende l'applicazione delle patch più conveniente e più semplice per i team con personale interno limitato in materia di sicurezza.
Quale segmento di utenti finali si sta espandendo più rapidamente?
Il settore sanitario e delle scienze della vita è quello in più rapida crescita, con un CAGR del 10.37%, sostenuto da requisiti di conformità più stringenti e dalla necessità di colmare le lacune di lunga data in materia di igiene dei cerotti.
Quale regione sta registrando la crescita più rapida nell'adozione della gestione delle patch?
La regione Asia-Pacifico è quella a più rapida crescita, con un CAGR del 9.57%, trainata da un maggior numero di endpoint, da framework di sicurezza informatica più solidi e dalla crescente adozione del cloud.
In che modo i fornitori si differenziano dalle altre piattaforme di patching nel 2026?
I fornitori si stanno concentrando sulla bonifica autonoma, su una maggiore integrazione con gli strumenti di gestione dell'esposizione, sulla distribuzione nativa del cloud e sulla creazione di report conformi alle normative per gli ambienti regolamentati.


