

Dimensioni e quota di mercato della sicurezza e della governance delle identità non umane (NHI).
Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
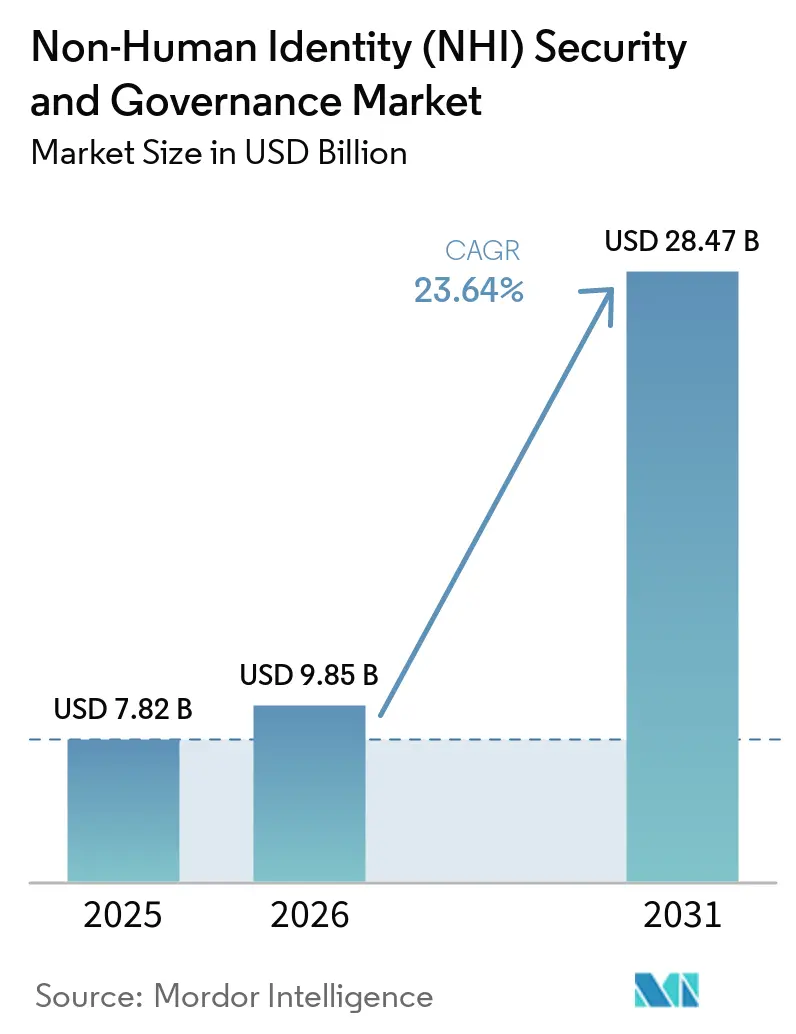
| Dimensione del mercato (2026) | 9.85 miliardo di dollari |
| Dimensione del mercato (2031) | 28.47 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 23.64% CAGR |
| Mercato in più rapida crescita | Asia-Pacifico |
| Il mercato più grande | Nord America |
| Concentrazione del mercato | Medio |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
Analisi di mercato sulla sicurezza e la governance dell'identità non umana (NHI) a cura di Mordor Intelligence
Si prevede che il mercato della sicurezza e della governance dell'identità non umana (NHI) crescerà da 7.82 miliardi di dollari nel 2025 a 9.67 miliardi di dollari nel 2026 e a 28.47 miliardi di dollari entro il 2031, registrando un tasso di crescita annuo composto (CAGR) del 23.65% tra il 2026 e il 2031. La crescente mole di identità delle macchine in ambienti cloud, API, pipeline di distribuzione software e processi aziendali automatizzati sta plasmando il mercato della sicurezza NHI. L'adozione da parte delle aziende di agenti basati sull'intelligenza artificiale sta riducendo i tempi disponibili per identificare le credenziali, definire la proprietà e limitare l'accesso. La domanda si sta spostando dalla semplice individuazione delle credenziali verso i controlli del ciclo di vita, l'autorizzazione in fase di esecuzione e la rotazione automatizzata. I requisiti normativi nei servizi finanziari e nei settori critici rendono sempre più importanti i controlli documentati sull'identità delle macchine durante le verifiche di sicurezza. Il mercato della sicurezza e della governance dell'identità non umana (NHI) subisce inoltre pressioni dagli strumenti nativi di gestione delle identità cloud, soprattutto quando le organizzazioni operano principalmente su un'unica piattaforma cloud.
Punti chiave del rapporto
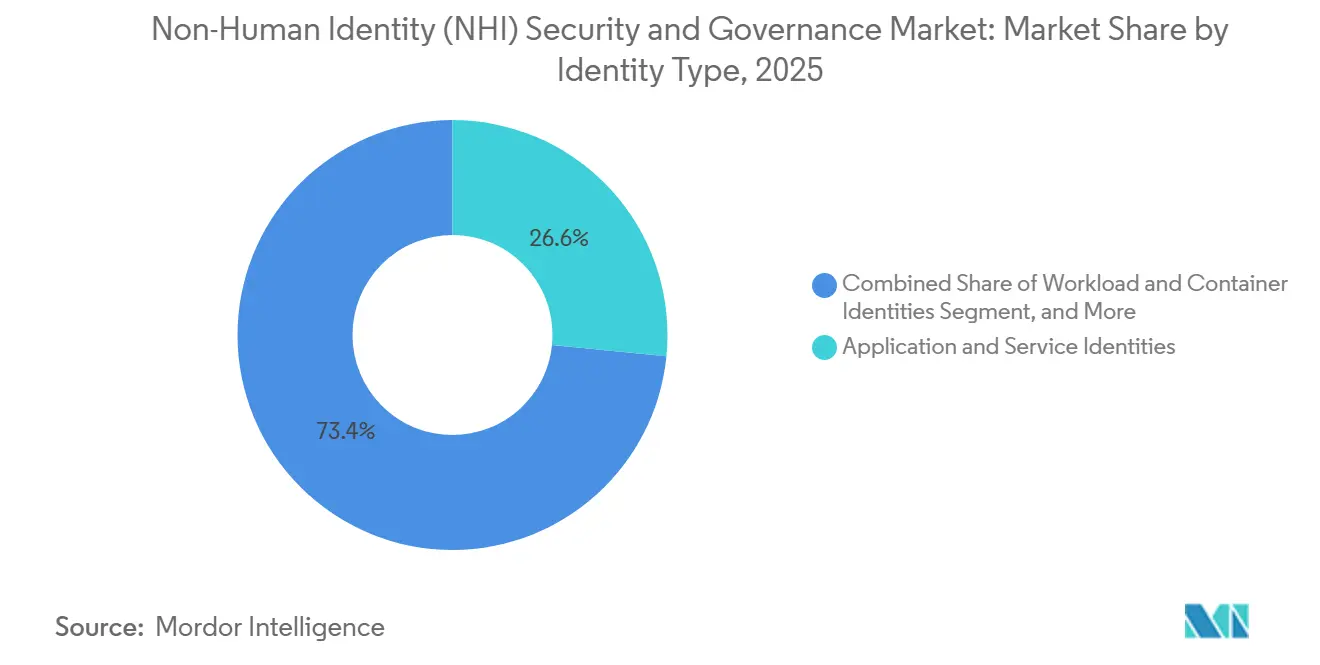
- Per tipologia di identità, nel 2025 gli integratori di sistemi e i fornitori di servizi tecnologici detenevano il 26.58% della quota di mercato della sicurezza e della governance delle identità non umane (NHI), mentre si prevede che le identità degli agenti AI cresceranno a un tasso annuo composto del 25.05% fino al 2031.
- Nel 2025, le soluzioni offerte rappresentavano il 61.24% del mercato della sicurezza e della governance delle identità non umane (NHI), mentre si prevede che i servizi cresceranno a un tasso annuo composto (CAGR) del 24.05% fino al 2031.
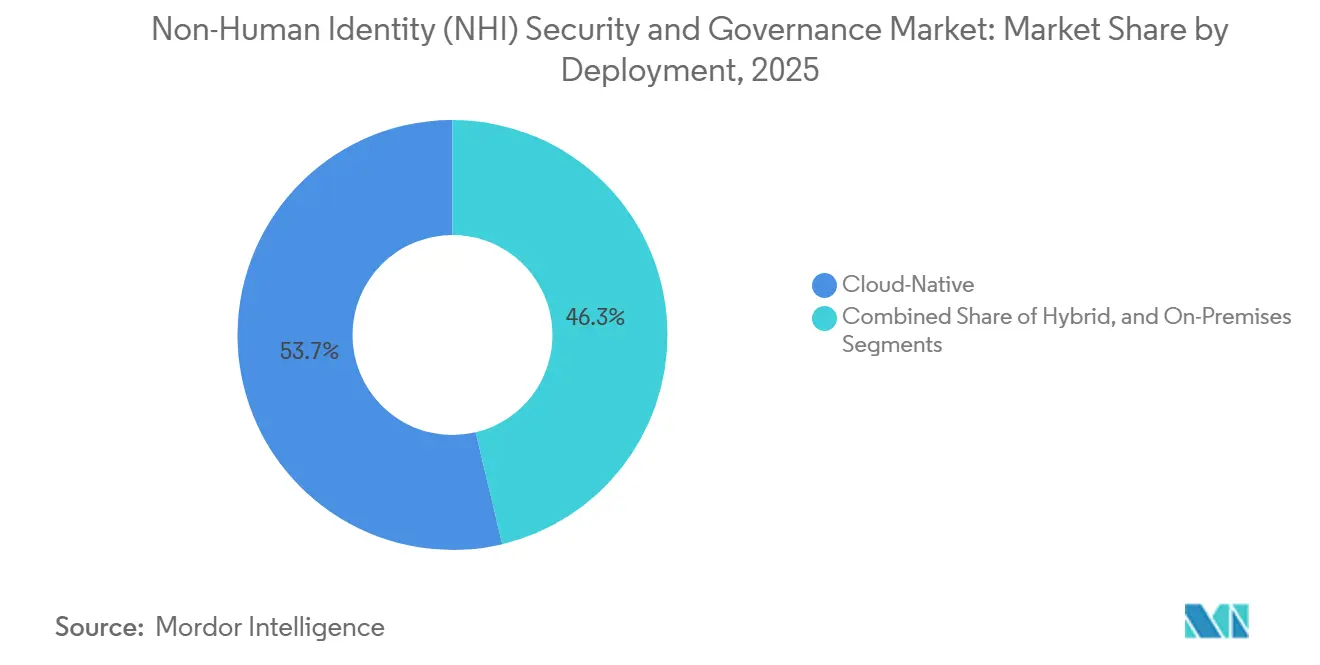
- In base alla tipologia di implementazione, i modelli Cloud-Native detenevano il 53.72% della quota di mercato della sicurezza e della governance NHI nel 2025, mentre si prevede che le implementazioni ibride cresceranno a un tasso annuo composto del 24.25% fino al 2031.
- In base alle dimensioni aziendali, le grandi imprese detenevano il 31.69% del fatturato nel 2025, mentre si prevede che le piccole e medie imprese cresceranno a un tasso annuo composto del 24.06% fino al 2031.
- Per tipologia di applicazione, la gestione degli accessi ha rappresentato il 31.14% del fatturato nel 2025, mentre si prevede che la gestione delle credenziali e la rotazione delle credenziali cresceranno a un tasso annuo composto del 24.85% fino al 2031.
- Per tipologia di utente finale, il settore bancario e finanziario (BFSI) ha rappresentato il 28.48% del fatturato nel 2025, mentre si prevede che il settore dell'informatica e delle telecomunicazioni crescerà a un tasso annuo composto (CAGR) del 25.24% fino al 2031.
- Dal punto di vista geografico, il Nord America ha rappresentato il 41.37% del fatturato nel 2025, mentre si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto (CAGR) dell'24.21% fino al 2031.
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti sul mercato globale della sicurezza e della governance dell'identità non umana (NHI).
Analisi dell'impatto dei conducenti
| Guidatore | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Carico di lavoro cloud-native ed espansione delle API | + 7.8% | Globale, con una forte presenza in Nord America e nella regione Asia-Pacifico. | A breve termine (≤ 2 anni) |
| Adozione di agenti di intelligenza artificiale e flussi di lavoro autonomi | + 7.2% | Globale, con i primi guadagni in Nord America ed Europa | A breve termine (≤ 2 anni) |
| Zero Trust e applicazione delle normative | + 4.1% | Nord America ed Europa, con ripercussioni sulla regione Asia-Pacifico, sul Medio Oriente e sull'Africa. | Medio termine (2-4 anni) |
| Accesso senza segreti e rotazione delle credenziali effimere | + 2.5% | Diffuso a livello globale, con la maggiore diffusione in Nord America. | Medio termine (2-4 anni) |
| Quantificazione della superficie di attacco NHI tramite grafi di identità | + 0.9% | Nord America e Europa | Medio termine (2-4 anni) |
| Attestazione della catena di fornitura del software basata sull'identità | + 0.7% | Nord America, Europa e Asia-Pacifico | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
Carico di lavoro cloud-native ed espansione delle API
Le API sono diventate una delle principali superfici di attacco negli ambienti cloud-native, aumentando la necessità di gestire le credenziali associate a ciascun endpoint. Akamai ha segnalato 258 attacchi API giornalieri per organizzazione nel 2025, con un aumento del 113% rispetto all'anno precedente, mentre l'87% delle organizzazioni intervistate ha segnalato un incidente di sicurezza correlato alle API. Ogni endpoint API aggiuntivo può introdurre un account di servizio, un token o una chiave associati che richiedono un controllo dell'inventario e delle policy. Il mercato della sicurezza e della governance dell'identità non umana (NHI) trae vantaggio quando le organizzazioni trattano l'attività API autenticata come un evento di identità della macchina piuttosto che solo come un evento di rete. Salt Security ha rilevato che il 47% degli intervistati ha segnalato un'espansione delle API dal 51% al 100% rispetto all'anno precedente e il 47% ha ritardato il rilascio in produzione a causa di problemi di sicurezza relativi alle API esposte ai sistemi autonomi. I controlli a livello del gateway API possono limitare la portata di una credenziale compromessa valutando ogni richiesta rispetto a una policy di identità.
Adozione di agenti di intelligenza artificiale e flussi di lavoro autonomi
Gli agenti AI creano rischi di identità diversi da quelli associati agli account di servizio statici. Questi agenti possono utilizzare le credenziali in fase di esecuzione, creare sub-agenti, chiamare API esterne ed eseguire azioni su più sistemi. OWASP identifica l'abuso di identità e privilegi come un rischio rilevante per le applicazioni agentiche. Il National Cybersecurity Center of Excellence del NIST ha pubblicato nel febbraio 2026 un documento concettuale sulle pratiche di identità e autorizzazione per agenti software e applicazioni AI agentiche. [1] National Institute of Standards and Technology, “Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization,” NIST Computer Security Resource Center, csrc.nist.gov Il mercato della sicurezza e della governance dell'identità non umana (NHI) si sta quindi orientando verso controlli che verificano l'identità di un agente, l'ambito richiesto e l'autorizzazione nel punto di utilizzo dello strumento. La Cloud Security Alliance ha segnalato che oltre il 16% delle organizzazioni non teneva traccia della creazione di identità correlate all'IA, lasciando una lacuna nella supervisione.
Zero Trust e applicazione delle normative
I programmi Zero Trust includono sempre più spesso identità non umane, soprattutto nei settori regolamentati. Il Digital Operational Resilience Act (DORA) si applica agli enti finanziari dell'Unione Europea dal 17 gennaio 2025 e richiede la tenuta di registri relativi agli accordi con terze parti in ambito ICT, ai sensi dell'articolo 28. Tali registri possono includere chiavi API dei fornitori e account di servizio che si connettono a sistemi regolamentati. La legge tedesca sull'attuazione del NIS2 è entrata in vigore nel dicembre 2025, con una scadenza obbligatoria per la registrazione BSI nell'aprile 2026 per le organizzazioni interessate. Anche il PCI DSS 4.0 porta all'attenzione degli audit gli account privilegiati di sistemi e applicazioni negli ambienti di pagamento. Il mercato della sicurezza e della governance delle identità non umane (NHI) offre ai fornitori l'opportunità di fornire prove di proprietà, controllo degli accessi e azioni relative al ciclo di vita delle credenziali per tali audit.
Accesso senza segreti e rotazione delle credenziali effimere
Il passaggio da segreti statici a credenziali attestate in base al carico di lavoro sta cambiando il modo in cui le organizzazioni creano controlli di identità delle macchine. GitGuardian ha identificato 28.65 milioni di segreti hardcoded esposti in commit pubblici di GitHub nel corso del 2025, con un aumento del 34% rispetto all'anno precedente. La stessa ricerca ha rilevato che i commit co-firmati da assistenti di programmazione basati sull'IA avevano il doppio delle probabilità di esporre segreti. Framework come SPIFFE e SPIRE consentono ai servizi di autenticarsi tramite attestazione crittografica in fase di esecuzione anziché tramite chiavi API a lunga durata. Il CA/Browser Forum ha approvato la proposta SC-081v3 nell'aprile 2025, riducendo la validità dei certificati TLS da 398 giorni a 200 giorni nel marzo 2026, a 100 giorni nel marzo 2027 e a 47 giorni nel marzo 2029. Il mercato della sicurezza e della governance NHI beneficia di cicli di validità dei certificati più brevi, rendendo sempre più necessaria la gestione automatizzata del ciclo di vita.
Analisi dell'impatto delle restrizioni
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Frammentazione delle responsabilità tra i team di ingegneria e sicurezza | -3.2% | Global | A breve termine (≤ 2 anni) |
| Le funzionalità native di identità degli hyperscaler riducono la spesa incrementale | -2.1% | Nord America e nucleo dell'Asia-Pacifico | Medio termine (2-4 anni) |
| Lacune nella scoperta e nell'attribuzione di identità effimere | -1.4% | Global | Medio termine (2-4 anni) |
| Dipendenza da Secret Zero e dal protocollo Legacy | -0.9% | Presente a livello globale, con una forte presenza nei settori industriale e governativo. | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
Frammentazione delle responsabilità tra i team di ingegneria e sicurezza
La governance dell'identità delle macchine è spesso rallentata dalla responsabilità divisa tra i team di ingegneria e di sicurezza. I team di ingegneria possono creare credenziali nelle pipeline CI/CD, nei cluster Kubernetes, nelle integrazioni SaaS e nei flussi di lavoro di IA senza un processo formale di proprietà della sicurezza. La Cloud Security Alliance ha rilevato che il 15% delle organizzazioni era molto fiducioso nella propria capacità di prevenire attacchi basati su NHI e il 5.7% aveva piena visibilità sugli account di servizio. [2] Cloud Security Alliance, “The Non-Human Identity Governance Vacuum,” CSA Labs, labs.cloudsecurityalliance.org I processi di identità umana non si mappano in modo pulito su un account di servizio creato al momento del deployment e rimosso quando un'istanza dell'infrastruttura viene riciclata. Gli strumenti di rilevamento possono identificare il rischio, ma la correzione è ritardata quando nessun team ha l'autorità per apportare la modifica necessaria. Questo problema è più grave nelle grandi aziende con molti team di ingegneria e pratiche di delivery varie.
Le funzionalità native di identità degli hyperscaler riducono la spesa incrementale
AWS IAM Roles, Azure Managed Identities e Google Cloud Workload Identity Federation offrono servizi di credenziali nativi basati su policy. Queste funzionalità possono ridurre la necessità di uno strumento NHI separato in un ambiente single-cloud. Microsoft Entra Agent ID è diventato disponibile a livello generale nell'aprile 2026 e fornisce funzionalità di gestione delle identità e degli accessi per gli agenti AI all'interno dell'ecosistema Azure. Le organizzazioni con una limitata esperienza in ambienti multi-cloud potrebbero trarre meno vantaggio dall'aggiunta di una piattaforma dedicata. Il mercato della sicurezza e della governance dell'identità non umana (NHI) rimane più interessante per gli acquirenti che necessitano di una policy comune e di visibilità su ambienti cloud, SaaS e on-premise. I fornitori specializzati devono dimostrare un valore aggiunto rispetto ai controlli offerti da un provider cloud esistente per evitare cicli di vendita più lunghi.
Analisi del segmento
Per tipologia di identità: le identità degli agenti AI aumentano la complessità delle credenziali
Nel 2025, le identità di applicazioni e servizi hanno rappresentato il 26.58% del fatturato. Questa categoria ha registrato la quota di fatturato maggiore perché i fornitori di servizi gestiti implementano controlli di governance in ambienti aziendali estesi. Tali implementazioni possono riguardare account di servizio on-premise, autorizzazioni OAuth per SaaS e token per carichi di lavoro cloud. Si prevede che le identità degli agenti AI cresceranno a un CAGR del 25.05% fino al 2031. La domanda di identità degli agenti AI da parte del mercato della sicurezza e della governance NHI è supportata dalla necessità di governare gli agenti che utilizzano le credenziali in fase di esecuzione. OWASP elenca l'uso improprio degli strumenti e l'abuso dei privilegi di identità tra i rischi principali per i sistemi agentici. Questo profilo di rischio aumenta la domanda di controlli di accesso in grado di valutare un agente prima che utilizzi uno strumento connesso. Sposta inoltre l'attenzione dalla revisione periodica all'autorizzazione continua.
Le identità di carico di lavoro e container, le identità tra applicazioni e API, e le identità di macchine e dispositivi rappresentano una domanda significativa in questa categoria. L'adozione di microservizi e flotte di dispositivi connessi aumenta il volume e la diversità di queste identità. Le identità crittografiche rimangono importanti laddove i certificati stabiliscono comunicazioni affidabili tra applicazioni e dispositivi. Anche le identità di bot e RPA sono rilevanti, poiché i programmi di automazione meno recenti si connettono con piattaforme di governance più moderne. Le riduzioni pianificate dalla CA/Browser Forum sulla validità dei certificati aumentano l'onere operativo della gestione delle identità crittografiche. L'automazione diventa più preziosa con la riduzione degli intervalli di rinnovo. ISO/IEC 27001 e NIST SP 800-57 forniscono linee guida tecniche a supporto delle pratiche del ciclo di vita delle identità crittografiche.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Offrendo: soluzioni che generano ricavi mentre i servizi acquisiscono importanza
Nel 2025, le soluzioni hanno rappresentato il 61.24% del fatturato. Questa posizione riflette la domanda di motori di rilevamento, governance degli accessi, gestione sicura dei segreti e funzionalità per il ciclo di vita dei certificati. I primi acquirenti spesso danno priorità alle piattaforme perché dispongono di team di sicurezza interni in grado di configurarle. Si prevede che i servizi cresceranno a un CAGR del 24.05% fino al 2031. La domanda di servizi per la sicurezza e la governance dell'identità non umana (NHI) è trainata dai clienti che necessitano di supporto per i modelli di proprietà, la gestione dell'inventario e le procedure di correzione. Con la maturazione dei programmi, i consigli di amministrazione e i responsabili della sicurezza cercano risultati di governance documentati, piuttosto che la sola prova dell'implementazione degli strumenti. I servizi gestiti e il supporto all'implementazione colmano le lacune nelle capacità interne.
Soluzioni e servizi sono complementari dal punto di vista commerciale, non sostitutivi. Un cliente può acquistare una piattaforma, ma necessita comunque di assistenza per definire le responsabilità e i processi operativi. Il supporto di consulenza può anche contribuire ad allineare i controlli ai requisiti di conformità. SailPoint ha lanciato Machine Identity Security QuickStart nel marzo 2026 con un framework di implementazione strutturato di 4 settimane. Tali framework possono ridurre i tempi tra l'individuazione iniziale del problema e la sua risoluzione pratica. I fornitori che integrano metodi di consulenza nell'implementazione possono ridurre le barriere all'adozione. Questo approccio aiuta inoltre i clienti ad applicare la piattaforma a diverse tipologie di credenziali.
Per tipologia di implementazione: i modelli cloud-native sono in testa, mentre le implementazioni ibride si espandono.
Nel 2025, le implementazioni cloud-native hanno rappresentato il 53.72% del fatturato. Questa quota di mercato è stata la più ampia, poiché la federazione delle identità dei carichi di lavoro e i controlli API-first si integrano perfettamente con gli ambienti containerizzati e serverless. Tali ambienti consentono di emettere token di breve durata e di applicare politiche di minimo privilegio su larga scala. Si prevede che le implementazioni ibride cresceranno a un tasso annuo composto (CAGR) del 24.25% fino al 2031. Molte aziende mantengono infrastrutture che non possono migrare completamente ad un'architettura cloud-native durante il periodo di previsione. Il mercato della sicurezza e della governance delle identità non umane (NHI) richiede che le politiche di identità si estendano ai sistemi IAM cloud, agli account di servizio e ai protocolli on-premise. Queste connessioni possono creare significative lacune di visibilità.
Secondo il report 2026 di Sysdig, si è registrata una crescita di 25 volte su base annua dei pacchetti specifici per l'IA all'interno dei carichi di lavoro cloud. Questa espansione aggiunge esigenze di identità e autorizzazione ad ambienti cloud già complessi. Le implementazioni on-premise rimangono rilevanti nei settori della difesa, delle infrastrutture critiche e in alcuni contesti governativi. I requisiti di sovranità dei dati e di isolamento della rete possono limitare l'utilizzo di servizi di identità residenti nel cloud. I fornitori con architetture ibride possono applicare policy sia ai sistemi cloud che a quelli on-premise. Il loro valore risiede nella visibilità coerente senza la necessità di una migrazione completa dell'infrastruttura. Questa capacità è fondamentale per la domanda di sicurezza e governance dell'identità di rete (NHI) in ambienti aziendali misti.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
In base alle dimensioni dell'organizzazione: le grandi imprese mantengono alto il fatturato, mentre le PMI aumentano l'adozione.
Nel 2025, le grandi imprese rappresentavano il 31.69% del fatturato. Gestiscono complessi sistemi di identità distribuiti su cloud, applicazioni SaaS, pipeline CI/CD e implementazioni di intelligenza artificiale. Il valore elevato dei loro contratti le rende acquirenti importanti per i fornitori di piattaforme. CyberArk ha riportato che l'82% delle organizzazioni intervistate ha riscontrato un errore relativo ai certificati nell'ultimo anno. Tra le cause citate figurano lacune nella visibilità e una gestione frammentata della proprietà. Account con privilegi eccessivi e di lunga durata possono derivare da account creati per un utilizzo limitato e mai dismessi. Ciò rappresenta una preoccupazione costante per la sicurezza e le operazioni delle grandi organizzazioni.
Si prevede che le piccole e medie imprese (PMI) cresceranno a un tasso annuo composto (CAGR) del 24.06% fino al 2031. Queste organizzazioni si affidano sempre più ad applicazioni cloud, API e integrazioni SaaS, ma spesso non dispongono di team dedicati alla sicurezza delle identità. Una distribuzione più semplice, operazioni gestite e prezzi basati sui risultati possono ridurre le barriere all'adozione. Il mercato della sicurezza e della governance delle identità non umane (NHI) può raggiungere questo gruppo di clienti attraverso servizi preconfezionati che non richiedono ingenti risorse interne di ingegneria. Aembit e Netskope hanno annunciato una partnership all'RSA 2026 che combina l'identità dei carichi di lavoro con l'ispezione dei contenuti per gli acquirenti multi-cloud. Tali offerte possono semplificare l'implementazione dei controlli di identità delle macchine in ambienti con risorse limitate. La domanda delle PMI amplia la base clienti oltre le grandi imprese.
Per applicazione: la gestione degli accessi è in testa, mentre la gestione dei segreti cambia priorità.
La gestione degli accessi ha rappresentato il 31.14% del fatturato nel 2025. Ha guidato la categoria perché il controllo dei sistemi a cui un'identità di macchina può accedere è spesso il primo passo nella governance. Questi controlli includono il provisioning just-in-time, l'applicazione del principio del minimo privilegio e l'autorizzazione in fase di esecuzione. Si prevede che la gestione e la rotazione dei segreti cresceranno a un CAGR del 24.85% fino al 2031. La continua esposizione dei segreti supporta la domanda di questa applicazione. GitGuardian ha segnalato 28.65 milioni di segreti hardcoded nei commit pubblici di GitHub nel 2025, insieme a un aumento dell'81% delle credenziali di servizi di intelligenza artificiale trapelate. Queste rivelazioni confermano la chiara necessità di individuazione, rotazione e correzione automatizzate.
La governance e l'amministrazione delle identità supportano la verificabilità dei registri di proprietà e delle revisioni degli accessi per gli account macchina. La gestione del ciclo di vita dei certificati sta diventando sempre più urgente con la riduzione dei periodi di validità di TLS. Anche la gestione della conformità sta acquisendo importanza, in quanto DORA, NIS2 e PCI DSS 4.0 richiedono la prova di un accesso controllato. Il settore si sta spostando dalle credenziali archiviate in vault a un accesso basato sull'attestazione del carico di lavoro. Questo modello riduce la dipendenza da credenziali esistenti in forma persistente. I fornitori che supportano questo approccio possono soddisfare sia i requisiti di sicurezza che quelli operativi. L'architettura risultante può cambiare il modo in cui gli acquirenti valutano le funzionalità del prodotto.
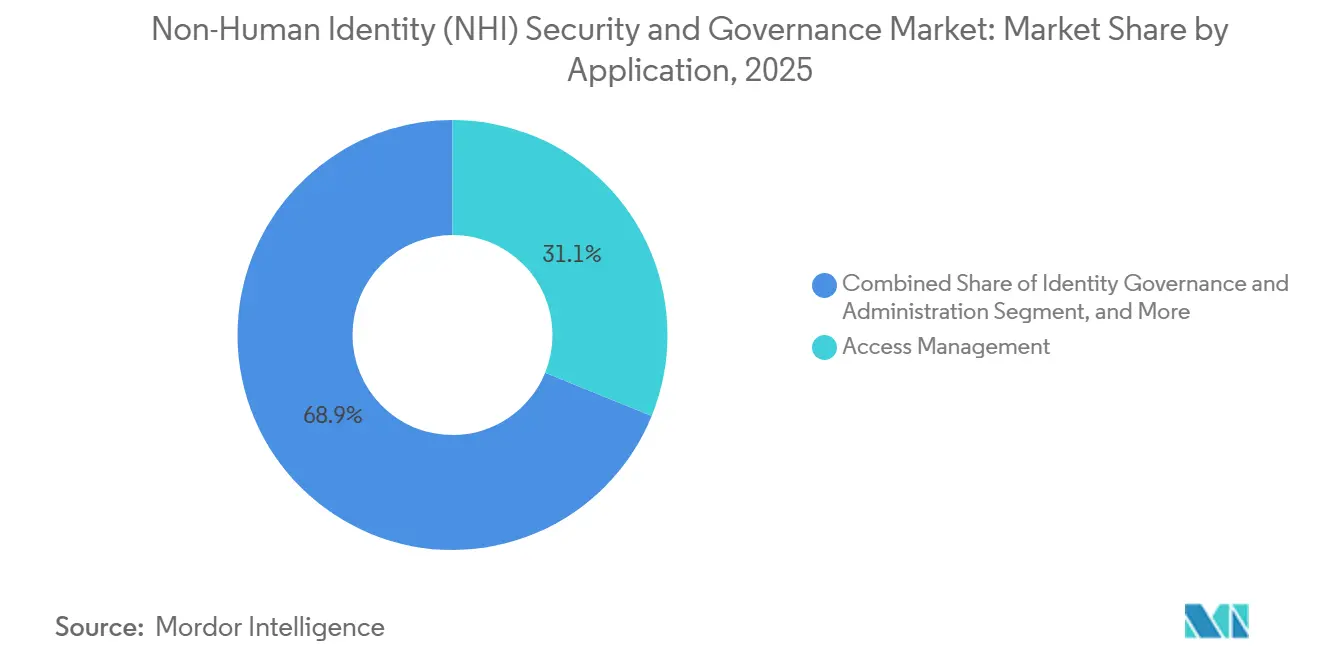
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per utente finale: il settore BFSI frena la domanda, mentre le aziende tecnologiche guidano l'espansione.
Nel 2025, il settore BFSI (Banking, Financial Services and Insurance) ha rappresentato il 28.48% del fatturato. Questo settore comprende API di pagamento, connessioni open banking, automazione della tesoreria, sistemi di trading algoritmico e flussi di lavoro per il rilevamento delle frodi. La quota di fatturato del settore BFSI riflette l'elevata concentrazione di attività machine-to-machine regolamentate. Il DORA (Defense of Responsive Action Regulation) impone agli enti finanziari dell'Unione Europea di tenere un registro degli accordi con terze parti nel settore ICT. Tale requisito introduce le integrazioni con i fornitori e le relative credenziali di accesso nei processi di governance. Per gli istituti finanziari, i fallimenti nel controllo dell'identità possono inoltre compromettere la resilienza operativa. Questi fattori alimentano gli acquisti nel mercato della sicurezza e della governance dell'identità non umana (NHI) per i controlli dell'identità delle macchine.
Si prevede che il settore delle tecnologie dell'informazione e delle telecomunicazioni crescerà a un tasso annuo composto (CAGR) del 25.24% fino al 2031. Le aziende tecnologiche gestiscono complessi insiemi di identità delle macchine perché gli sviluppatori creano frequentemente credenziali in ambienti SaaS e cloud di ampio respiro. Le implementazioni di agenti di intelligenza artificiale aggiungono un ulteriore livello di attività di gestione delle credenziali. Anche il settore sanitario e delle scienze della vita richiede controlli per gli account di servizio e le connessioni API che scambiano informazioni sanitarie protette. I settori governativo e pubblico, della vendita al dettaglio e dell'e-commerce, della produzione industriale e dell'energia e dei servizi di pubblica utilità creano ciascuno aree di domanda distinte. Il settore dell'energia e dei servizi di pubblica utilità sta attirando sempre più attenzione poiché la tecnologia operativa si connette con le pratiche di gestione delle API e delle identità dei carichi di lavoro tipiche dell'IT. Questi settori richiedono controlli adatti sia alle applicazioni moderne che ai sistemi legacy.
Analisi geografica
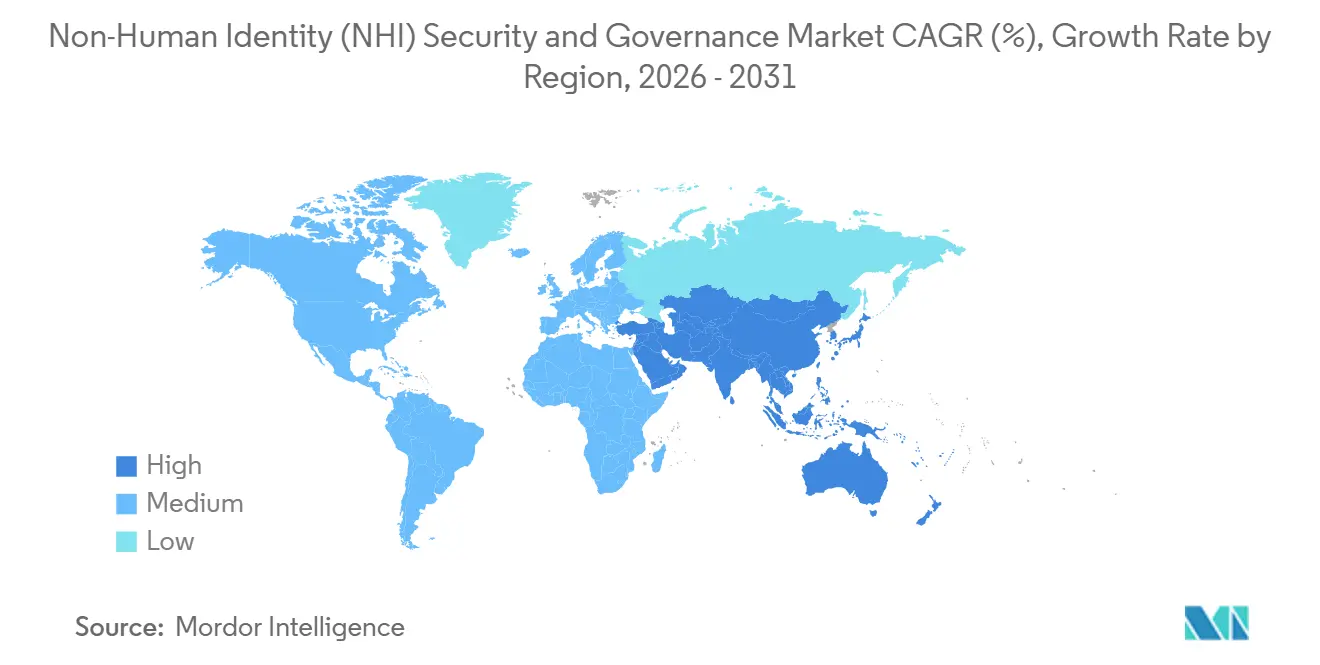
Nel 2025, il Nord America deteneva il 41.37% del fatturato globale. Il mercato della sicurezza e della governance dell'identità non umana (NHI) nella regione beneficia della precoce adozione di tecnologie cloud-native, di un'elevata concentrazione di fornitori specializzati e di una forte attività nei settori regolamentati. I servizi finanziari, la sanità e la difesa hanno requisiti di conformità che supportano investimenti ricorrenti nei controlli di identità. Il governo statunitense ha rafforzato le pratiche della catena di fornitura del software, emanando congiuntamente da NSA e CISA, nel 2026, elementi minimi aggiornati per gli SBOM (Software Baseline Materials). Queste pratiche possono aumentare la domanda di attestazione della catena di fornitura del software basata sull'identità. Anche Canada e Messico contribuiscono attraverso l'adozione del cloud e l'automazione della produzione.
L'Europa rappresenta una parte strategicamente importante del mercato della sicurezza e della governance dell'NHI. DORA ha istituito un quadro comune di resilienza operativa per gli enti finanziari e i fornitori di ICT critici a partire da gennaio 2025. [3] Unione europea, “Regolamento (UE) 2022/2554 sulla resilienza operativa digitale”, EUR-Lex, eur-lex.europa.eu La legge tedesca sull'attuazione del NIS2 ha posto circa 29,000 organizzazioni sotto la supervisione del BSI a dicembre 2025. La Francia ha continuato il suo processo di recepimento del NIS2 durante il periodo previsto. L'Atto UE sull'IA aggiunge obblighi per i sistemi di IA ad alto rischio fino al 2026 e al 2027. Queste misure rendono la governance dell'identità delle macchine verificabile più rilevante nelle implementazioni europee regolamentate.
Si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto (CAGR) del 24.21% fino al 2031. La Cina deteneva la quota di fatturato regionale maggiore nel 2025, grazie all'espansione delle infrastrutture cloud e alle priorità nazionali in materia di cybersicurezza. L'India è il Paese in più rapida crescita nella regione, grazie all'espansione del settore fintech, all'attività dei servizi IT e all'elevato volume di credenziali API derivanti dallo sviluppo di software in outsourcing. Giappone, Corea del Sud e Australia sostengono la domanda attraverso l'adozione del cloud e programmi di automazione. Il Sud America si trova in una fase iniziale, con il Brasile in testa all'adozione regionale grazie alla digitalizzazione dei servizi finanziari e allo sviluppo cloud-native. I programmi di trasformazione digitale in Medio Oriente creano opportunità nei settori bancario, finanziario e assicurativo (BFSI) e delle telecomunicazioni, mentre Sudafrica e Nigeria mostrano una domanda iniziale legata ai servizi finanziari mobili e allo sviluppo del settore tecnologico. I fornitori che offrono servizi gestiti in cloud o erogati da partner possono rivolgersi a mercati con capacità locali limitate in materia di ingegneria della sicurezza.
Panorama competitivo
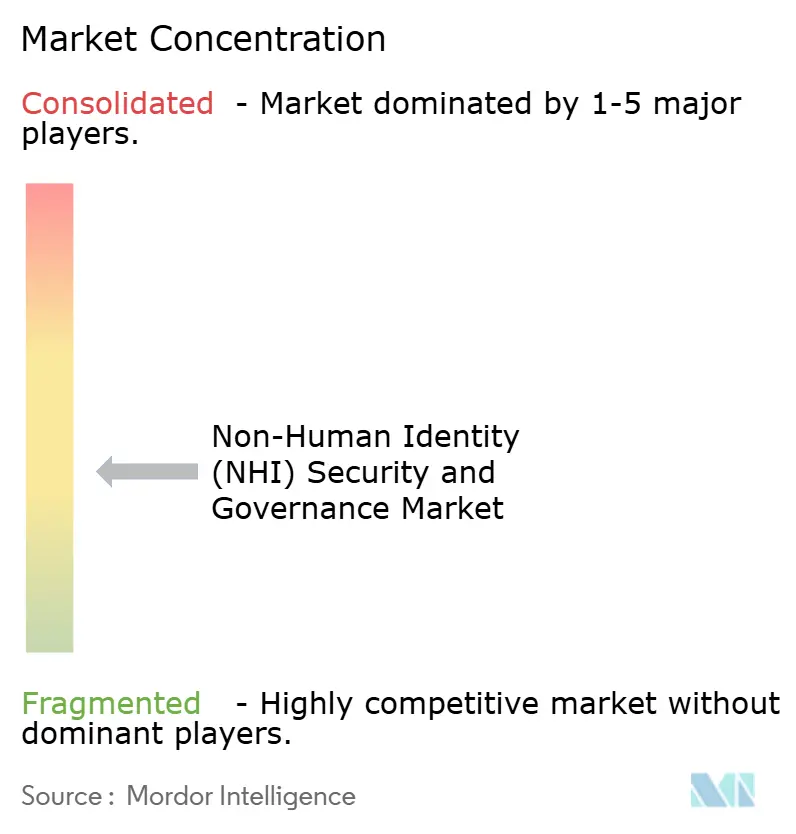
Il mercato della sicurezza e della governance dell'identità non umana (NHI) è moderatamente frammentato, ma il processo di consolidamento è in aumento. Tra gli specialisti del settore figurano CyberArk, Silverfort, Akeyless Security, Aembit, Entro Security, GitGuardian, Clutch Security, Permiso Security e Token Security. Queste aziende competono con piattaforme di sicurezza e gestione delle identità più grandi, che stanno integrando funzionalità NHI tramite acquisizioni. Cisco ha completato l'acquisizione di Astrix Security nel giugno 2026 per 400 milioni di dollari. L'operazione ha integrato funzionalità di rilevamento, gestione del ciclo di vita e individuazione delle minacce per l'identità non umana in Cisco Identity Intelligence, Duo, Secure Access e Splunk. Ciò ha permesso una distribuzione più ampia di controlli che in precedenza venivano offerti come prodotti specifici.
CrowdStrike ha annunciato l'acquisizione di SGNL per 740 milioni di dollari nel gennaio 2026. L'operazione estende l'autorizzazione dinamica in tempo reale per identità umane, non umane e agenti di intelligenza artificiale all'interno della sua offerta di sicurezza delle identità. Cyera ha annunciato l'acquisizione di Oasis Security nel luglio 2026 per 1 miliardo di dollari. Questa transazione combina la classificazione dei dati con la gestione degli accessi agentici. BeyondTrust ha lanciato NHI Governance su Pathfinder nel luglio 2026 e ha previsto la disponibilità generale negli Stati Uniti per l'autunno 2026. L'offerta applica pratiche di accesso privilegiato ad account di servizio, chiavi API, identità di carico di lavoro, client OAuth e agenti di intelligenza artificiale. Queste mosse dimostrano che i controlli di mercato per la sicurezza e la governance delle identità non umane (NHI) si stanno posizionando all'interno di piattaforme più ampie di sicurezza delle identità, dei dati e del cloud.
L'acquisizione di Natoma da parte di Snowflake, prevista per maggio 2026, e il lancio del suo Cortex AI Gateway, previsto per luglio 2026, hanno introdotto controlli basati sull'identità per gli agenti AI che accedono ad applicazioni e strumenti aziendali. L'espansione della piattaforma può intensificare la concorrenza nel mercato della sicurezza e della governance dell'identità non umana (NHI) per i fornitori indipendenti. Rimane un'opportunità nell'ambito dell'autorizzazione in fase di esecuzione, dove i controlli valutano se una richiesta corrisponde allo scopo approvato per l'identità al momento dell'esecuzione. Vi è inoltre una crescente domanda di visibilità su ambienti multi-cloud e SaaS complessi. I servizi nativi degli hyperscaler rappresentano un limite per i fornitori dedicati che servono clienti con un singolo cloud.
Leader del settore in materia di sicurezza e governance dell'identità non umana (NHI).
Keyfactor, Inc.
Società per azioni BeyondTrust
Delinea, Inc.
Aembit, Inc.
Palo Alto Networks
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare
Recenti sviluppi del settore
- Agosto 2026: BeyondTrust ha aggiunto i controlli di identità basati sull'IA alla sua piattaforma Pathfinder, ampliando le funzionalità di PathfinderAI e MCP Server insieme a NHI Governance e un nuovo strumento per le credenziali dei carichi di lavoro. Queste aggiunte sono progettate per aiutare le organizzazioni a individuare, dare priorità, gestire e proteggere gli accessi privilegiati di utenti umani, macchine, carichi di lavoro e agenti IA da un'unica piattaforma.
- Luglio 2026: Cyera ha annunciato l'acquisizione di Oasis Security in un'operazione del valore di 1 miliardo di dollari, combinando la classificazione della sicurezza dei dati con la gestione degli accessi tramite agenti. L'acquisizione ha fatto seguito alla chiusura del round di finanziamento di Serie B di Oasis da 120 milioni di dollari nel marzo 2026 e ha permesso a Cyera di affrontare la governance dei dati di identità come una superficie di controllo unificata.
- Luglio 2026: BeyondTrust ha lanciato NHI Governance sulla sua piattaforma Pathfinder, estendendo i controlli di accesso privilegiato ad account di servizio, chiavi API, identità dei carichi di lavoro, client OAuth e agenti AI in ambienti cloud, SaaS, endpoint e on-premise. La disponibilità generale negli Stati Uniti è prevista per l'autunno 2026.
- Luglio 2026: Snowflake ha lanciato Cortex AI Gateway, basato sull'acquisizione di Natoma, che fornisce un livello di governance ed esecuzione in grado di applicare policy basate sull'identità e controlli dei costi agli agenti di intelligenza artificiale proprietari e di terze parti operanti in ambienti aziendali.
Ambito del rapporto sul mercato globale della sicurezza e della governance dell'identità non umana (NHI).
Il mercato della sicurezza e della governance delle identità non umane (NHI) comprende soluzioni software e servizi associati progettati per scoprire, identificare, proteggere, governare, monitorare e gestire le identità non umane durante tutto il loro ciclo di vita. Le identità non umane sono identità digitali utilizzate da applicazioni, servizi, carichi di lavoro, macchine, dispositivi, API, sistemi crittografici, agenti di intelligenza artificiale, bot e sistemi di automazione robotica dei processi (RPA) per autenticarsi e comunicare con altri sistemi e accedere alle risorse aziendali. Le piattaforme di sicurezza e governance NHI aiutano le organizzazioni a stabilire la proprietà, applicare il principio del minimo privilegio, automatizzare i processi del ciclo di vita delle credenziali e delle identità, rilevare attività anomale e ridurre i rischi associati ad accessi eccessivi, non gestiti, compromessi o governati in modo improprio alle macchine.
Il rapporto sul mercato della sicurezza e della governance dell'identità non umana (NHI) è segmentato per tipo di identità (identità crittografiche, identità di applicazioni e servizi, identità da applicazione ad applicazione e API, identità di carichi di lavoro e container, identità di macchine e dispositivi, identità di agenti AI e identità di bot e automazione dei processi robotici), offerta (soluzioni e servizi), implementazione (cloud-native, ibrida e on-premise), dimensione dell'organizzazione (grandi imprese e piccole e medie imprese), applicazione (gestione degli accessi, governance e amministrazione delle identità, gestione e rotazione dei segreti, gestione del ciclo di vita dei certificati, gestione della conformità e altre applicazioni), utente finale (BFSI, sanità e scienze della vita, tecnologia dell'informazione e telecomunicazioni, governo e settore pubblico, vendita al dettaglio ed e-commerce, produzione industriale, energia e servizi di pubblica utilità e altri utenti finali) e area geografica (Nord America, Sud America, Europa, Asia-Pacifico, Medio Oriente e Africa). Le previsioni di mercato sono fornite in termini di valore (USD).
| Identità di applicazioni e servizi |
| Identità da applicazione ad applicazione e API |
| Identità del carico di lavoro e del contenitore |
| Identità di macchine e dispositivi |
| Identità crittografiche |
| Identità degli agenti di IA |
| Bot e identità per l'automazione robotica dei processi |
| Soluzioni |
| Servizi |
| Nativo del cloud |
| IBRIDO |
| On-Locale |
| Grandi imprese |
| Piccole e medie imprese |
| gestione degli accessi |
| Governo e amministrazione dell'identità |
| Gestione e rotazione dei segreti |
| Gestione del ciclo di vita dei certificati |
| Compliance Management |
| Altre applicazioni |
| BFSI |
| Sanità e scienze della vita |
| Informatica e telecomunicazioni |
| Governo e settore pubblico |
| Vendita al dettaglio ed e-commerce |
| Industria manifatturiera |
| Energia e Utilities |
| Altri utenti finali |
| Nord America | Stati Uniti |
| Canada | |
| Messico | |
| Sud America | Brasile |
| Argentina | |
| Resto del Sud America | |
| Europa | Germania |
| Regno Unito | |
| Francia | |
| Russia | |
| Resto d'Europa | |
| Asia-Pacifico | Cina |
| Giappone | |
| India | |
| Corea del Sud | |
| Australia | |
| Resto dell'Asia-Pacifico | |
| Medio Oriente | Arabia Saudita |
| Emirati Arabi Uniti | |
| Turchia | |
| Resto del Medio Oriente | |
| Africa | Sud Africa |
| Nigeria | |
| Resto d'Africa |
| Per tipo di identità | Identità di applicazioni e servizi | |
| Identità da applicazione ad applicazione e API | ||
| Identità del carico di lavoro e del contenitore | ||
| Identità di macchine e dispositivi | ||
| Identità crittografiche | ||
| Identità degli agenti di IA | ||
| Bot e identità per l'automazione robotica dei processi | ||
| Offrendo | Soluzioni | |
| Servizi | ||
| Per distribuzione | Nativo del cloud | |
| IBRIDO | ||
| On-Locale | ||
| Per dimensione dell'organizzazione | Grandi imprese | |
| Piccole e medie imprese | ||
| Per Applicazione | gestione degli accessi | |
| Governo e amministrazione dell'identità | ||
| Gestione e rotazione dei segreti | ||
| Gestione del ciclo di vita dei certificati | ||
| Compliance Management | ||
| Altre applicazioni | ||
| Per utente finale | BFSI | |
| Sanità e scienze della vita | ||
| Informatica e telecomunicazioni | ||
| Governo e settore pubblico | ||
| Vendita al dettaglio ed e-commerce | ||
| Industria manifatturiera | ||
| Energia e Utilities | ||
| Altri utenti finali | ||
| Per geografia | Nord America | Stati Uniti |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Germania | |
| Regno Unito | ||
| Francia | ||
| Russia | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| Giappone | ||
| India | ||
| Corea del Sud | ||
| Australia | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente | Arabia Saudita | |
| Emirati Arabi Uniti | ||
| Turchia | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Nigeria | ||
| Resto d'Africa | ||
Domande chiave a cui si risponde nel rapporto
Qual è la dimensione del mercato della sicurezza delle identità non umane (NHI)?
Si prevede che il mercato della sicurezza dell'identità non umana (NHI) si espanderà da 9.67 miliardi di dollari nel 2026 a 28.47 miliardi di dollari entro il 2031, con un tasso di crescita annuo composto (CAGR) del 23.65%.
Quali fattori stanno alimentando la domanda di sicurezza per l'identità non umana?
I carichi di lavoro cloud, l'uso sempre più diffuso delle API, gli agenti di intelligenza artificiale, l'esposizione di dati sensibili e i requisiti di conformità stanno aumentando la domanda di controlli sull'identità delle macchine.
Qual è l'applicazione di sicurezza per l'identità non umana (NHI) più diffusa?
Nel 2025, la gestione degli accessi ha rappresentato la quota maggiore del fatturato, pari al 31.14%, grazie alla domanda di controlli basati sul principio del minimo privilegio e di autorizzazione in fase di esecuzione.
Quale modello di distribuzione si sta espandendo più rapidamente?
Si prevede che le implementazioni ibride cresceranno a un tasso annuo composto del 24.25% fino al 2031, poiché molte aziende devono gestire sia sistemi cloud che sistemi on-premise.
Perché gli agenti di intelligenza artificiale richiedono controlli di identità dedicati?
Gli agenti di intelligenza artificiale possono utilizzare le credenziali in fase di esecuzione, richiamare strumenti esterni e operare su diversi sistemi, il che aumenta la necessità di un'autorizzazione continua.
Quale regione si prevede che crescerà più rapidamente?
Si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto del 24.21% fino al 2031, grazie al traino delle attività fintech, degli investimenti nel cloud e della crescita dei servizi tecnologici.


