

Dimensioni e quota di mercato delle piattaforme di gestione dell'identità delle macchine
Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
| Dimensione del mercato (2026) | 4.85 miliardo di dollari |
| Dimensione del mercato (2031) | 14.28 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 24.11% CAGR |
| Mercato in più rapida crescita | Asia-Pacifico |
| Il mercato più grande | Nord America |
| Concentrazione del mercato | Medio |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
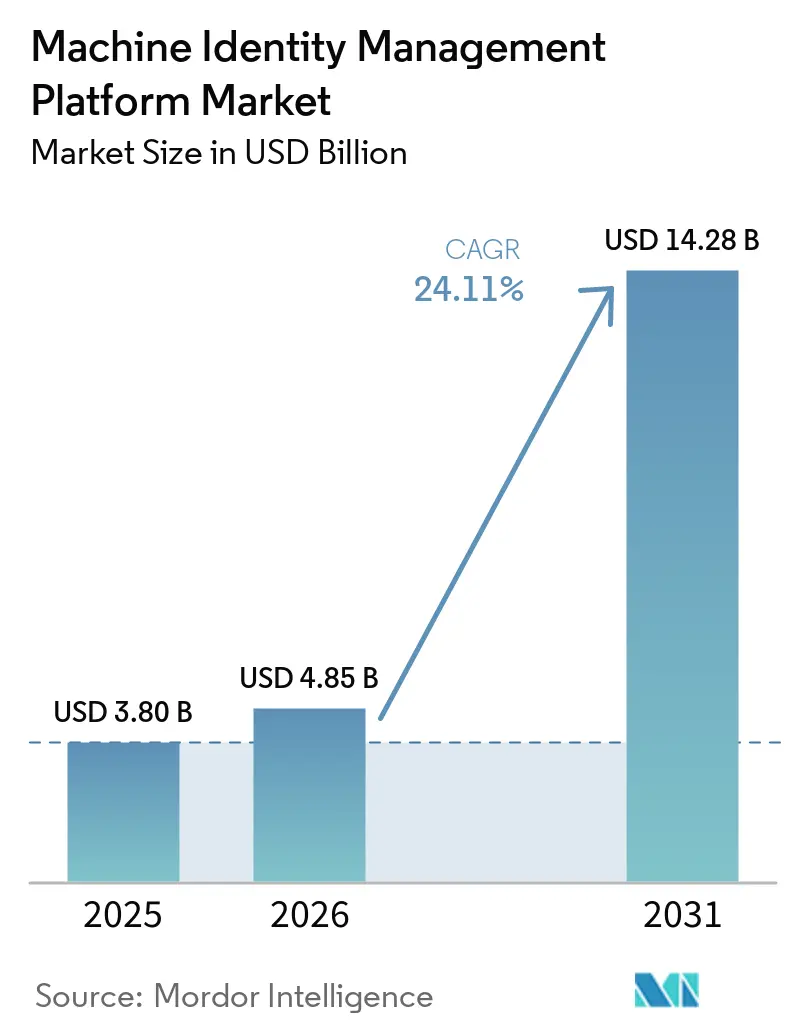
Analisi di mercato delle piattaforme di gestione dell'identità delle macchine (MIM) a cura di Mordor Intelligence.
Si prevede che il mercato delle piattaforme di gestione dell'identità delle macchine (Machine Identity Management Platform, MIG) crescerà da 3.80 miliardi di dollari nel 2025 e 4.85 miliardi di dollari nel 2026 a 14.28 miliardi di dollari entro il 2031, registrando un tasso di crescita annuale composto (CAGR) del 24.11% tra il 2026 e il 2031. Il mercato della gestione dell'identità delle macchine è plasmato dal rapido aumento delle identità non umane in applicazioni cloud, API, container e flussi di lavoro automatizzati. La riduzione della validità dei certificati TLS rende la scoperta, il rinnovo e la revoca automatizzati sempre più importanti per le organizzazioni che gestiscono certificati su larga scala. I programmi Zero Trust stanno inoltre trasformando l'autenticazione delle macchine da un'attività PKI ristretta a un requisito di sicurezza più ampio. I fornitori stanno rispondendo integrando la gestione del ciclo di vita dei certificati, la gestione dei segreti, l'identità dei carichi di lavoro e i controlli degli agenti AI in piattaforme più unificate. La capacità di implementazione rimane fondamentale, poiché la frammentazione della proprietà e la limitata esperienza in ambito PKI possono ritardare la realizzazione dei vantaggi derivanti dall'acquisto di una piattaforma.
Punti chiave del rapporto
- Per tipologia di componente, nel 2025 le soluzioni detenevano una quota del 57.31% nel mercato della gestione dell'identità delle macchine, mentre si prevede che i servizi cresceranno a un tasso annuo composto del 24.51% fino al 2031.
- Per tipologia di identità, le identità di applicazioni e servizi rappresentavano il 28.53% del mercato della gestione delle identità delle macchine nel 2025, mentre si prevede che le identità degli agenti di intelligenza artificiale cresceranno a un tasso annuo composto del 25.51% fino al 2031.
- In base alla modalità di implementazione, le implementazioni basate su cloud detenevano una quota del 48.18% nel 2025, mentre si prevede che le implementazioni ibride cresceranno a un tasso annuo composto del 24.71% fino al 2031.
- In base alle dimensioni aziendali, le grandi imprese detenevano una quota del 63.49% nel 2025, mentre si prevede che le piccole e medie imprese cresceranno a un tasso annuo composto del 24.47% fino al 2031.
- Per settore di utilizzo finale, il settore bancario e finanziario (BFSI) ha rappresentato il 23.64% del mercato della gestione dell'identità delle macchine nel 2025, mentre si prevede che i settori IT e delle telecomunicazioni cresceranno a un tasso annuo composto (CAGR) del 25.69% fino al 2031.
- Dal punto di vista geografico, nel 2025 il Nord America rappresentava il 43.77% del mercato della gestione dell'identità delle macchine, mentre si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto del 25.09% fino al 2031.
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti sul mercato globale delle piattaforme di gestione dell'identità delle macchine
Analisi dell'impatto dei conducenti
| Guidatore | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Espansione dei carichi di lavoro e delle API cloud-native | + 4.8% | Globale, concentrato in Nord America e Asia-Pacifico | A breve termine (≤ 2 anni) |
| Adozione del modello Zero Trust per l'accesso Machine-to-Machine | + 4.2% | Nord America ed Europa, espandendosi nell'area Asia-Pacifico | A breve termine (≤ 2 anni) |
| Riduzione della durata di validità dei certificati e introduzione dei requisiti di rinnovo automatico. | + 3.6% | A livello globale, con i primi risultati positivi in Nord America ed Europa. | Medio termine (2-4 anni) |
| Proliferazione di agenti di intelligenza artificiale e flussi di lavoro autonomi | + 3.2% | Diffusione globale, con adozione iniziale in Nord America e rapida diffusione nella regione Asia-Pacifico. | A breve termine (≤ 2 anni) |
| Gestione dell'identità delle macchine per le catene di fornitura del software | + 2.1% | Nord America ed Europa, con l'espansione dell'Asia-Pacifico | Medio termine (2-4 anni) |
| Programmi di preparazione alla crittografia post-quantistica e di agilità crittografica | + 1.8% | Diffusione globale, con primi guadagni in Nord America, Germania e Giappone. | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
L'espansione dei carichi di lavoro e delle API cloud-native alimenta la domanda di credenziali
Le architetture cloud-native creano identità di macchine a una velocità molto maggiore rispetto ai sistemi tradizionali dei data center. Ogni microservizio, container, funzione serverless ed endpoint API necessita di un'identità crittografica distinta per la comunicazione autenticata. Gli ambienti multi-cloud aumentano questo requisito perché ogni ambiente può utilizzare strumenti e policy diversi. IBM ha introdotto la gestione delle identità delle macchine come disciplina dedicata all'interno del suo portfolio di gestione delle identità e degli accessi nel 2026, con particolare attenzione alla scoperta, all'emissione, al rinnovo e alla revoca automatizzati. [1] IBM, “Introducing Machine Identity Management to Strengthen IAM for Non-Human Identities,” IBM, ibm.com. La proliferazione delle API può anche rendere le chiavi API e i token OAuth non visibili al team di sicurezza quando i team di sviluppo li creano in modo indipendente. Il mercato della gestione delle identità delle macchine, pertanto, beneficia sia di un volume maggiore di credenziali sia della necessità di colmare il conseguente divario di visibilità.
L'adozione del modello Zero Trust ridefinisce l'autenticazione machine-to-machine.
Il modello Zero Trust richiede la verifica di ogni connessione, indipendentemente dal punto di partenza. Questo principio si applica direttamente al traffico machine-to-machine, che supporta gran parte delle attività nelle reti aziendali. Gli standard SPIFFE e SPIRE, gestiti dalla Cloud Native Computing Foundation, supportano le identità dei carichi di lavoro tramite SVID crittografici di breve durata e attestazione continua per container e macchine virtuali. Nel 2025, Corsha ha ricevuto un contratto IDIQ a fornitore unico da 50 milioni di dollari dalla Defense Logistics Agency statunitense per la connettività Zero Trust tra sistemi operativi critici. Questa attività dimostra che l'autenticazione delle macchine sta diventando rilevante in contesti di difesa, servizi pubblici e produzione che storicamente si basavano maggiormente sulla segmentazione di rete, estendendo il mercato della gestione delle identità delle macchine oltre i tradizionali progetti PKI aziendali.
La compressione della durata di vita dei certificati crea un imperativo di automazione
Il referendum del CA/Browser Forum prevede una graduale riduzione della validità dei certificati TLS da 398 a 200 giorni, poi a 100 giorni e infine a 47 giorni entro il 2029. I processi di rinnovo manuali diventano difficili da gestire quando gli inventari dei certificati sono numerosi e i cicli di rinnovo brevi, il che favorisce il mercato della gestione dell'identità delle macchine, dove l'automazione sostituisce le pratiche di rinnovo frammentarie. Uno studio di Ponemon-Sullivan del 2026 ha rilevato una media di 114,591 certificati interni in gestione, evidenziando l'onere operativo dei flussi di lavoro manuali. Le linee guida del NIST sulla gestione dei certificati server TLS identificano la gestione automatizzata dei certificati come un controllo fondamentale. Le organizzazioni che operano con più autorità di certificazione devono anche gestire l'individuazione, il rinnovo e la distribuzione su più API. Questo requisito supporta l'adozione della gestione dell'identità delle macchine sia nelle grandi organizzazioni che nelle piccole e medie imprese.
La proliferazione di agenti di intelligenza artificiale e flussi di lavoro autonomi apre una superficie di identità incontrollata
Gli agenti di intelligenza artificiale che operano all'interno dei sistemi aziendali necessitano di identità verificabili e credenziali di breve durata legate a compiti specifici. Molti programmi di gestione delle identità e degli accessi esistenti non sono stati progettati per questo tipo di attività autonoma. La Cloud Security Alliance ha segnalato nel 2026 che oltre il 16% delle organizzazioni non tiene traccia della creazione di identità correlate all'IA. OWASP ha identificato falle di identità e autorizzazione in 8 dei 10 rischi più elevati nella sua Top 10 per le applicazioni agentiche di dicembre 2025. La Coalition for Secure AI ha affermato che ogni agente di IA necessita di un'identità distinta e verificabile collegata al suo codice e alla versione del modello. Di conseguenza, il mercato della gestione delle identità delle macchine si sta espandendo verso controlli in grado di governare le identità degli agenti insieme a certificati, chiavi API e segreti.
Analisi dell'impatto delle restrizioni
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Strumenti legacy frammentati per la gestione di PKI e segreti | -2.8% | A livello globale, la situazione è più grave in Nord America ed Europa tra le grandi imprese. | Medio termine (2-4 anni) |
| Carenza di specialisti in PKI e identità delle macchine | -2.1% | Globale, più grave nell'area Asia-Pacifico e nei mercati emergenti | A lungo termine (≥ 4 anni) |
| Ambiguità di responsabilità tra i team di ingegneria e sicurezza della piattaforma | -1.6% | Global | Medio termine (2-4 anni) |
| Falsi positivi derivanti da identità effimere e da macchine ombra | -1.0% | Globale, specializzato in ambienti cloud-native. | A breve termine (≤ 2 anni) |
| Fonte: Intelligenza di Mordor | |||
La frammentazione delle infrastrutture PKI e degli strumenti per la gestione dei segreti preesistenti ritarda l'adozione della piattaforma.
In uno studio Ponemon del 2026 citato da Palo Alto Networks, più di un terzo delle organizzazioni ha identificato i costi e i rischi delle infrastrutture PKI legacy come un ostacolo primario alla sicurezza delle credenziali delle macchine. Le grandi organizzazioni spesso utilizzano Microsoft Active Directory Certificate Services, HashiCorp Vault, archivi di segreti cloud e moduli di sicurezza hardware di diversi fornitori. Questi strumenti devono essere connessi a un livello di governance comune prima che l'applicazione automatizzata delle policy possa funzionare in modo coerente. Lo studio Ponemon-Sullivan ha rilevato che il 53% delle organizzazioni utilizzava ancora metodi manuali o ad hoc per valutare lo stato di salute della PKI. Il NIST ha finalizzato FIPS 203, FIPS 204 e FIPS 205 nell'agosto 2024, aggiungendo la migrazione post-quantistica al lavoro già necessario per modernizzare le operazioni PKI. [2] National Institute of Standards and Technology, “Post-Quantum Cryptography Standards,” National Institute of Standards and Technology, nist.gov. Il mercato della gestione dell'identità delle macchine sta registrando un'adozione più lenta, poiché le organizzazioni devono riprogettare l'infrastruttura legacy mantenendo al contempo operazioni di certificazione giornaliere stabili.
La carenza di specialisti nell'identificazione delle macchine limita la portata del programma.
Secondo lo studio Ponemon-Sullivan del 2026, le organizzazioni in genere assegnavano solo 4 membri del personale alla gestione della PKI. Solo il 42% degli intervistati ha dichiarato di disporre di competenze interne sufficienti, mentre il 63% esternalizzava le operazioni di base relative ai certificati a fornitori di servizi gestiti. La carenza di competenze rappresenta una sfida particolare per le aziende di medie dimensioni e per gli acquirenti in Asia-Pacifico e Sud America, che dispongono di un numero inferiore di specialisti PKI locali. Gli agenti di intelligenza artificiale aggiungono ulteriori requisiti, poiché i team devono comprendere l'identità del carico di lavoro, SPIFFE e SPIRE, OAuth 2.1 e la rotazione dei segreti. I fornitori stanno introducendo l'automazione guidata e la gestione delle policy assistita dall'IA, ma questi strumenti non sostituiscono il giudizio professionale nelle implementazioni complesse. La carenza di personale qualificato potrebbe ritardare l'espansione dei programmi, sostenendo al contempo la domanda di servizi gestiti nel settore della gestione dell'identità delle macchine.
Analisi del segmento
Per componente: i modelli di erogazione dei servizi compensano le lacune nelle capacità strutturali.
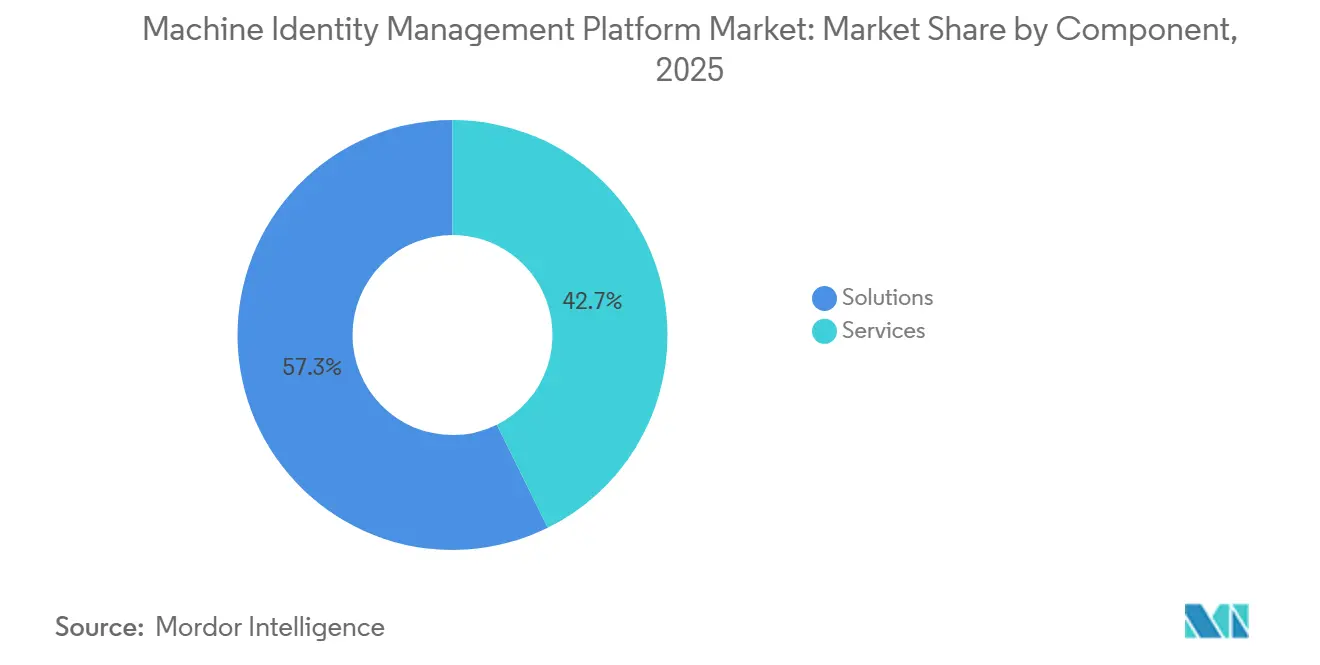
Nel 2025, le soluzioni detenevano il 57.31% della quota di mercato della gestione dell'identità delle macchine. Questa categoria comprende piattaforme per la gestione del ciclo di vita dei certificati, vault per la gestione dei segreti, offerte PKI-as-a-service e strumenti per l'identità dei carichi di lavoro che forniscono il livello tecnologico di base per i programmi di governance dell'identità delle macchine. Si prevede che i servizi cresceranno a un CAGR del 24.51% dal 2026 al 2031. L'implementazione delle piattaforme spesso richiede implementazione, integrazione e supporto operativo gestito prima che le organizzazioni possano ottenere risultati coerenti. La struttura a componenti riflette la carenza di talenti PKI in molti team di sicurezza aziendale.
La domanda di servizi professionali riflette anche il lavoro necessario per la migrazione alla crittografia post-quantistica. Uno studio del 2025 pubblicato su Computers ha stimato tempi di migrazione di 8-12 anni per le medie imprese e di 12-15 anni o più per le grandi imprese. Questa durata supporta le continue opportunità di consulenza e assistenza per i fornitori con competenze crittografiche. I servizi gestiti si rivolgono alle organizzazioni che non dispongono di personale interno dedicato alla PKI e lo stesso studio di Ponemon-Sullivan del 2026 ha rilevato che il 63% delle organizzazioni esternalizzava le operazioni PKI di base. I fornitori che combinano la gestione del ciclo di vita dei certificati con le valutazioni di preparazione post-quantistica possono soddisfare sia le esigenze operative che quelle di pianificazione.
Per tipologia di identità: le identità degli agenti AI guidano la frontiera della crescita
Nel 2025, le identità di applicazioni e servizi detenevano il 28.53% della quota di mercato della gestione delle identità delle macchine. Questa posizione riflette la consolidata base di applicazioni e microservizi che utilizzano account di servizio, certificati client e token OAuth per la comunicazione API autenticata. Si prevede che le identità degli agenti AI cresceranno a un CAGR del 25.51% dal 2026 al 2031. Questa crescita riflette la necessità di un'attestazione continua dell'identità piuttosto che di credenziali statiche per gli account di servizio. La bozza dell'IETF Agent Identity Framework delinea i livelli per identità, autorizzazione, attestazione, prova e fiducia. [3] Internet Engineering Task Force, “Agent Identity Framework: Trust and Identity for Autonomous AI Agents,” IETF Datatracker, ietf.org.
Le identità dei carichi di lavoro e dei container, insieme alle chiavi SSH e alle chiavi crittografiche, rimangono essenziali per le pipeline DevSecOps. Il loro potenziale di automazione aumenta con la riduzione dei periodi di validità dei certificati. Anche segreti, password, token di accesso, chiavi API e identità dei token OAuth rappresentano ampie basi installate, dove le credenziali "ombra" creano esigenze di governance. Un singolo flusso di lavoro agentico può utilizzare chiavi API, invocare servizi tramite TLS reciproco e accedere a segreti in un'unica transazione, creando dipendenze tra le categorie di identità. Il settore della gestione delle identità delle macchine necessita quindi di piattaforme che gestiscano i cicli di vita tra i diversi tipi di identità, piuttosto che di strumenti che operano in isolamento.
In base alla modalità di implementazione: le architetture ibride coniugano sovranità ed efficienza del cloud.
Nel 2025, le implementazioni basate su cloud rappresentavano il 48.18% del mercato della gestione dell'identità delle macchine. Questa posizione riflette la domanda da parte delle organizzazioni che utilizzano la gestione del ciclo di vita dei certificati e dei segreti SaaS per i carichi di lavoro nel cloud pubblico. Si prevede che le implementazioni ibride cresceranno a un CAGR del 24.71% dal 2026 al 2031. Le normative sulla sovranità dei dati nell'Unione Europea, in India e nel Sud-est asiatico possono richiedere che il materiale crittografico rimanga entro i confini nazionali o organizzativi, consentendo flussi di lavoro cloud pur mantenendo il controllo locale sulle chiavi sensibili. Le implementazioni on-premise continuano a essere importanti nei servizi finanziari, nella difesa e nella sanità, dove l'architettura richiede radici di fiducia PKI isolate.
La migrazione post-quantistica supporta anche modelli di implementazione ibridi. Microsoft ha reso generalmente disponibile l'emissione di certificati post-quantistici ML-DSA in Windows Server 2025 Active Directory Certificate Services tramite l'aggiornamento KB5087539 nel maggio 2026. Questa funzionalità consente agli ambienti PKI interni di emettere certificati resistenti ai computer quantistici, mentre gli strumenti cloud automatizzano il ciclo di vita dei certificati. Red Hat ha rilasciato Zero Trust Workload Identity Manager versione 1.1 nel 2026 con identità attestate in fase di esecuzione in un modello di operatore cloud-native e supporto per PKI "bring-your-own". Queste versioni dimostrano come la custodia locale delle chiavi e l'automazione cloud-native possano operare insieme. L'architettura ibrida offre agli acquirenti che necessitano sia di controllo che di flessibilità operativa.
Per dimensione aziendale: le PMI si affermano come il segmento di acquirenti in più rapida crescita.
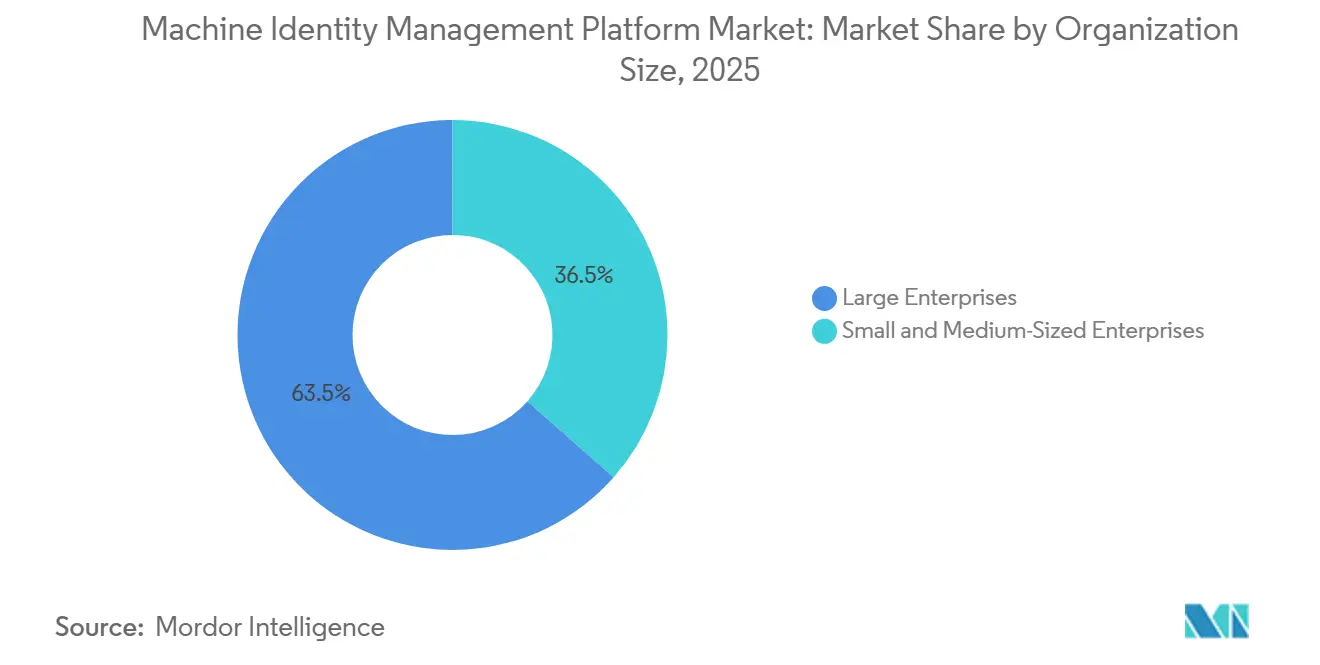
Nel 2025, le grandi imprese detenevano una quota del 63.49% del mercato della gestione dell'identità delle macchine. Storicamente, le grandi organizzazioni hanno adottato strumenti di sicurezza prima, poiché i loro inventari di certificati e gli ambienti applicativi sono più complessi, mentre si prevede che le piccole e medie imprese cresceranno a un tasso annuo composto (CAGR) del 24.47% dal 2026 al 2031. Il requisito di validità di 47 giorni dei certificati TLS si applica alle organizzazioni di qualsiasi dimensione. Lo sviluppo cloud-native crea inoltre volumi di credenziali che possono superare la capacità di gestione manuale molto prima rispetto agli ambienti IT tradizionali. Queste condizioni riducono il vantaggio che le grandi imprese hanno storicamente detenuto nei programmi formali di gestione dell'identità delle macchine, mentre la distribuzione SaaS e il supporto gestito ne aumentano l'accesso.
I servizi gestiti e i modelli di erogazione SaaS sono particolarmente rilevanti per gli acquirenti di piccole dimensioni che non dispongono di personale dedicato alla PKI. Lo studio di Ponemon-Sullivan ha rilevato che il 63% delle organizzazioni esternalizza già le operazioni PKI di base. Le piccole aziende tecnologiche utilizzano inoltre flussi di lavoro autonomi nelle fasi iniziali del loro ciclo di maturità della sicurezza e potrebbero necessitare di controlli di identità basati su agenti di intelligenza artificiale prima di aver implementato programmi di governance formali. I fornitori che si rivolgono a questo gruppo puntano su onboarding guidato e modelli di policy anziché su una configurazione avanzata. Questo approccio al prodotto può indebolire il vantaggio tradizionale dei fornitori di soluzioni di gestione del ciclo di vita dei certificati (CLS) focalizzati sulle grandi imprese.
Per settore di utilizzo finale: il settore bancario e finanziario (BFSI) è in testa grazie all'accelerazione dei settori IT e telecomunicazioni.
Nel 2025, il settore bancario e finanziario (BFSI) rappresentava il 23.64% del mercato della gestione dell'identità delle macchine. Gli istituti finanziari devono soddisfare requisiti di visibilità del ciclo di vita dei certificati, gestione delle chiavi crittografiche e rinnovo automatico ai sensi di DORA e PCI DSS v4.0, mentre si prevede che il settore IT e delle telecomunicazioni crescerà a un CAGR del 25.69% dal 2026 al 2031. Le organizzazioni di sviluppo software cloud-native e gli operatori di telecomunicazioni gestiscono elevati volumi di credenziali di dispositivi ed elementi di rete. Questo ambiente operativo supporta una domanda continua di controlli automatizzati dell'identità delle macchine. Il mercato della gestione dell'identità delle macchine beneficia anche della necessità del settore di proteggere pipeline di sviluppo ricche di API.
Le organizzazioni del settore sanitario e delle scienze biologiche necessitano di controlli di identità delle macchine per i dispositivi medici connessi, le integrazioni con le cartelle cliniche elettroniche e gli ambienti di ricerca farmaceutica. Le linee guida della Food and Drug Administration statunitense sulla sicurezza informatica dei dispositivi medici hanno accresciuto l'attenzione sulla sicurezza della catena di fornitura del software per i produttori di dispositivi. I requisiti federali di "zero trust" supportano la domanda del settore pubblico e governativo, mentre le organizzazioni manifatturiere e industriali stanno estendendo la governance alla tecnologia operativa, poiché l'automazione aumenta il volume di API e certificati. I settori della vendita al dettaglio, dell'energia e dei servizi di pubblica utilità, dei trasporti e della logistica rimangono tra i primi ad adottare queste tecnologie. I rischi di ransomware che colpiscono i sistemi operativi e logistici stanno aumentando la rilevanza di questi controlli in tali settori.
Analisi geografica
Nel 2025, il Nord America rappresentava il 43.77% del mercato della gestione dell'identità delle macchine. La regione beneficia della concentrazione di acquirenti di tecnologie su scala cloud, di programmi zero-trust consolidati e di fornitori leader come CyberArk, Keyfactor, AppViewX e DigiCert. Le direttive federali statunitensi in materia di zero-trust, emanate con il memorandum M-22-09 dell'Office of Management and Budget, continuano ad estendere i requisiti alle agenzie civili e agli appaltatori federali. Ciò crea una domanda che va oltre le più grandi imprese private e contribuisce a far sì che il mercato della gestione dell'identità delle macchine raggiunga fornitori e agenzie governative. Canada e Messico contribuiscono al volume di mercato attraverso i servizi finanziari e le operazioni tecnologiche transfrontaliere, mentre Microsoft ha ampliato la sua strategia Zero Trust per l'IA nell'agosto 2026 con un pilastro DevSecOps all'interno del suo Zero Trust Workshop, che comprende 15 gruppi di controllo e 91 attività.
Nel 2025, l'Europa deteneva la seconda quota regionale più grande. Germania, Regno Unito e Francia costituivano la principale base di domanda e il DORA (Defense of Responsive Crime Act) è entrato in vigore nel gennaio 2025 per gli enti finanziari e i loro fornitori di servizi ICT. Il BSI tedesco e l'ANSSI francese hanno pubblicato linee guida per la transizione alla crittografia post-quantistica, mentre, secondo un sondaggio del Trusted Computing Group del novembre 2025, il 70% dei professionisti della sicurezza tedeschi prevedeva che almeno un algoritmo PQC (Post-Quantum Certification) sarebbe stato in produzione entro il 2026. Il Regno Unito promuove l'automazione del ciclo di vita dei certificati nelle sue linee guida sulla resilienza informatica, mentre il Sud America rimane una regione emergente, con il Brasile supportato dalla digitalizzazione dei servizi finanziari e dai requisiti della Banca Centrale del Brasile.
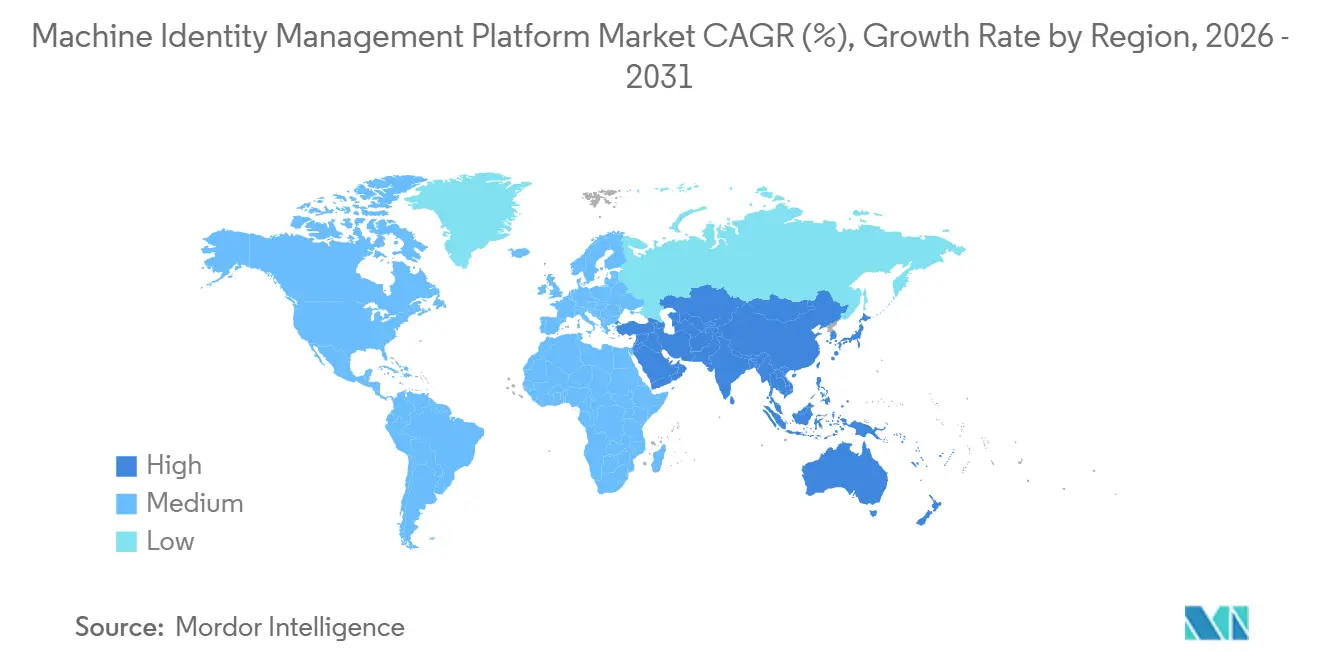
Si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto (CAGR) del 25.09% dal 2026 al 2031 e il mercato della gestione delle identità delle macchine sta acquisendo sempre maggiore importanza con la modernizzazione dei sistemi di identità regionali. Nel 2026, Palo Alto Networks ha riportato che le identità delle macchine superavano quelle dei lavoratori umani con un rapporto di 111 a 1 negli ambienti aziendali della regione. L'India sta assistendo a una domanda trainata dall'espansione del fintech, dalle infrastrutture di pagamento digitale e da un'ampia base di sviluppatori, dove il lavoro ad alta densità di API crea grandi inventari di credenziali. Giappone e Corea del Sud stanno portando avanti programmi di cybersecurity che enfatizzano i principi zero-trust per l'autenticazione delle macchine, mentre un sondaggio di Okta del 2026 in Australia, Singapore e Giappone ha rilevato che meno del 10% degli intervistati considerava i propri sistemi di identità pienamente attrezzati per gestire le identità non umane. La Cina genera volumi di identità delle macchine attraverso infrastrutture cloud e lo sviluppo dell'IA guidato dallo Stato, con la localizzazione dei dati che influenza l'accesso dei fornitori, mentre il Medio Oriente e l'Africa rimangono in fasi iniziali di adozione, supportati da normative del settore finanziario e programmi digitali governativi.
Panorama competitivo
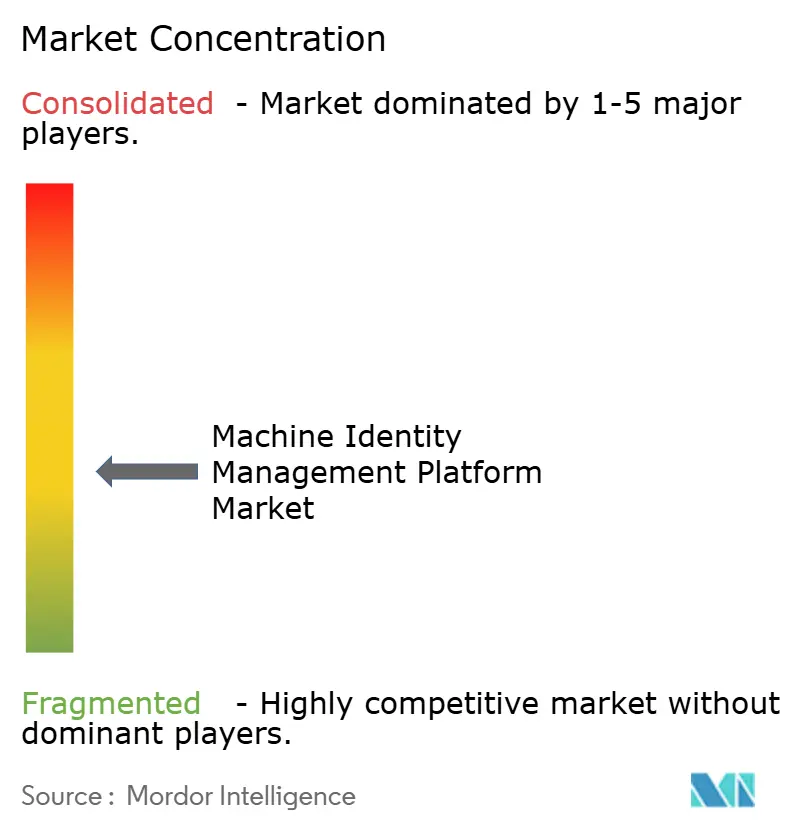
Il mercato della gestione dell'identità delle macchine è moderatamente frammentato. I fornitori di piattaforme ampie competono con i fornitori focalizzati sull'identità dei carichi di lavoro, sulla gestione dei segreti e sulla governance degli agenti AI. Palo Alto Networks ha completato l'acquisizione di CyberArk per 25 miliardi di dollari nel febbraio 2026. [4] Palo Alto Networks, “Palo Alto Networks Completes Acquisition of CyberArk to Secure the AI Era,” Palo Alto Networks, paloaltonetworks.com. CyberArk aveva precedentemente acquisito Venafi per 1.54 miliardi di dollari, aggiungendo funzionalità di gestione del ciclo di vita dei certificati e inserendo funzionalità di identità umana, macchina e agente all'interno di una piattaforma di sicurezza più ampia. La transazione ha aumentato la pressione competitiva sui fornitori indipendenti di gestione del ciclo di vita dei certificati e gestione degli accessi privilegiati.
Nel luglio 2026, Keyfactor si è assicurata oltre 1 miliardo di dollari in investimenti strategici per la crescita da Summit Partners. Ha inoltre annunciato l'intenzione di acquisire Cofide per potenziare le proprie funzionalità di gestione delle identità per agenti AI e carichi di lavoro cloud. Nel marzo 2026, AppViewX ha acquisito Eos per integrare un piano di controllo delle identità nativo per l'IA. Nell'aprile 2026, DigiCert ha introdotto un'architettura AI Trust per la governance degli agenti, l'integrità dei modelli e la provenienza dei contenuti. Queste mosse riflettono il passaggio del mercato della gestione delle identità delle macchine da prodotti singoli a piattaforme in grado di gestire congiuntamente certificati, segreti, carichi di lavoro e agenti AI.
Nel gennaio 2025 Sectigo ha completato l'acquisizione del ramo d'azienda di Entrust relativo ai certificati pubblici e ha trasferito oltre 500,000 certificati a Sectigo Certificate Manager. Nel giugno 2026 Oasis Security si è integrata con Zscaler per estendere la governance del ciclo di vita dell'identità non umana all'intero Zscaler Zero Trust Exchange. Aziende specializzate come Oasis Security, Akeyless, Aembit e SPIRL si distinguono per la gestione del ciclo di vita dell'identità non umana, la gestione dei segreti e l'identità dei carichi di lavoro basata su SPIFFE. Non esiste un fornitore dominante in termini di inventario crittografico cross-cloud, migrazione ibrida dei certificati post-quantistici e governance degli agenti AI.
Leader del settore delle piattaforme di gestione dell'identità delle macchine
Keyfactor, Inc.
DigiCert, Inc.
Sectigo limitato
AppViewX, Inc.
Palo Alto Networks
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare
Recenti sviluppi del settore
- Agosto 2026: Sectigo ha reso disponibile al pubblico Sectigo Orchestration Gateway, un livello di automazione all'interno della piattaforma Sectigo Certificate Manager che consente la gestione end-to-end del ciclo di vita dei certificati, inclusi individuazione, emissione, rinnovo e distribuzione, in ambienti ibridi e multi-cloud, rispondendo direttamente alla pressione operativa creata dal prossimo mandato del CA/Browser Forum sulla validità dei certificati TLS a 47 giorni.
- Luglio 2026: Keyfactor si è assicurata oltre 1 miliardo di dollari in investimenti strategici per la crescita da Summit Partners, con gli investitori esistenti Insight Partners e Sixth Street Growth che mantengono una quota di partecipazione significativa, per accelerare l'espansione globale, l'innovazione di prodotto, la creazione di team e le acquisizioni strategiche nel settore degli agenti di intelligenza artificiale e delle infrastrutture di identità per macchine post-quantistiche.
- Luglio 2026: Keyfactor ha annunciato l'intenzione di acquisire Cofide, una piattaforma di identità con sede nel Regno Unito per agenti AI e carichi di lavoro cloud, estendendo così il Trust Control Plane di Keyfactor alle identità non umane tramite identità crittografiche di breve durata, in sostituzione delle credenziali statiche, in ambienti ibridi e multi-cloud.
- Luglio 2026: AppViewX ha rilasciato l'aggiornamento della piattaforma Summer 2026, introducendo il supporto per i certificati di crittografia post-quantistica ibridi compositi e un server AppViewX Model Context Protocol che consente agli agenti IA di scoprire, emettere, rinnovare e gestire autonomamente i certificati, convergendo la predisposizione al controllo qualità post-quantistico e la governance dell'identità agentiva su un'unica piattaforma.
Ambito del rapporto sul mercato globale delle piattaforme di gestione dell'identità delle macchine
Il mercato delle piattaforme di gestione dell'identità delle macchine (Machine Identity Management Platform, MIM) comprende soluzioni software e servizi associati progettati per scoprire, identificare, autenticare, proteggere, governare, monitorare e gestire le identità non umane e le relative credenziali durante tutto il loro ciclo di vita. Queste piattaforme consentono alle organizzazioni di stabilire e applicare politiche per l'accesso da macchina a macchina, automatizzare il provisioning delle identità e la rotazione delle credenziali, controllare i privilegi, monitorare l'attività delle identità e ridurre i rischi per la sicurezza associati a identità di macchine non gestite, compromesse, scadute o eccessive.
Il rapporto sul mercato delle piattaforme di gestione dell'identità delle macchine è segmentato per componente (soluzioni e servizi), tipo di identità (identità di applicazioni e servizi, chiavi API e identità di token OAuth, identità di carichi di lavoro e container, certificati macchina, segreti, password e token di accesso, chiavi SSH e chiavi crittografiche, identità di agenti AI e altri tipi di identità), modalità di implementazione (basata su cloud, on-premise e ibrida), dimensione dell'organizzazione (grandi imprese e piccole e medie imprese), settore di utilizzo finale (BFSI, tecnologia dell'informazione e telecomunicazioni, sanità e scienze della vita, governo e settore pubblico, produzione e industria, vendita al dettaglio ed e-commerce, energia e servizi di pubblica utilità e trasporti e logistica) e area geografica (Nord America, Sud America, Europa, Asia-Pacifico, Medio Oriente e Africa). Le previsioni di mercato sono fornite in termini di valore (USD).
| Soluzioni |
| Servizi |
| Identità di applicazioni e servizi |
| Chiavi API e identità dei token OAuth |
| Identità del carico di lavoro e del contenitore |
| Certificati macchina |
| Segreti, password e token di accesso |
| Chiavi SSH e chiavi crittografiche |
| Identità degli agenti di IA |
| Altri tipi di identità |
| Basato su cloud |
| On-Locale |
| IBRIDO |
| Grandi imprese |
| Piccole e medie imprese |
| BFSI |
| Informatica e telecomunicazioni |
| Sanità e scienze della vita |
| Governo e settore pubblico |
| Manifatturiero e industriale |
| Vendita al dettaglio ed e-commerce |
| Energia e Utilities |
| Trasporto e logistica |
| Nord America | Stati Uniti |
| Canada | |
| Messico | |
| Sud America | Brasile |
| Argentina | |
| Resto del Sud America | |
| Europa | Germania |
| Regno Unito | |
| Francia | |
| Italia | |
| Spagna | |
| Russia | |
| Resto d'Europa | |
| Asia-Pacifico | Cina |
| India | |
| Giappone | |
| Corea del Sud | |
| Australia | |
| Resto dell'Asia-Pacifico | |
| Medio Oriente | Arabia Saudita |
| Emirati Arabi Uniti | |
| Turchia | |
| Resto del Medio Oriente | |
| Africa | Sud Africa |
| Nigeria | |
| Resto d'Africa |
| Per componente | Soluzioni | |
| Servizi | ||
| Per tipo di identità | Identità di applicazioni e servizi | |
| Chiavi API e identità dei token OAuth | ||
| Identità del carico di lavoro e del contenitore | ||
| Certificati macchina | ||
| Segreti, password e token di accesso | ||
| Chiavi SSH e chiavi crittografiche | ||
| Identità degli agenti di IA | ||
| Altri tipi di identità | ||
| Per modalità di distribuzione | Basato su cloud | |
| On-Locale | ||
| IBRIDO | ||
| Per dimensione dell'organizzazione | Grandi imprese | |
| Piccole e medie imprese | ||
| Per settore degli utenti finali | BFSI | |
| Informatica e telecomunicazioni | ||
| Sanità e scienze della vita | ||
| Governo e settore pubblico | ||
| Manifatturiero e industriale | ||
| Vendita al dettaglio ed e-commerce | ||
| Energia e Utilities | ||
| Trasporto e logistica | ||
| Per geografia | Nord America | Stati Uniti |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Germania | |
| Regno Unito | ||
| Francia | ||
| Italia | ||
| Spagna | ||
| Russia | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| India | ||
| Giappone | ||
| Corea del Sud | ||
| Australia | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente | Arabia Saudita | |
| Emirati Arabi Uniti | ||
| Turchia | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Nigeria | ||
| Resto d'Africa | ||
Domande chiave a cui si risponde nel rapporto
Qual è la dimensione del mercato delle piattaforme di gestione dell'identità delle macchine?
Il mercato valeva 3.80 miliardi di dollari nel 2025 e si attesta a 4.85 miliardi di dollari nel 2026. Si prevede che raggiungerà i 14.28 miliardi di dollari entro il 2031, con un tasso di crescita annuo composto (CAGR) del 24.11%.
Quali fattori stanno guidando la domanda di piattaforme per la gestione dell'identità delle macchine?
I carichi di lavoro cloud-native, l'adozione del modello zero trust, la riduzione della durata dei certificati TLS e gli agenti basati sull'intelligenza artificiale stanno aumentando la necessità di una governance automatizzata delle credenziali.
Quale componente incide maggiormente sulla spesa per la piattaforma di gestione dell'identità delle macchine?
Nel 2025, le soluzioni si sono affermate con una quota del 57.31%, mentre si prevede che i servizi registreranno il tasso di crescita annuo composto (CAGR) più elevato, pari al 24.51%, fino al 2031.
Quale tipologia di identità si sta espandendo più rapidamente?
Si prevede che il numero di identità degli agenti di intelligenza artificiale aumenterà a un tasso di crescita annuo composto (CAGR) del 25.51% dal 2026 al 2031, man mano che le organizzazioni introdurranno flussi di lavoro autonomi.
Quale modello di implementazione si prevede che si espanderà più rapidamente?
Si prevede che le implementazioni ibride cresceranno a un tasso annuo composto del 24.71% fino al 2031, poiché le organizzazioni necessitano di automazione cloud pur mantenendo il controllo sul materiale crittografico.
Quale regione si prevede che registrerà la crescita più rapida?
Si prevede che la regione Asia-Pacifico crescerà a un tasso annuo composto del 25.09% fino al 2031, grazie alla digitalizzazione, all'adozione del cloud e alla crescente necessità di identità non umane.


