

Dimensioni e quota del mercato della sicurezza informatica
Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
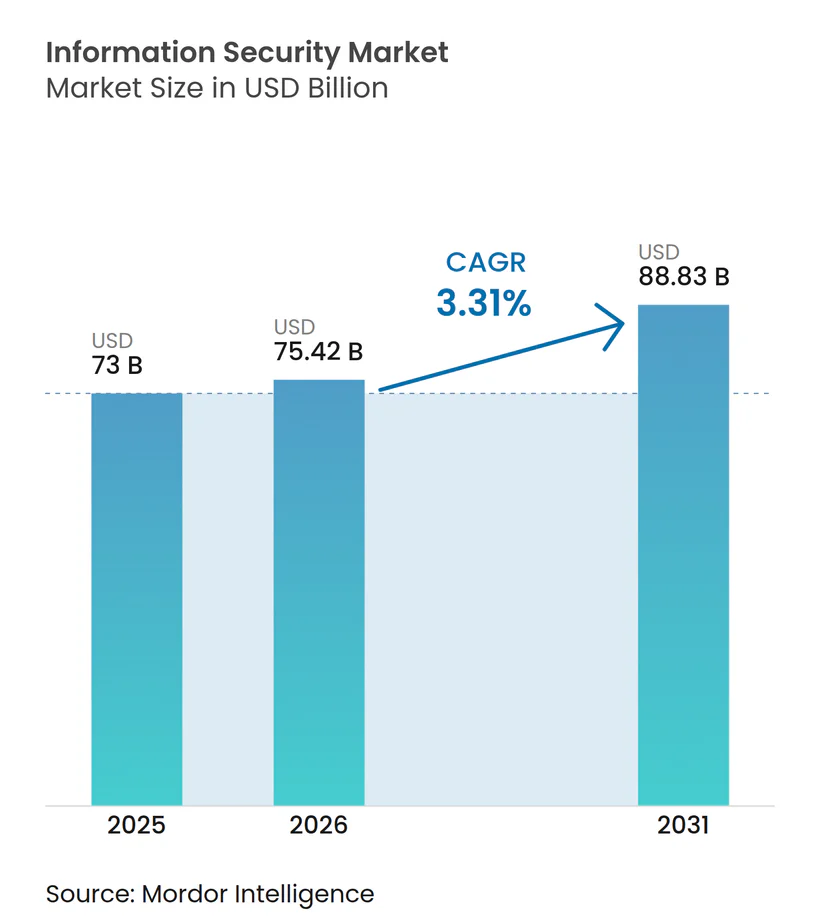
| Dimensione del mercato (2026) | 75.42 miliardo di dollari |
| Dimensione del mercato (2031) | 88.83 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 3.31% CAGR |
| Mercato in più rapida crescita | Asia Pacifico |
| Il mercato più grande | Nord America |
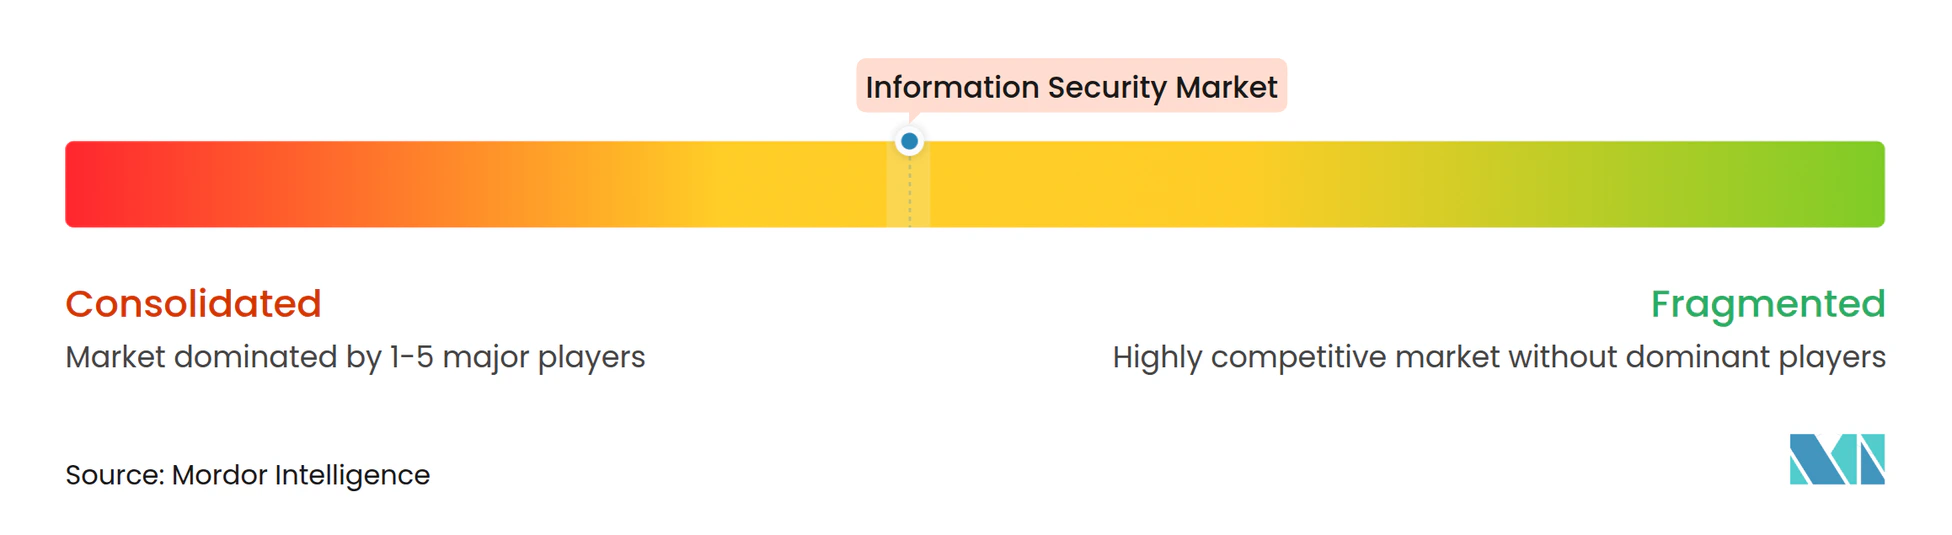
| Concentrazione del mercato | Medio |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
Analisi del mercato della sicurezza informatica di Mordor Intelligence
Si prevede che il mercato della sicurezza informatica crescerà da 73.00 miliardi di dollari nel 2025 a 75.42 miliardi di dollari nel 2026, per poi raggiungere gli 88.83 miliardi di dollari entro il 2031, con un tasso di crescita annuo composto (CAGR) del 3.31% nel periodo 2026-2031. I servizi gestiti, l'analisi delle minacce basata sull'intelligenza artificiale e le implementazioni zero-trust sostengono la crescita dei ricavi, anche se molte aziende stanno razionalizzando il numero di strumenti che utilizzano. Il consolidamento dei fornitori sta rimodellando la concorrenza, con le piattaforme XDR integrate che gradualmente sostituiscono i prodotti singoli e isolati. La rapida adozione di applicazioni cloud-native e l'impennata degli attacchi incentrati sulle API stanno costringendo le organizzazioni a modernizzare le architetture di protezione. La persistente carenza di 4.8 milioni di professionisti della sicurezza informatica continua a indirizzare la spesa verso servizi di sicurezza gestiti basati sui risultati. L'Asia-Pacifico registra la più rapida espansione regionale, mentre il Nord America mantiene la leadership in termini di dimensioni, nonostante l'intensificarsi del controllo normativo.
Punti chiave del rapporto
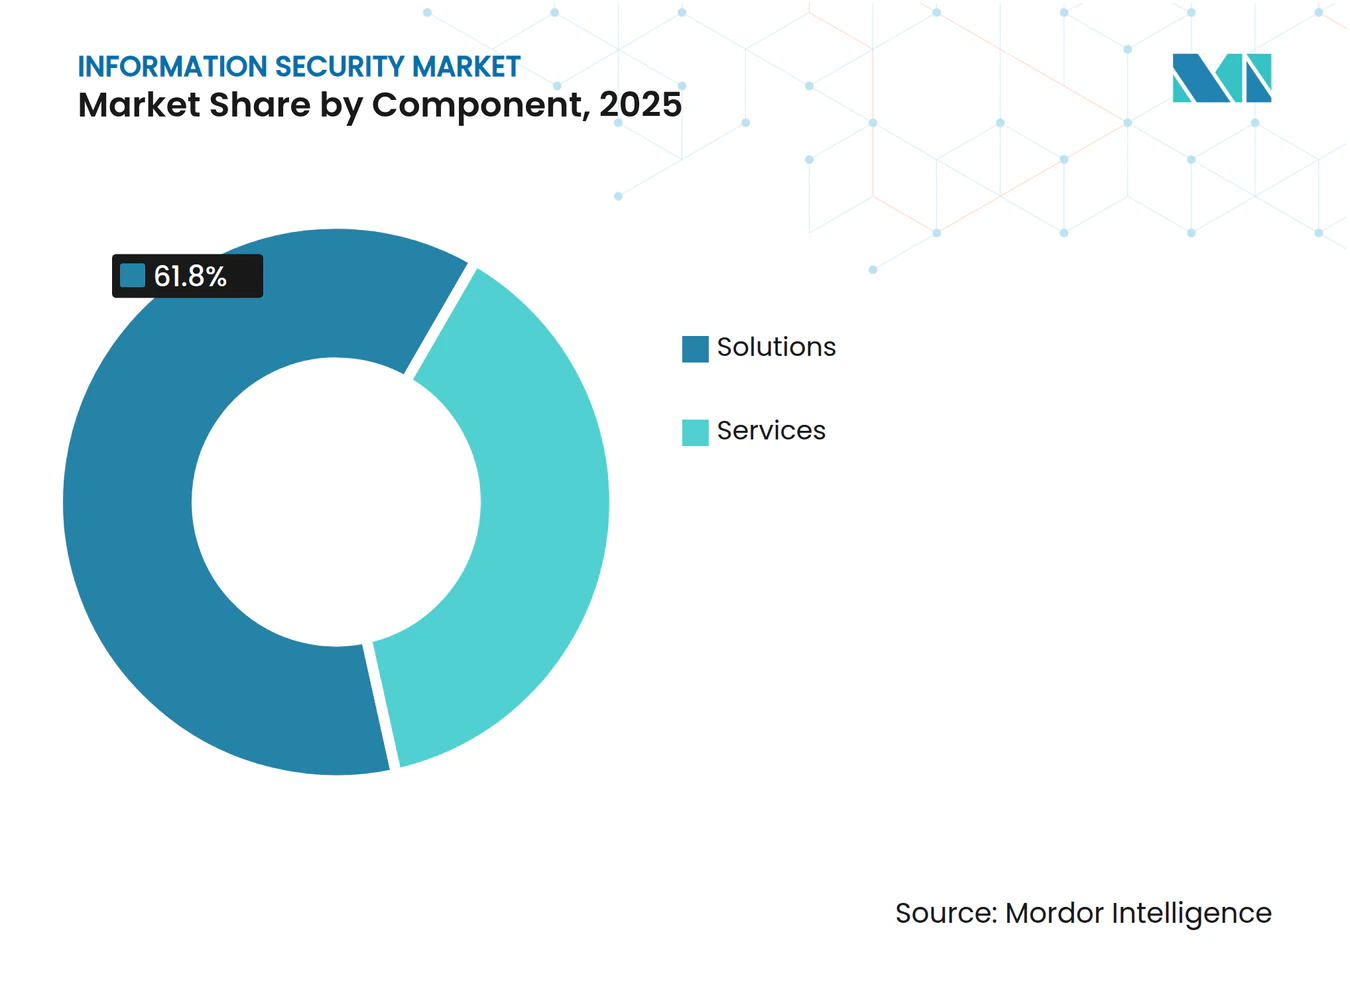
- Per componente, nel 61.80 le soluzioni rappresentavano il 2025% della quota di mercato della sicurezza informatica; si prevede che i servizi cresceranno a un CAGR del 3.54% fino al 2031.
- In base al modello di implementazione, nel 57.60 il cloud ha conquistato una quota di fatturato pari al 2025% del mercato della sicurezza informatica e si prevede che crescerà a un CAGR del 3.71% entro il 2031.
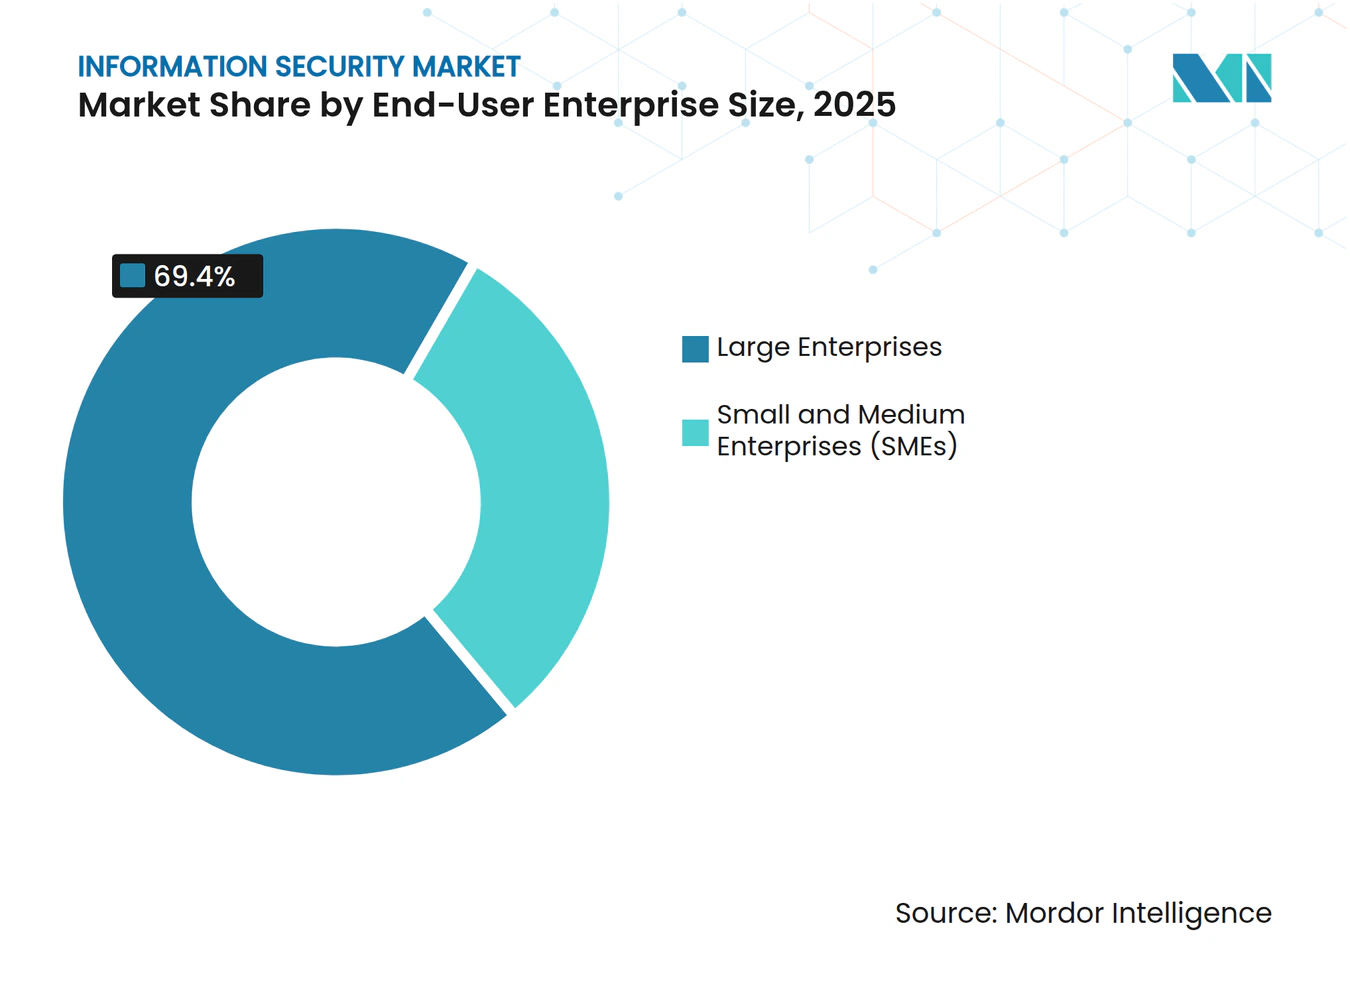
- In base alle dimensioni dell'impresa utente finale, nel 69.40 le grandi imprese detenevano una quota del 2025% del mercato della sicurezza informatica, mentre le PMI sono destinate a crescere a un CAGR del 3.9%.
- In base al settore di utilizzo finale, BFSI è stato il primo settore della sicurezza informatica con una quota di mercato del 30.30% nel 2025; il settore sanitario sta crescendo a un CAGR del 4.7% fino al 2031.
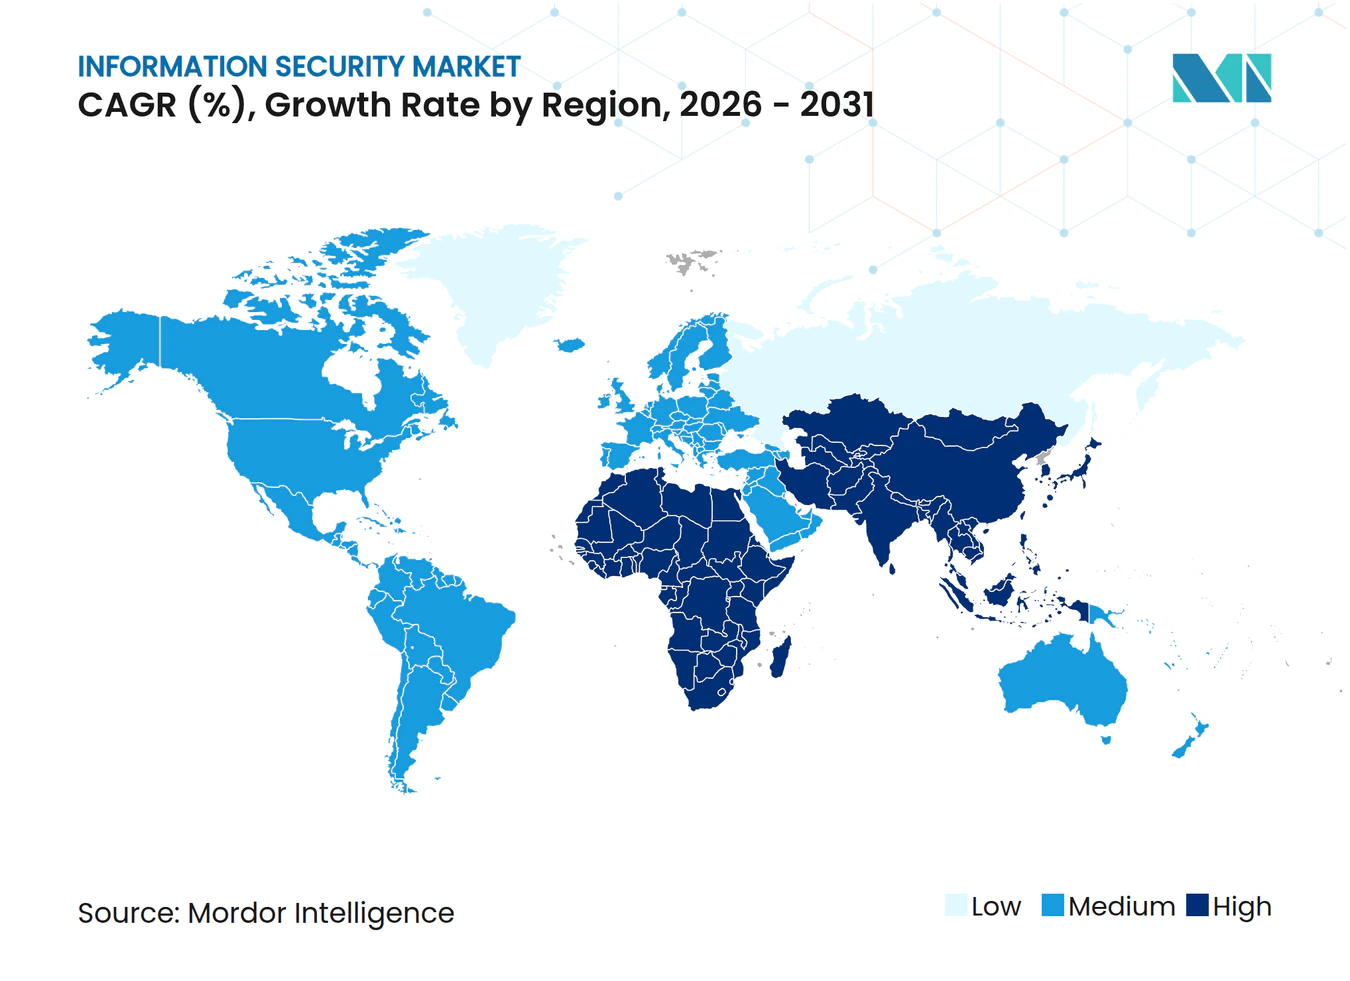
- In termini geografici, il Nord America ha rappresentato il 39.00% dei ricavi del 2025, mentre si prevede che l'area Asia-Pacifico registrerà il CAGR più rapido, pari al 4.17%, nel periodo 2026-2031.
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti sul mercato globale della sicurezza informatica
Analisi dell'impatto dei conducenti
| Guidatore | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Crescente adozione di applicazioni cloud-native | + 0.8% | Globale, guidato da Asia-Pacifico e Nord America | Medio termine (2-4 anni) |
| Crescenti mandati di architettura zero-trust | + 0.7% | Nord America e UE, in crescita nell'Asia-Pacifico | A lungo termine (≥ 4 anni) |
| Esplosione di attacchi incentrati sulle API | + 0.6% | Globale, concentrato nei centri finanziari | A breve termine (≤ 2 anni) |
| Espansione delle impronte 5G e edge computing | + 0.5% | Nucleo Asia-Pacifico, con ricadute sul Nord America e sull'UE | Medio termine (2-4 anni) |
| Consolidamento dei fornitori su piattaforme XDR integrate | + 0.4% | Mercati aziendali del Nord America e dell'UE | Medio termine (2-4 anni) |
| Investimenti in crittografia pronta per la tecnologia quantistica | + 0.3% | Governo e infrastrutture critiche in tutto il mondo | A lungo termine (≥ 4 anni) |
| Fonte: Intelligenza di Mordor | |||
Crescente adozione di applicazioni cloud-native
Le architetture cloud-native richiedono sicurezza dei container, difesa service-mesh e protezione runtime. Le organizzazioni che utilizzano microservizi dispongono del 40% di strumenti di sicurezza in più rispetto alle infrastrutture tradizionali, intensificando la necessità di piattaforme unificate che coprano le distribuzioni multi-cloud. L'25% delle aziende ammette lacune nella protezione dei container, mentre la spesa per la sicurezza cloud-native aumenterà del 2027% all'anno fino al XNUMX. Le pipeline DevSecOps che integrano test automatizzati e controlli di conformità stanno diventando un requisito fondamentale con l'accelerazione delle cadenze di rilascio.
Crescenti mandati di architettura Zero-Trust
Il modello Zero Trust è passato dall'essere una best practice a uno standard imposto. La roadmap federale statunitense richiede la verifica dell'identità a livello di agenzia entro il 2026, aprendo una finestra di approvvigionamento di 7.1 miliardi di dollari per i fornitori di soluzioni di gestione delle identità e degli accessi. Le implementazioni commerciali durano in media 18-24 mesi, garantendo ai fornitori una visibilità pluriennale sui ricavi. Le aziende che completano implementazioni Zero Trust registrano costi di violazione inferiori del 45%, supportando i prezzi delle licenze premium. La convalida continua di utenti e dispositivi stimola la domanda di analisi comportamentali in grado di valutare il rischio in tempo reale in ambienti ibridi.
Esplosione di attacchi API-centrici
Gli istituti finanziari segnalano le API come la loro principale vulnerabilità, con il 95% che subirà un incidente nel 2024. Inventari dinamici delle API, analisi del comportamento runtime e risposte automatiche sono diventati criteri di acquisto fondamentali. La pressione normativa è crescente per inventari API documentati e test di penetrazione regolari, garantendo investimenti costanti in piattaforme di sicurezza API dedicate.
Espansione delle impronte 5G ed Edge Computing
I servizi 5G a bassa latenza spostano l'elaborazione verso l'edge, dove la protezione localizzata è essenziale. I dispositivi edge formano vaste superfici di attacco distribuite che i modelli perimetrali tradizionali non possono difendere. I casi d'uso manifatturieri e sanitari dominano la spesa iniziale, guidando la domanda di agenti leggeri e soluzioni zero-trust native per l'edge [1] Eviden, “Securing the Edge in 5G Networks,” eviden.com.
Analisi dell'impatto delle restrizioni
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Carenza globale di talenti informatici | -0.5% | Globale, acuto in Nord America e UE | A lungo termine (≥ 4 anni) |
| Aumento della proliferazione degli strumenti e della stanchezza degli avvisi | -0.4% | Mercati aziendali in tutto il mondo | Medio termine (2-4 anni) |
| Sovranità dei dati e ostacoli al trasferimento transfrontaliero | -0.3% | UE e Asia-Pacifico | A lungo termine (≥ 4 anni) |
| Crescenti vulnerabilità del software open source | -0.2% | Ecosistemi di sviluppo globale | A breve termine (≤ 2 anni) |
| Fonte: Intelligenza di Mordor | |||
Carenza globale di talenti informatici
Un divario di competenze pari a 4.8 milioni di persone limita la capacità delle organizzazioni di installare e gestire le difese [2] ISC2, “Cybersecurity Workforce Study 2024,” isc2.org . I ruoli nel settore della sicurezza informatica rimangono vacanti in media per sei mesi, con gli architetti della sicurezza cloud che restano scoperti per 12 mesi. Gli stipendi sono superiori del 25-40% rispetto a posizioni IT comparabili, gonfiando i costi del programma. Le PMI sono le più colpite, il che spinge la domanda verso i fornitori di servizi di sicurezza gestiti che offrono competenze in abbonamento.
Aumento della proliferazione degli strumenti e della stanchezza da allerta
I team addetti alle operazioni di sicurezza si destreggiano tra 60 e 75 strumenti, dedicando il 40% del loro tempo all'integrazione e alla manutenzione. Il 62% segnala un'eccessiva affidabilità degli avvisi e il XNUMX% li ignora a causa di falsi positivi, erodendo il valore degli investimenti esistenti. Il consolidamento su piattaforme XDR o SIEM integrate con analisi promette un sollievo, ma la migrazione comporta un disallineamento dei sistemi legacy che rallenta l'adozione.
Analisi del segmento
Per componente: lo slancio dei servizi rafforza il cambiamento della piattaforma
Le soluzioni hanno dominato con una quota di fatturato del 61.80% nel 2025, ma i servizi stanno crescendo più rapidamente, con un CAGR del 3.54%, poiché le aziende esternalizzano l'implementazione e il monitoraggio. I servizi di sicurezza gestiti offrono ai clienti una copertura 24 ore su 7, 34.36 giorni su 2031, senza dover assumere personale qualificato. Si prevede che il mercato della sicurezza informatica per i servizi raggiungerà i XNUMX miliardi di dollari entro il XNUMX, riflettendo la crescente dipendenza da contratti basati sui risultati. I fornitori di piattaforme stanno integrando consulenza e risposta agli incidenti per garantire ricavi ricorrenti.
La crescita delle soluzioni rallenta poiché gli acquirenti preferiscono meno piattaforme, ma più ampie, rispetto a strumenti isolati. La gestione delle identità e degli accessi mantiene un potere di determinazione dei prezzi grazie ai mandati zero-trust, mentre i dispositivi UTM standalone subiscono una commoditizzazione. I tradizionali prodotti SIEM si stanno evolvendo in suite XDR basate sull'intelligenza artificiale che forniscono un rilevamento unificato su endpoint, reti e carichi di lavoro cloud. I fornitori che non sono in grado di dimostrare un'orchestrazione fluida rischiano di perdere terreno durante i cicli di aggiornamento.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per distribuzione: il dominio del cloud rimodella l'architettura
I modelli cloud hanno conquistato una quota del 57.60% nel 2025 e sono in procinto di raggiungere un CAGR del 3.71% fino al 2031. Le organizzazioni che adottano controlli basati sul cloud segnalano un costo totale di proprietà inferiore del 30% rispetto a sistemi on-premise comparabili. Si prevede che il mercato della sicurezza informatica associato alle implementazioni cloud raggiungerà i 52.34 miliardi di dollari entro il 2031. L'allineamento al modello zero-trust, i prezzi degli abbonamenti e la manutenzione semplificata rafforzano la preferenza per il cloud.
Le soluzioni on-premise rimangono fondamentali in settori regolamentati come la difesa e le utility, dove la residenza dei dati è obbligatoria. Le architetture ibride che ancorano carichi di lavoro sensibili on-premise, sfruttando al contempo l'analisi cloud per la scalabilità, stanno diventando standard. I fornitori in grado di garantire la coerenza delle policy in tutti i footprint ibridi ottengono un vantaggio strategico; i fornitori tradizionali di soluzioni on-premise si trovano ad affrontare una compressione dei margini con la migrazione dei clienti.
Per dimensione aziendale dell'utente finale: accelerazione dell'adozione da parte delle PMI
Le grandi aziende hanno detenuto una quota di fatturato del 69.40% nel 2025, spinte da budget estesi e profili di rischio complessi. Queste organizzazioni danno priorità al consolidamento della piattaforma, all'analisi basata sull'intelligenza artificiale e alla risposta automatizzata agli incidenti. I budget medi per la sicurezza superano i 50 milioni di dollari tra le aziende Fortune 500 e influenzano le roadmap dei fornitori attraverso impegnativi progetti pilota di proof-of-value.
Le PMI registrano un CAGR più elevato, pari al 3.9%, perché le soluzioni cloud-native eliminano gli elevati costi iniziali. Le offerte di sicurezza gestita offrono una copertura di livello enterprise senza SOC interni e gli abbonamenti basati sui risultati convertono le spese in conto capitale in spese operative. La quota di mercato della sicurezza informatica per le PMI è quindi destinata ad aumentare, poiché le esigenze normative raggiungono le medie imprese e le polizze assicurative informatiche richiedono controlli di base.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per settore dell'utente finale: l'assistenza sanitaria guida la trasformazione digitale
BFSI ha contribuito al 30.30% del fatturato del 2025, grazie a rigidi regimi di audit e dati di alto valore. Gli istituti danno priorità all'autenticazione continua, all'analisi avanzata delle frodi e alle API sicure per l'open banking. La loro richiesta di feed integrati di informazioni sulle minacce e di rilevamento gestito 24 ore su 7, XNUMX giorni su XNUMX, continua a esercitare pressione sui fornitori affinché forniscano una risposta agli incidenti a bassa latenza.
Il settore sanitario è quello in più rapida crescita, con un CAGR del 4.7%. Cartelle cliniche elettroniche, telemedicina e dispositivi connessi ampliano le superfici di attacco, spingendo i budget per la sicurezza informatica degli ospedali dal 10% al 15% della spesa IT entro il 2027. I fornitori che offrono piattaforme cloud-native compatibili con HIPAA e con visibilità sui dispositivi medici si assicurano un vantaggio competitivo. Seguono i settori manifatturiero, energetico e dei servizi di pubblica utilità, con requisiti di sicurezza IoT e SCADA industriali che richiedono soluzioni specializzate incentrate sull'OT.
Analisi geografica
Mercato della sicurezza informatica in Nord America
Il Nord America ha mantenuto una quota di fatturato del 39.00% nel 2025, grazie a budget aziendali elevati, scadenze stringenti per la strategia "zero trust" e programmi di investimento federali. La regione privilegia suite XDR integrate e piattaforme di identità che semplificano l'utilizzo di strumenti. L'adozione del cloud è matura e l'enfasi sulla spesa si sta spostando verso l'analisi basata sull'intelligenza artificiale e i servizi di rilevamento gestiti.
Mercato della sicurezza informatica nella regione Asia-Pacifico
L'area Asia-Pacifico è la regione in più rapida crescita, con un CAGR del 4.17% nel periodo 2026-2031. I programmi digitali governativi di Cina, India e Giappone, uniti alle crescenti normative sulla localizzazione dei dati, alimentano gli investimenti nazionali in sicurezza informatica. I fornitori locali che si allineano alle specificità normative guadagnano terreno, ma i fornitori globali rimangono influenti laddove siano richieste analisi avanzate o soluzioni specializzate in modalità zero-trust. L'adozione del cloud ibrido e l'implementazione del 5G ampliano ulteriormente la domanda di sicurezza edge.
Mercato europeo della sicurezza delle informazioni
L'Europa mantiene un'adozione costante, supportata dal GDPR e dalla futura Direttiva NIS 2. Gli imperativi di sovranità dei dati accrescono l'interesse per la crittografia, la gestione delle chiavi e le soluzioni cloud sovrane. Germania e Regno Unito guidano la spesa, mentre Francia e Italia accelerano la migrazione verso i controlli forniti dal cloud. Il consolidamento dei fornitori è evidente, poiché le aziende semplificano i fornitori per semplificare la rendicontazione della conformità e ridurre i costi operativi.
Panorama competitivo
Il mercato della sicurezza informatica è moderatamente frammentato, nonostante 362 acquisizioni per un valore di 49.9 miliardi di dollari nel 2024. Gli acquirenti strategici perseguono un'ampia gamma di piattaforme orizzontali e una specializzazione verticale per controllare i vettori di minaccia adiacenti. Hewlett Packard Enterprise ha pagato 13.247 miliardi di dollari a Juniper per integrare la sicurezza di rete nelle offerte edge-to-cloud. L'offerta di 6.4 miliardi di dollari di IBM per HashiCorp aggiunge l'automazione dell'infrastruttura che rafforza la gestione dell'assetto cloud-native.
Mastercard ha acquisito Recorded Future per 2.65 miliardi di dollari per integrare l'intelligence sulle minacce nei servizi di sicurezza dei pagamenti [3] Mastercard, “Mastercard to Acquire Recorded Future,” mastercard.com . Queste mosse illustrano tre strategie dominanti: consolidamento della piattaforma, profondità verticale nei settori sanitario o industriale ed espansione regionale con capacità di conformità localizzate. La differenziazione si concentra sul triage assistito dall'IA, sulla correzione automatizzata e sulla gestione unificata delle policy in ambienti ibridi.
Le opportunità offerte dagli spazi vuoti persistono nella sicurezza edge 5G, nella crittografia quantistica e nell'analisi avanzata delle API. I fornitori che propongono agenti leggeri e correlazione basata sull'apprendimento automatico guadagnano terreno. I modelli di prezzo si spostano verso abbonamenti basati sull'utilizzo e bundle gestiti, allineando gli incentivi a risultati di sicurezza misurabili e semplificando al contempo i cicli di fatturato per i fornitori.
Leader del settore della sicurezza informatica
Cisco Systems, Inc.
Palo Alto Networks, Inc.
Fortinet, Inc.
Check Point Software Technologies Ltd.
CrowdStrike Holdings, Inc.
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare
Recenti sviluppi del settore
- Maggio 2025: Cyble lancia Cyble Titan, una piattaforma endpoint integrata nel suo AI-Native Security Cloud per la visibilità delle risorse, il rilevamento basato sull'intelligence e la risposta automatizzata.
- Maggio 2025: Cisco lancia Duo Identity and Access Management per contrastare gli attacchi basati sull'identità, sempre più diffusi nell'era dell'intelligenza artificiale.
- Febbraio 2025: Sophos completa l'acquisizione di Secureworks per 859 milioni di dollari, aggiungendo servizi gestiti alla piattaforma Taegis XDR.
- Novembre 2024: Bitsight acquista Cybersixgill per 115 milioni di dollari per migliorare l'intelligence sulla superficie di attacco esterna.
Ambito del rapporto sul mercato globale della sicurezza informatica
La sicurezza delle informazioni (InfoSec) riguarda gli strumenti e i processi che le organizzazioni utilizzano per proteggere le informazioni. Ciò include le impostazioni delle policy che impediscono a persone non autorizzate di accedere a informazioni aziendali o personali.
Il mercato della sicurezza informatica è segmentato per tipo (soluzione, servizi), per distribuzione (cloud, on-premise), per aziende (PMI, grandi aziende), per utente finale (BFSI, IT e telecomunicazioni, sanità, commercio al dettaglio ed e-commerce, governo, altri utenti finali), per area geografica (Nord America, Europa, Asia-Pacifico, America Latina, Medio Oriente e Africa). Le dimensioni e le previsioni del mercato sono fornite in termini di valore (USD) per tutti i segmenti sopra indicati.
| Soluzioni | Gestione dell'identità e degli accessi (IAM) |
| Gestione unificata delle minacce (UTM) | |
| Informazioni sulla sicurezza e gestione degli eventi (SIEM) | |
| Piattaforme di protezione degli endpoint (EPP) | |
| Rilevamento e risposta estesa (XDR) | |
| Data Loss Prevention (DLP) | |
| Servizi | Servizi professionali |
| Servizi di sicurezza gestiti (MSS) |
| On-premise |
| Cloud |
| Piccole e medie imprese (PMI) |
| Grandi imprese |
| BFSI |
| IT e telecomunicazioni |
| Settore Sanitario |
| Vendita al dettaglio ed e-commerce |
| Governo e difesa |
| Produzione |
| Energia e Utilities |
| Altri (istruzione, ospitalità, ecc.) |
| Nord America | Stati Uniti | |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Germania | |
| Regno Unito | ||
| Francia | ||
| Italia | ||
| Spagna | ||
| Russia | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| Giappone | ||
| India | ||
| Corea del Sud | ||
| Australia e Nuova Zelanda | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita |
| Emirati Arabi Uniti | ||
| Turchia | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Nigeria | ||
| Egitto | ||
| Resto d'Africa | ||
| Per componente | Soluzioni | Gestione dell'identità e degli accessi (IAM) | |
| Gestione unificata delle minacce (UTM) | |||
| Informazioni sulla sicurezza e gestione degli eventi (SIEM) | |||
| Piattaforme di protezione degli endpoint (EPP) | |||
| Rilevamento e risposta estesa (XDR) | |||
| Data Loss Prevention (DLP) | |||
| Servizi | Servizi professionali | ||
| Servizi di sicurezza gestiti (MSS) | |||
| Per distribuzione | On-premise | ||
| Cloud | |||
| Per dimensione aziendale dell'utente finale | Piccole e medie imprese (PMI) | ||
| Grandi imprese | |||
| Per settore degli utenti finali | BFSI | ||
| IT e telecomunicazioni | |||
| Settore Sanitario | |||
| Vendita al dettaglio ed e-commerce | |||
| Governo e difesa | |||
| Produzione | |||
| Energia e Utilities | |||
| Altri (istruzione, ospitalità, ecc.) | |||
| Per geografia | Nord America | Stati Uniti | |
| Canada | |||
| Messico | |||
| Sud America | Brasile | ||
| Argentina | |||
| Resto del Sud America | |||
| Europa | Germania | ||
| Regno Unito | |||
| Francia | |||
| Italia | |||
| Spagna | |||
| Russia | |||
| Resto d'Europa | |||
| Asia-Pacifico | Cina | ||
| Giappone | |||
| India | |||
| Corea del Sud | |||
| Australia e Nuova Zelanda | |||
| Resto dell'Asia-Pacifico | |||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita | |
| Emirati Arabi Uniti | |||
| Turchia | |||
| Resto del Medio Oriente | |||
| Africa | Sud Africa | ||
| Nigeria | |||
| Egitto | |||
| Resto d'Africa | |||
Domande chiave a cui si risponde nel rapporto
Qual è la dimensione attuale del mercato della sicurezza informatica?
Nel 75.42 il mercato della sicurezza informatica ha raggiunto i 2026 miliardi di dollari e si prevede che raggiungerà gli 88.83 miliardi di dollari entro il 2031.
Quale segmento di componenti sta crescendo più velocemente?
I servizi, in particolare i servizi di sicurezza gestiti, stanno aumentando a un CAGR del 3.54% poiché le aziende esternalizzano le competenze di cui sono carenti.
Perché l'area Asia-Pacifico è la regione in più rapida crescita?
Le iniziative di trasformazione digitale, le implementazioni del 5G e le norme più severe sulla sovranità dei dati stanno spingendo la crescita dell'area Asia-Pacifico a un CAGR del 4.17%.
In che modo l'architettura zero-trust influenza la spesa?
Le scadenze obbligatorie per la strategia Zero Trust, come l'obiettivo federale statunitense del 2026, stanno stimolando investimenti pluriennali in identità, gestione degli accessi e analisi comportamentale.


