

Dimensioni e quota di mercato dei servizi di risposta agli incidenti
Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
| Dimensione del mercato (2026) | 49.71 miliardo di dollari |
| Dimensione del mercato (2031) | 116.17 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 18.52% CAGR |
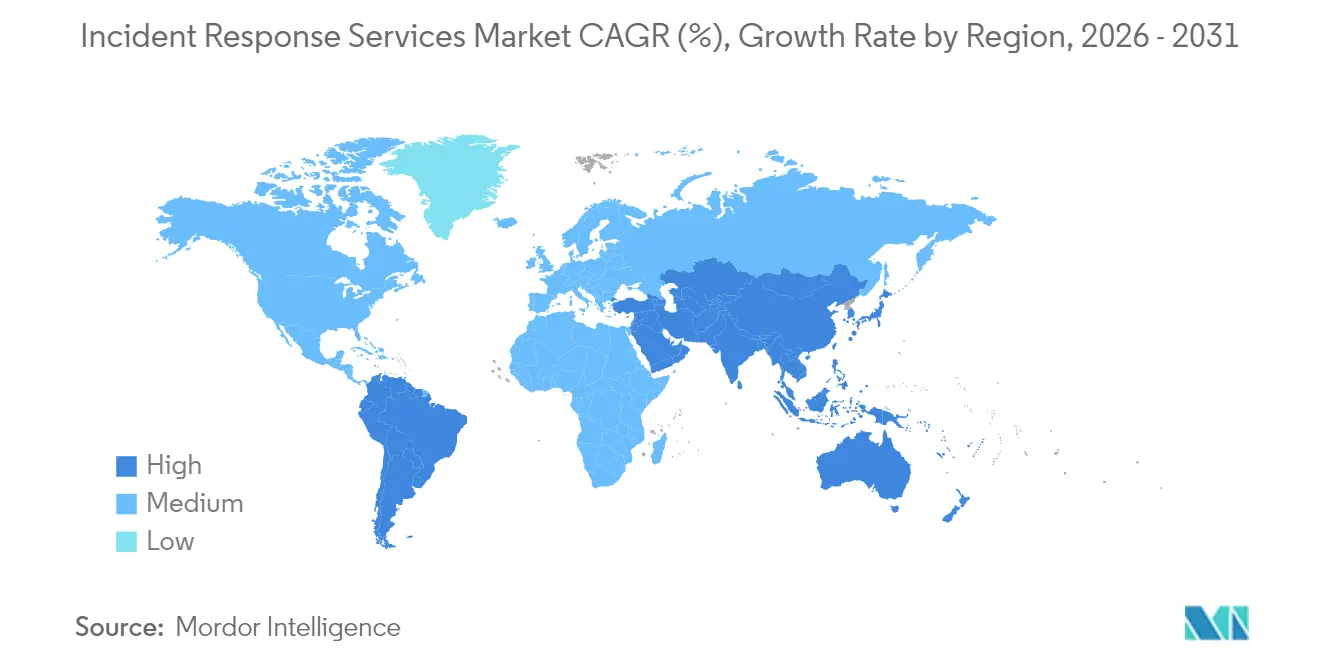
| Mercato in più rapida crescita | Asia-Pacifico |
| Il mercato più grande | Nord America |
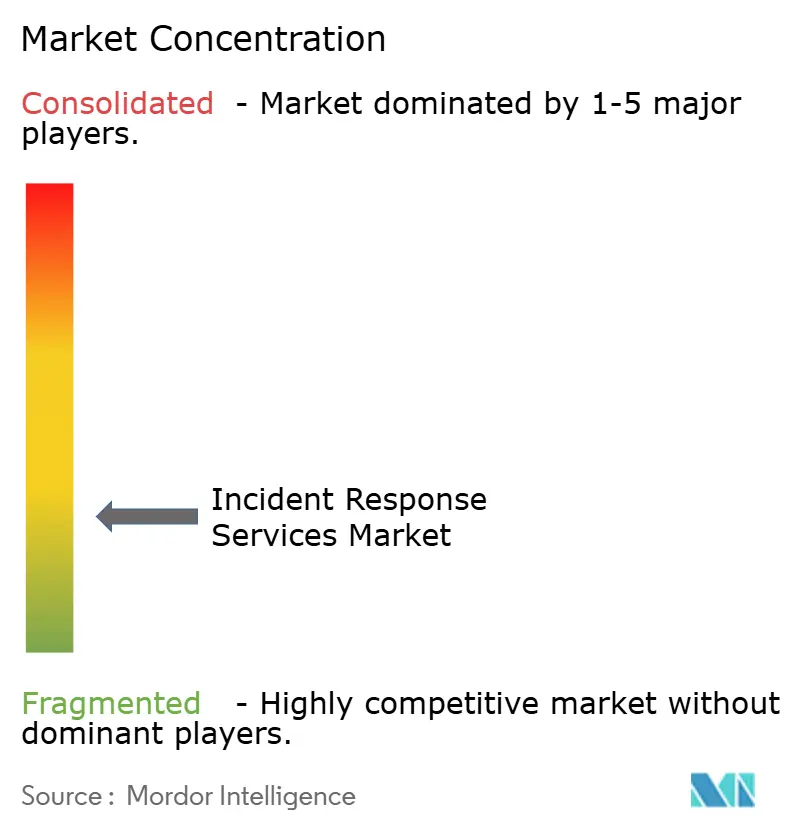
| Concentrazione del mercato | Basso |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
Analisi di mercato dei servizi di risposta agli incidenti di Mordor Intelligence
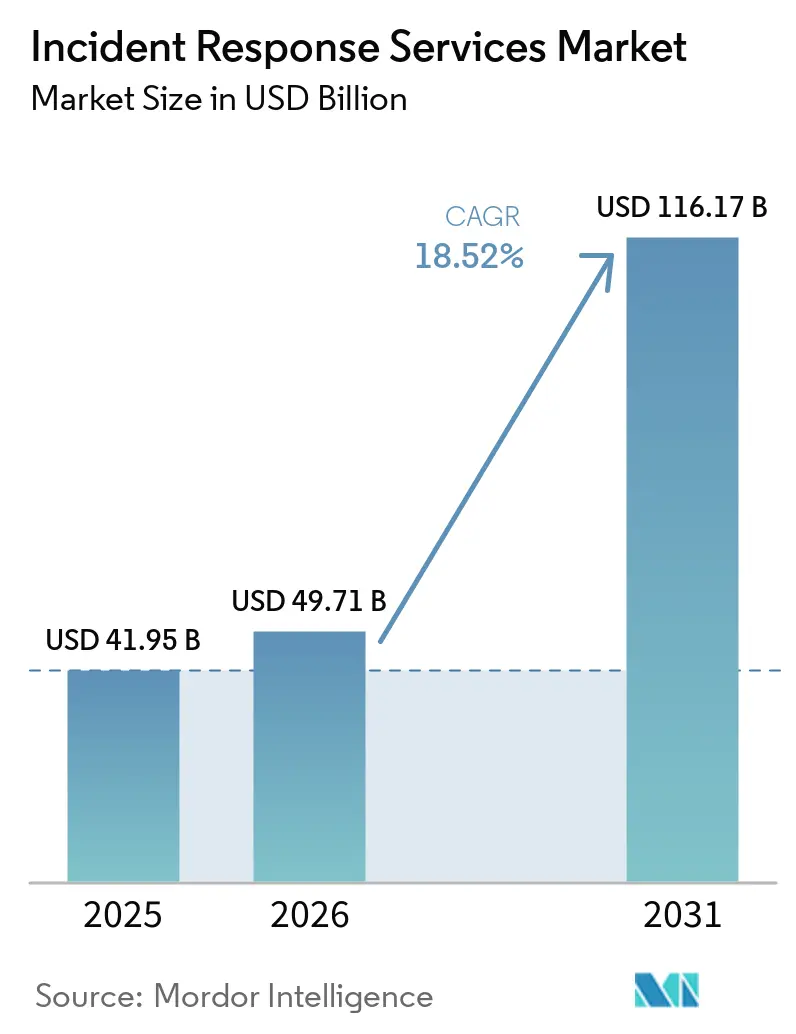
Si stima che il mercato dei servizi di risposta agli incidenti nel 2026 raggiungerà i 49.71 miliardi di dollari, in crescita rispetto ai 41.95 miliardi di dollari del 2025, con proiezioni per il 2031 che indicano 116.17 miliardi di dollari, con un CAGR del 18.52% nel periodo 2026-2031. La crescente sofisticatezza degli attacchi, i requisiti più rigorosi in materia di protezione dei dati e le architetture cloud-first stanno ridefinendo le aspettative sui servizi in modo da favorire l'automazione, l'intelligenza artificiale e le competenze di risposta transfrontaliera. Il consolidamento dei fornitori è in corso, poiché i provider di piattaforme acquisiscono specialisti in rilevamento e risposta gestiti (MDR) per integrare la ricerca e il contenimento delle minacce in un unico modello operativo. La migrazione dei carichi di lavoro nel cloud continua a espandere il mercato dei servizi di risposta agli incidenti, tuttavia gli strumenti on-premise continuano a dominare gli ambienti altamente regolamentati che devono soddisfare le normative locali sulla sovranità dei dati. Nel frattempo, gli assicuratori di cyber-insurance stanno inasprendo il linguaggio delle polizze e premiando gli acquirenti in grado di presentare clausole di risposta firmate, incentivando le organizzazioni di ogni dimensione a rivalutare le lacune nella copertura.
Punti chiave del rapporto
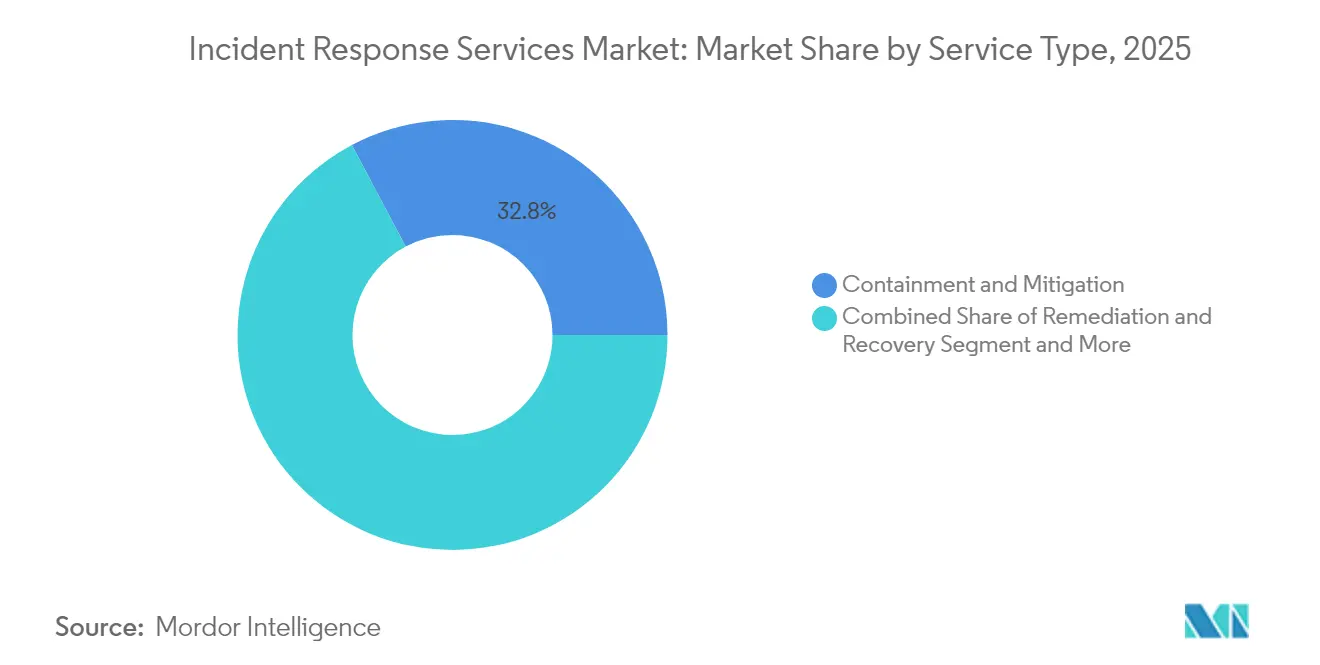
- In base al tipo di servizio, il contenimento e la mitigazione hanno dominato il mercato dei servizi di risposta agli incidenti con una quota del 32.75% nel 2025, mentre si prevede che il rilevamento e la risposta gestiti cresceranno a un CAGR del 20.6% entro il 2031.
- In base alla modalità di distribuzione, nel 56.45 le soluzioni on-premise rappresentavano il 2025% del mercato dei servizi di risposta agli incidenti; i servizi basati su cloud stanno crescendo a un CAGR del 19.85% entro il 2031.
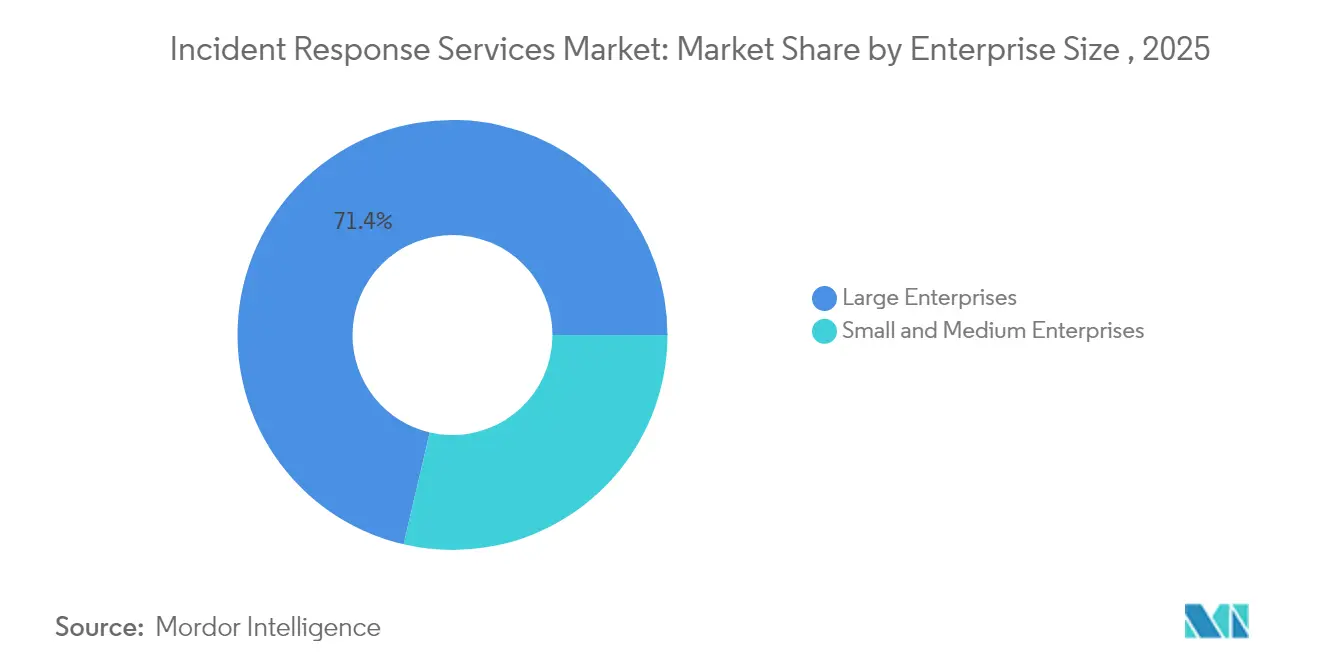
- In base alle dimensioni aziendali, nel 71.35 le grandi imprese hanno controllato il 2025% del fatturato; le piccole e medie imprese stanno crescendo a un CAGR del 18.74%, poiché le clausole di assicurazione informatica spingono verso acconti pre-approvati.
- In base al settore di utilizzo finale, nel 23.15 i settori bancario, dei servizi finanziari e assicurativo rappresentavano il 2025% del mercato dei servizi di risposta agli incidenti, mentre il settore sanitario e delle scienze della vita registrava un CAGR del 19.24%.
- In termini geografici, il Nord America è stato il leader con una quota di mercato del 37.85% nei servizi di risposta agli incidenti nel 2025; l'Asia-Pacifico è la regione in più rapida crescita con un CAGR del 20.12% fino al 2031
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti del mercato globale dei servizi di risposta agli incidenti
Aumento della frequenza e della sofisticazione degli attacchi informatici nelle infrastrutture critiche e nei servizi di trasporto pubblico
Gli istituti finanziari e gli operatori di servizi pubblici si trovano ora a dover affrontare tempi di permanenza degli attacchi misurati in minuti anziché in giorni, il che impone un passaggio a playbook incentrati sul contenimento, che enfatizzano il rapido isolamento di endpoint e segmenti di rete. Il Global Incident Response Report di Unit 42 ha registrato che l'86% delle violazioni del 2024 ha interrotto le operazioni aziendali, mentre gli aggressori hanno esfiltrato dati entro la prima ora dalla compromissione. La convergenza dei sistemi legacy con le API di open banking aggrava il rischio nel settore bancario e finanziario, mentre gli ambienti di tecnologia operativa (OT) nei settori dell'energia e dei trasporti richiedono ai team di risposta di preservare la disponibilità anche durante l'eliminazione del malware. Le linee guida governative, come l'avviso del Dipartimento bancario del Texas del 2025 secondo cui una corretta igiene informatica blocca il 98% delle minacce, rafforzano l'idea che i responsabili specializzati siano essenziali per i restanti incidenti di alto livello. [1] Texas Department of Banking, “Industry Notice 2025-01,” dob.texas.gov
Norme più severe sulla protezione dei dati che guidano gli investimenti obbligati alla conformità
La direttiva NIS2 dell'Unione Europea obbliga le entità essenziali a segnalare gli incidenti significativi entro 24 ore e prevede sanzioni fino a 10 milioni di euro (11.3 milioni di dollari USA) per i trasgressori. [2] Commissione Europea, “Direttiva (UE) 2022/2555 sulle misure per un elevato livello comune di sicurezza informatica”, secureframe.com Un simile slancio si riscontra in Nord America, dove PCI-DSS 4.0 e le leggi statali sulla privacy in continua evoluzione richiedono programmi di risposta agli incidenti verificabili che si estendano oltre i registri tecnici fino alla segnalazione a valle e alla comunicazione con le parti interessate. La sovrapposizione delle normative tra le regioni ha spinto le aziende multinazionali a cercare partner globali per la risposta agli incidenti in grado di allineare la raccolta delle prove, i blocchi legali e gli standard di divulgazione pubblica in un unico flusso di lavoro coordinato.
Adozione cloud-first: espansione della superficie di attacco
Le organizzazioni che passano a infrastrutture multi-cloud scoprono che i piani di risposta incentrati sul perimetro falliscono quando funzioni serverless, API e carichi di lavoro dei container scompaiono in pochi secondi. La Cloud Security Alliance avverte che playbook inefficaci ritardano il rilevamento delle violazioni del cloud e amplificano le perdite a valle. I modelli di responsabilità condivisa complicano ulteriormente la catena di custodia forense, spingendo i provider a integrare snapshot automatizzati e logging a prova di manomissione. I primi ad adottare queste soluzioni segnalano che i contratti MDR cloud-native riducono le finestre di rilevamento, sebbene alcuni clienti dei servizi finanziari richiedano ancora analisi on-premise per i set di dati regolamentati.
L'ascesa di Ransom-Cloud e BEC 3.0 sfrutta i token OAuth
Gli autori delle minacce ora sfruttano le applicazioni OAuth legittime per incanalare operazioni che appaiono autorizzate ai monitor di sicurezza. Microsoft ha osservato che Storm-1283 utilizzava macchine virtuali cloud per il movimento laterale, con perdite dovute a incidenti che andavano da 10,000 a 1.5 milioni di dollari per questioni di sicurezza. Gli schemi di attacco classificati come BEC 3.0 combinano il furto di token e l'ingegneria sociale per reindirizzare bonifici bancari e file di buste paga, aumentando la posta in gioco per una rapida revoca dei token e il ripristino degli account. L'FBI attribuisce perdite globali di 17.3 miliardi di dollari dovute alla compromissione delle e-mail aziendali tra il 2013 e il 2022, con un forte aumento nel 2023 legato alle piattaforme di collaborazione cloud (GuyCarpenter).
Analisi dell'impatto delle restrizioni
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Carenza globale di soccorritori qualificati in caso di incidenti | -2.8% | Globale, acuto in Nord America ed Europa | A lungo termine (≥ 4 anni) |
| L'elevato costo dei contratti di finanziamento IR premium limita l'adozione da parte delle PMI | -1.9% | Mercati globali, in particolare emergenti | Medio termine (2-4 anni) |
| La sovrapposizione con le piattaforme XDR/SOAR crea confusione negli acquirenti | -1.4% | Nord America e Europa | A breve termine (≤ 2 anni) |
| Architetture Zero-trust che riducono i tempi di permanenza, riducendo gli impegni IR su larga scala | -1.1% | Globale, guidato dai mercati maturi | Medio termine (2-4 anni) |
| Fonte: Intelligenza di Mordor | |||
La carenza globale di soccorritori qualificati limita la crescita
Il divario di personale nella sicurezza informatica a livello mondiale è aumentato significativamente nel 2025, con gli addetti alla risposta agli incidenti tra le competenze più scarse. La carenza di personale aumenta le metriche relative al tempo di contenimento e fa aumentare le responsabilità in caso di violazione; IBM stima un premio medio di 1.76 milioni di dollari per le aziende prive di risorse dedicate alla risposta agli incidenti. I partner di outsourcing ne traggono vantaggio, ma i colli di bottiglia di capacità persistono durante gli eventi di picco multi-cliente, stimolando gli investimenti nel triage basato sull'intelligenza artificiale per ampliare le competenze umane.
L'elevato costo dei contratti di fidelizzazione premium limita l'adozione da parte delle PMI
I compensi mensili possono variare tra i 500 e i 5,000 dollari, un ostacolo per le piccole imprese che, tuttavia, rappresentano quasi la metà delle violazioni informatiche segnalate da strongdm. I costi medi di impatto di 3 milioni di dollari, inclusi tempi di inattività operativi e danni alla reputazione, superano i bilanci di molte PMI, creando un divario di protezione in cui le pulizie reattive a consumo rimangono l'unica opzione. I fornitori di sicurezza gestita stanno rispondendo con offerte a più livelli e modelli di risposta basati sulla community per ampliare l'accesso senza compromettere la redditività.
Analisi del segmento
Per tipo di servizio: Contenimento ora, MDR successivo
Nel 32.75, il settore del contenimento e della mitigazione ha conquistato il 2025% del mercato dei servizi di risposta agli incidenti, a dimostrazione dell'urgenza di isolare le risorse compromesse prima che gli aggressori cambino strategia o esfiltrino i dati. L'isolamento rapido degli endpoint e delle credenziali privilegiate è diventato prassi standard, con la riduzione del tempo di permanenza mediano degli aggressori. Nell'orizzonte di previsione, il settore del rilevamento e della risposta gestiti si espanderà a un CAGR del 20.6%, elevando la ricerca continua delle minacce e la correzione proattiva da componenti aggiuntivi opzionali a elementi essenziali del contratto.
L'evoluzione della MDR (Managed Detection and Response) è alimentata da analisi assistite dall'IA che individuano anomalie che gli analisti umani potrebbero non rilevare. I fornitori integrano modelli di linguaggio naturale che accelerano l'individuazione delle cause principali e l'esecuzione automatizzata dei playbook, riducendo drasticamente i tempi di risposta. Le attività di bonifica e ripristino mantengono la loro rilevanza, soprattutto quando la rendicontazione normativa o i contenziosi richiedono la gestione di prove certificate. I servizi di risposta agli incidenti e di analisi forense digitale si stanno evolvendo grazie al riconoscimento di pattern basato sull'apprendimento automatico, consentendo agli addetti alla risposta di ricostruire più rapidamente le cronologie degli attacchi, nel rispetto degli standard probatori richiesti nei procedimenti giudiziari.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per modalità di distribuzione: bilanciamento tra controllo e flessibilità
Nel 56.45, le installazioni on-premise detenevano ancora una quota del 2025% del mercato dei servizi di risposta agli incidenti, a causa dei mandati di sovranità e delle preferenze a livello di consiglio di amministrazione per la custodia locale dei log sensibili. Gli istituti finanziari e gli enti pubblici continuano a limitare i trasferimenti di dati esterni, soprattutto nelle giurisdizioni che vietano alle informazioni dei clienti di uscire dai confini nazionali. Tuttavia, gli strumenti di risposta basati su cloud supereranno la crescita complessiva con un CAGR del 19.85%, poiché i team di sicurezza adotteranno la scalabilità plug-and-play.
I modelli di distribuzione ibridi ora integrano la conservazione dei log locali con i motori di analisi cloud, offrendo alle organizzazioni la visibilità forense di cui hanno bisogno senza sacrificare la capacità di elaborazione elastica. Le filosofie zero-trust rafforzano questo cambiamento, de-enfatizzando la posizione della rete come limite di sicurezza e normalizzando l'esame remoto degli artefatti forensi. I provider si differenziano offrendo la crittografia "bring-your-own-key" e l'archiviazione dei dati in-region per soddisfare i requisiti di conformità.
Per dimensione aziendale: budget elevati, volume di piccole imprese
Le grandi imprese hanno generato il 71.35% del fatturato nel 2025, disponendo del budget necessario per finanziare team di risposta end-to-end che integrano threat intelligence, automazione dei playbook e comunicazioni di crisi. Le PMI, invece, rappresentano l'opportunità di crescita più rapida, con un CAGR del 18.74%. La proposta di valore per le aziende più piccole si basa sulla messa in comune delle risorse SOC e sugli incentivi per le assicurazioni informatiche, che ora richiedono accordi di fidelizzazione pre-negoziati.
Le PMI si rivolgono a piattaforme in abbonamento che integrano MDR, risposta agli incidenti e reporting normativo in un'unica licenza. Le grandi aziende continuano a essere promotrici di innovazione, convalidando casi d'uso avanzati come l'analisi forense OT e la prioritizzazione delle minacce guidata dall'intelligenza artificiale. Il mercato dei servizi di risposta agli incidenti continua a evolversi verso prezzi basati sui risultati, in cui gli accordi sul livello di servizio vincolano i prezzi ai tempi di contenimento o ai benchmark di conformità.
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per settore dell'utente finale: BFSI porta, aumento dell'assistenza sanitaria
Nel 23.15, il settore bancario, dei servizi finanziari e delle assicurazioni ha mantenuto il 2025% del mercato dei servizi di risposta agli incidenti, a causa dei severi requisiti di vigilanza e dell'eccessiva esposizione del settore alla criminalità finanziaria. Tuttavia, il settore sanitario e delle scienze biologiche crescerà a un CAGR del 19.24%, poiché gli imperativi per la sicurezza dei pazienti e la crescente frequenza dei ransomware ne accresceranno l'urgenza. I tempi di inattività ospedaliera minacciano direttamente l'assistenza clinica, spingendo i consigli di amministrazione a dare priorità agli SLA di risposta garantita.
Le agenzie governative e di difesa accelerano l'adozione di queste tecnologie per contrastare lo spionaggio da parte di stati nazionali, mentre i settori manifatturiero, energetico e dei servizi pubblici ricercano capacità di risposta specifiche per l'OT che garantiscano la sicurezza e i tempi di attività nelle infrastrutture critiche. Gli operatori del commercio al dettaglio e dell'e-commerce puntano sulla fiducia dei clienti e sulla continuità operativa durante i periodi di picco degli acquisti, integrando strategie di risposta agli incidenti con ridondanze nei sistemi di pagamento.
Analisi geografica
Mercato dei servizi di risposta agli incidenti in Nord America
Il Nord America ha mantenuto la leadership regionale con una quota di mercato del 37.85% nei servizi di risposta agli incidenti nel 2025, grazie a leggi consolidate sulla notifica delle violazioni e a solidi ecosistemi di sicurezza. Le autorità di regolamentazione finanziaria degli Stati Uniti, come il Dipartimento dei Servizi Finanziari di New York, richiedono piani di risposta agli incidenti formalizzati, rafforzando la domanda da parte di grandi banche e fintech. Le direttive canadesi sulle infrastrutture critiche e l'espansione delle normative fintech in Messico estendono il volume regionale.
Mercato dei servizi di risposta agli incidenti nella regione Asia-Pacifico
L'area Asia-Pacifico è sulla buona strada per un CAGR del 20.12% entro il 2031. L'armonizzazione normativa in Giappone, Singapore e Australia impone ora la divulgazione delle violazioni 24 ore su 34 e processi di risposta certificati, incoraggiando le organizzazioni ad assicurarsi i collaboratori prima che si verifichino incidenti. La regione ha registrato il 2024% degli attacchi globali nel XNUMX, intensificando la domanda di personale di risposta bilingue e intergiurisdizionale in grado di gestire le normative locali e i diversi stack cloud.
Mercato europeo dei servizi di risposta agli incidenti
L'adozione di misure di conformità in Europa accelera con NIS2, che amplia la definizione di "entità essenziali" e inasprisce le sanzioni per insufficiente preparazione. Le organizzazioni devono armonizzare la segnalazione delle violazioni dei dati ai sensi del GDPR con la divulgazione degli incidenti di sicurezza previsti da NIS2, promuovendo così impegni di risposta integrati per la privacy e la sicurezza. I membri dell'Europa orientale si rivolgono a società di consulenza per la localizzazione dei playbook, mentre le economie più grandi rafforzano i contratti per coprire le minacce alla supply chain e alle infrastrutture IT.
Mercato dei servizi di risposta agli incidenti in America Latina e Medio Oriente e Africa
America Latina, Medio Oriente e Africa rimangono paesi emergenti, ma in crescita. L'espansione del commercio digitale e le nuove normative sulla protezione dei dati aprono nuove opportunità, sebbene i vincoli di bilancio e di personale frenino la crescita immediata. I fornitori internazionali collaborano con gli MSSP locali per colmare le lacune linguistiche, culturali e di conformità, un modello che si prevede crescerà con il proseguire degli investimenti regionali nella resilienza informatica.
Panorama normativo
I termini per la segnalazione obbligatoria degli incidenti informatici si stanno accorciando nelle principali giurisdizioni, aumentando la domanda di servizi di risposta agli incidenti in grado di produrre prove e informazioni pronte per le autorità di regolamentazione entro scadenze ristrette. Nell'Unione Europea, il NIS2 impone la segnalazione degli incidenti significativi entro 24 ore, con sanzioni fino a 10 milioni di euro in caso di inadempienza. Il DORA è inoltre rafforzato dal Regolamento delegato (UE) 2025/301 della Commissione (del 23 ottobre 2024), che specifica gli standard tecnici per il contenuto e i termini temporali della segnalazione degli incidenti ICT più gravi da parte degli enti finanziari.
Al di fuori dell'Europa, il regime di segnalazione statunitense ai sensi della Sezione 681b del Titolo 6 del Codice degli Stati Uniti (1 USC) richiede alle entità soggette alla normativa di segnalare gli incidenti informatici coperti alla CISA entro 72 ore e i pagamenti di riscatto entro 24 ore, il che aumenta la necessità di flussi di lavoro coordinati per la difesa, la risposta agli incidenti e la comunicazione (DFIR). Nel marzo 2026, la Commissione nigeriana per le comunicazioni ha pubblicato il Cyber Resilience Framework for the Nigerian Communication Sector (CRF-NCS), che impone agli operatori di telecomunicazioni di primo livello di segnalare minacce e incidenti significativi entro quattro ore dal rilevamento. Insieme al coordinamento della risposta a livello UE ai sensi del Cyber Solidarity Act (Regolamento (UE) 2025/38), questi requisiti stanno spingendo gli acquirenti verso servizi dedicati, triage automatizzato e playbook transfrontalieri che allineano il contenimento tecnico con gli obblighi di segnalazione previsti dalla legge.
Panorama competitivo
Il mercato dei servizi di risposta agli incidenti è moderatamente frammentato. Fornitori affermati come IBM, CrowdStrike e Rapid7 integrano correlatori basati sull'intelligenza artificiale con ampi portafogli di servizi, mentre le società di consulenza di nicchia si concentrano su specializzazioni verticali come l'OT o la forense di livello legale. Le acquisizioni strategiche evidenziano la convergenza: Zscaler ha acquisito Red Canary nel maggio 2025 per integrare MDR nel suo stack zero-trust, aggiungendo 140 milioni di dollari di fatturato ricorrente e rafforzando il monitoraggio 24 ore su 7, XNUMX giorni su XNUMX.
Il consolidamento delle piattaforme favorisce gli acquirenti che cercano dashboard unificate, fatturazione semplificata e integrazioni di flussi di lavoro preconfigurati. La differenziazione tecnologica si sta spostando verso copiloti basati su modelli linguistici complessi che automatizzano il triage delle prove e redigono report pronti per gli enti regolatori. I disruptor competono su soluzioni di retainer a basso costo per le PMI, offrendo portali di gestione degli incidenti basati su chat e orchestrazione automatizzata delle risposte.
Le opportunità offerte dagli spazi vuoti risiedono nelle indagini sulla supply chain e nei servizi incentrati sull'OT. I provider in grado di convalidare le esposizioni al rischio dei fornitori o di eseguire analisi forensi in reti air-gap guadagneranno terreno, soprattutto con l'adozione da parte delle aziende industriali di gemelli digitali che richiedono strumenti analitici specializzati. Stanno emergendo anche alleanze tra cloud hyperscaler e response boutique, che offrono armadietti per le prove ospitati a livello regionale che soddisfano i requisiti di sovranità, sfruttando al contempo l'elaborazione hyperscale per analisi rapide.
Leader del settore dei servizi di risposta agli incidenti
CrowdStrike Holdings Inc.
Gruppo NCC plc
Rapid7 Inc.
IBM Corporation
Check Point Software Technologies Ltd.
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare
Recenti sviluppi del settore
- Marzo 2026: CrowdStrike e IBM hanno ampliato la loro collaborazione strategica per integrare CrowdStrike Charlotte AI con IBM Autonomous Threat Operations Machine (ATOM) per una trasformazione del SOC basata su agenti e una risposta coordinata agli incidenti. L'approccio combinato mira a una più rapida valutazione e contenimento collegando l'analisi basata sull'IA con le operazioni di risposta automatizzate, allineando i servizi di risposta agli incidenti ai flussi di lavoro ad alta velocità richiesti dalle grandi aziende.
- Dicembre 2025: CrowdStrike ha siglato una partnership pluriennale con Kroll per potenziare i servizi di rilevamento e risposta gestiti (MDR), che prevede la migrazione di oltre 500,000 endpoint alla piattaforma CrowdStrike Falcon. L'accordo rafforza la pipeline MDR-risposta agli incidenti, combinando un'ampia infrastruttura di endpoint con consolidate capacità di risposta agli incidenti e di consulenza.
- Gennaio 2024: il Regolamento delegato (UE) 2025/301 della Commissione (del 23 ottobre 2024) ha formalizzato gli standard tecnici relativi al contenuto e ai termini per la segnalazione di incidenti critici di natura ICT ai sensi del Digital Operational Resilience Act (DORA) dell'UE. Requisiti di segnalazione più precisi aumentano il valore dei fornitori di servizi di risposta agli incidenti in grado di fornire documentazione pronta per l'audit, tempistiche e comunicazioni con le parti interessate, oltre alla risoluzione tecnica.
Ambito e metodologia
I servizi di risposta agli incidenti sono stati definiti come servizi di consulenza in cui un fornitore di servizi valuta l'esposizione al rischio dei sistemi del cliente conducendo attività quali analisi del malware, analisi della rete e degli endpoint, analisi forense informatica, caccia alle minacce e ripristino della tecnologia di supporto delle comunicazioni, per citare un esempio pochi. Inoltre, l'accesso specialistico di risposta agli incidenti su richiesta (retainer) è stato esteso per ridurre significativamente i tempi di esposizione alle violazioni.
Il mercato dei servizi di risposta agli incidenti è segmentato per dimensione aziendale (piccole e medie imprese, grandi imprese), settore degli utenti finali (IT e telecomunicazioni, BFSI, industria, governo, trasporti e sanità) e geografia (Nord America (Stati Uniti , Canada), Europa (Germania, Regno Unito, Francia, Spagna e Resto d'Europa), Asia Pacifico (India, Cina, Giappone e Resto dell'Asia-Pacifico), America Latina (Brasile, Messico, Argentina e Resto dell'Asia-Pacifico) America) e Medio Oriente e Africa (Emirati Arabi Uniti, Arabia Saudita, Emirati Arabi Uniti, Arabia Saudita, Emirati Arabi Uniti, Sud Africa e Resto del MEA)
Le dimensioni e le previsioni del mercato sono fornite in termini di valore (milioni di USD) per tutti i segmenti di cui sopra.
| Contenimento e mitigazione |
| Bonifica e ripristino |
| Analisi forense e digitale |
| Rilevamento e risposta gestiti (MDR) |
| Altro |
| On-Locale |
| Cloud-based |
| IBRIDO |
| Piccole e medie imprese |
| Grandi imprese |
| BFSI |
| Governo e difesa |
| IT e telecomunicazioni |
| Sanità e scienze della vita |
| Industria manifatturiera |
| Energia e Utilities |
| Vendita al dettaglio ed e-commerce |
| Altro |
| Nord America | Stati Uniti | |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Germania | |
| Regno Unito | ||
| Francia | ||
| Spagna | ||
| Italia | ||
| Russia | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| Giappone | ||
| India | ||
| Australia | ||
| Corea del Sud | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita |
| Emirati Arabi Uniti | ||
| Turchia | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Resto d'Africa | ||
| Per tipo di servizio | Contenimento e mitigazione | ||
| Bonifica e ripristino | |||
| Analisi forense e digitale | |||
| Rilevamento e risposta gestiti (MDR) | |||
| Altro | |||
| Per modalità di distribuzione | On-Locale | ||
| Cloud-based | |||
| IBRIDO | |||
| Per dimensione aziendale | Piccole e medie imprese | ||
| Grandi imprese | |||
| Per settore degli utenti finali | BFSI | ||
| Governo e difesa | |||
| IT e telecomunicazioni | |||
| Sanità e scienze della vita | |||
| Industria manifatturiera | |||
| Energia e Utilities | |||
| Vendita al dettaglio ed e-commerce | |||
| Altro | |||
| Per geografia | Nord America | Stati Uniti | |
| Canada | |||
| Messico | |||
| Sud America | Brasile | ||
| Argentina | |||
| Resto del Sud America | |||
| Europa | Germania | ||
| Regno Unito | |||
| Francia | |||
| Spagna | |||
| Italia | |||
| Russia | |||
| Resto d'Europa | |||
| Asia-Pacifico | Cina | ||
| Giappone | |||
| India | |||
| Australia | |||
| Corea del Sud | |||
| Resto dell'Asia-Pacifico | |||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita | |
| Emirati Arabi Uniti | |||
| Turchia | |||
| Resto del Medio Oriente | |||
| Africa | Sud Africa | ||
| Resto d'Africa | |||
Domande chiave a cui si risponde nel rapporto
Qual è l'attuale dimensione del mercato dei servizi di risposta agli incidenti?
Il mercato dei servizi di risposta agli incidenti è valutato a 49.71 miliardi di dollari nel 2026 e si prevede che raggiungerà i 116.17 miliardi di dollari entro il 2031.
Quanto velocemente si prevede che crescerà il mercato?
Si prevede che il mercato crescerà a un tasso di crescita annuo composto (CAGR) del 18.52% tra il 2026 e il 2031.
Quale categoria di servizi crescerà più rapidamente entro il 2031?
Si prevede che il settore Managed Detection and Response (MDR) registrerà la crescita più elevata, con un CAGR del 20.6% nel periodo di previsione.
In quale regione si prevede che si registrerà la crescita più forte?
L'area Asia-Pacifico guida la crescita con un CAGR del 20.12% fino al 2031, trainato dalle nuove normative sulla sicurezza informatica in Giappone, Singapore e Australia.
Quale settore verticale attualmente domina la spesa per i servizi di risposta agli incidenti?
Nel 23.15, il settore bancario, dei servizi finanziari e delle assicurazioni detiene la quota maggiore, pari al 2025% del fatturato globale, a fronte di rigorosi requisiti normativi.
Perché le piccole e medie imprese (PMI) stanno accelerando l'adozione?
Le polizze di cyber-assicurazione ora richiedono clausole di risposta firmate, spingendo le PMI ad adottare servizi gestiti e alimentando un CAGR del 18.74% in questo segmento.


