

Panoramica di mercato
| Periodo di studio | 2020 - 2031 |
|---|---|
| Dimensione del mercato (2026) | 264.43 miliardo di dollari |
| Dimensione del mercato (2031) | 471.88 miliardo di dollari |
| Tasso di crescita (2026 - 2031) | 12.28% CAGR |
| Mercato in più rapida crescita | Asia Pacifico |
| Il mercato più grande | Nord America |
| Concentrazione del mercato | Medio |
Principali giocatori *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare Immagine © Mordor Intelligence. Il riutilizzo richiede l'attribuzione secondo la licenza CC BY 4.0. | |
Analisi del mercato della sicurezza informatica di Mordor Intelligence
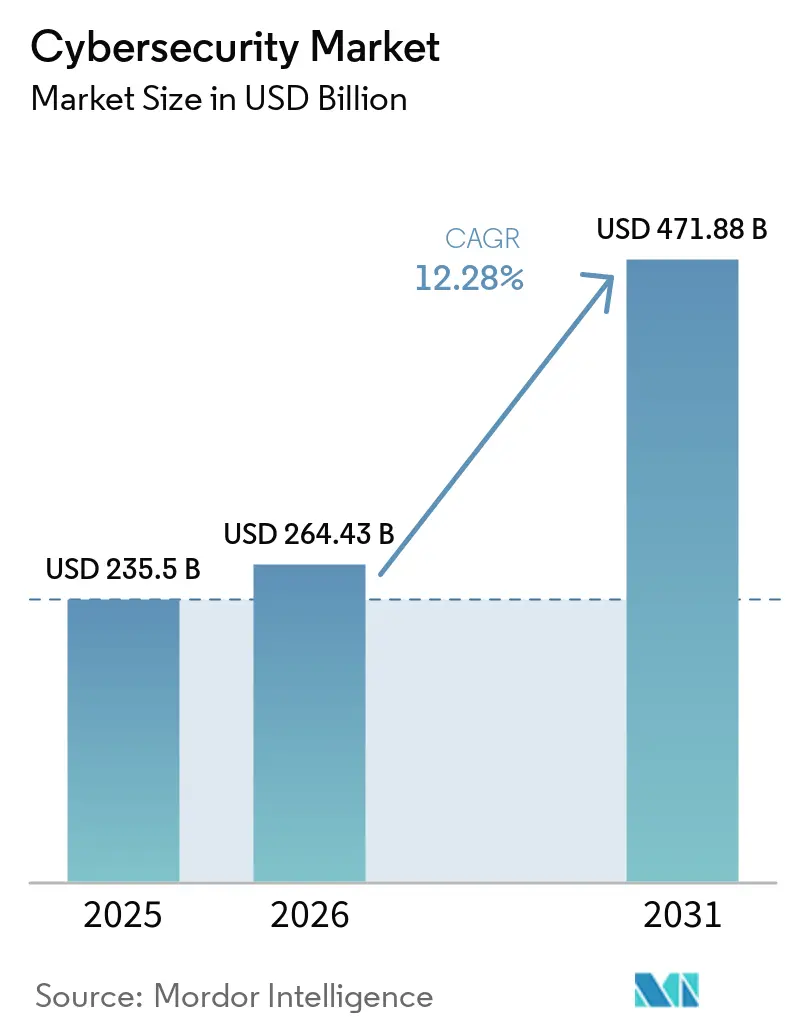
Si stima che il mercato della sicurezza informatica nel 2026 raggiungerà i 264.43 miliardi di dollari, in crescita rispetto al valore del 2025 di 235.5 miliardi di dollari, mentre le proiezioni per il 2031 indicano 471.88 miliardi di dollari, con un tasso di crescita annuo composto (CAGR) del 12.28% nel periodo 2026-2031.
L'aumento della spesa per architetture zero-trust, l'integrazione delle difese IT e OT (Operational Technology) e la preparazione per la crittografia quantistica sono le principali forze alla base di questa espansione. Il Nord America mantiene la leadership di spesa, mentre l'Asia-Pacifico registra i guadagni più rapidi, con le aziende che migrano i carichi di lavoro verso ambienti cloud-first. Anche gli stanziamenti di bilancio stanno aumentando, poiché i sottoscrittori di assicurazioni informatiche richiedono controlli verificabili, spingendo le organizzazioni verso piattaforme di sicurezza unificate che semplifichino la supervisione. Allo stesso tempo, il consolidamento delle piattaforme attraverso fusioni e acquisizioni si sta intensificando, mentre i fornitori si affrettano a coprire i vettori di minacce emergenti.
Punti chiave del rapporto
- Grazie all'offerta, le soluzioni hanno conquistato il 69.55% della quota di mercato della sicurezza informatica nel 2025, mentre i servizi sono in espansione fino al 2031 con un CAGR del 12.85%.
- In base alla modalità di distribuzione, nel 59.40 la quota di mercato della sicurezza informatica era del 2025% in sede, mentre si prevede che la sicurezza basata su cloud crescerà a un CAGR del 15.95%.
- Per settore di utilizzo finale, BFSI è stato il leader con una quota di fatturato del 26.10% nel 2025; si prevede che il commercio al dettaglio e l'e-commerce cresceranno a un CAGR del 15.05% entro il 2031.
- In base alle dimensioni delle aziende utenti finali, nel 67.55 le grandi organizzazioni rappresentavano il 2025% del mercato della sicurezza informatica, mentre le PMI dovrebbero crescere a un CAGR del 13.25%.
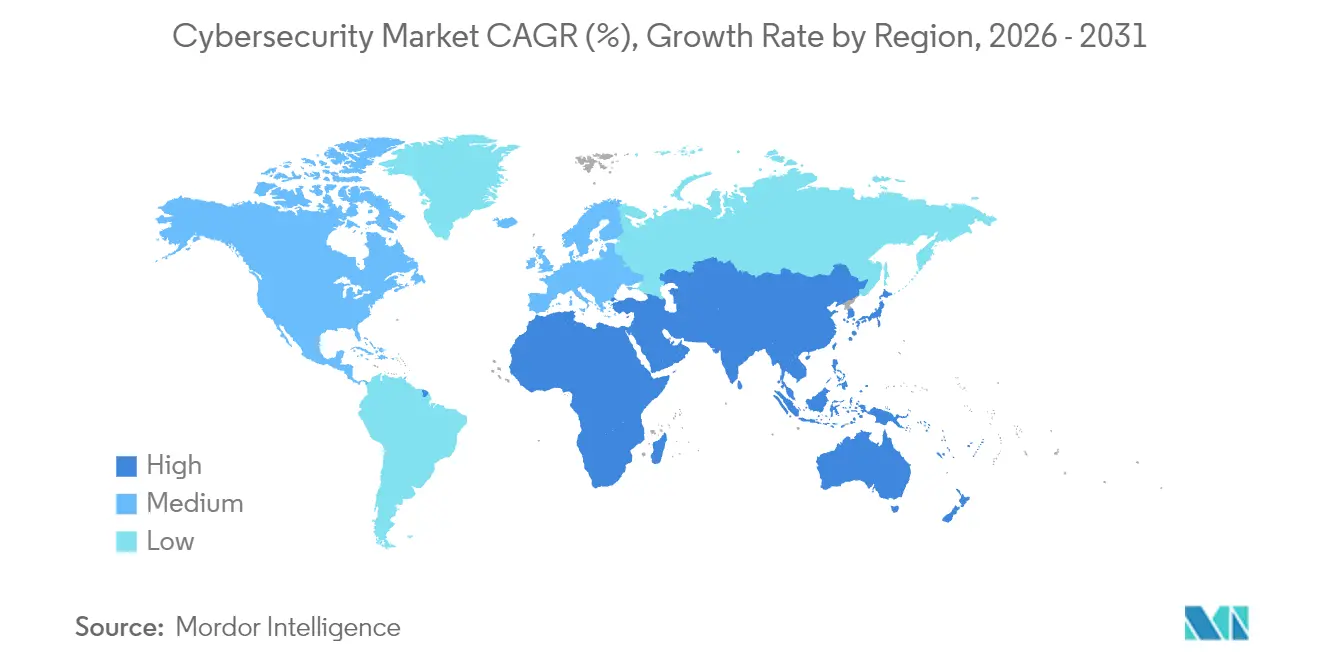
- In termini geografici, nel 43.20 il Nord America deteneva una quota di mercato della sicurezza informatica del 2025%; si prevede che l'area Asia-Pacifico registrerà un CAGR del 16.85% entro il 2031.
Nota: le dimensioni del mercato e le cifre previste in questo rapporto sono generate utilizzando il framework di stima proprietario di Mordor Intelligence, aggiornato con i dati e le informazioni più recenti disponibili a gennaio 2026.
Tendenze e approfondimenti sul mercato globale della sicurezza informatica
Analisi dell'impatto dei conducenti
| Guidatore | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Trasformazione digitale accelerata basata sul cloud | + 2.1% | Globale; più forte in Nord America e Asia-Pacifico | Medio termine (2-4 anni) |
| Convergenza della sicurezza IT-OT nelle infrastrutture critiche | + 1.8% | Nord America, Europa e Asia industriale | A lungo termine (≥4 anni) |
| L'architettura Zero-trust impone una forza lavoro ibrida | + 1.5% | Nord America e UE, espansione nell'area Asia-Pacifico | A breve termine (≤2 anni) |
| Aumento dei requisiti di sottoscrizione di assicurazioni informatiche | + 1.2% | Nord America ed Europa, emergenti nell'area Asia-Pacifico | Medio termine (2-4 anni) |
| Le normative sulla sovranità digitale guidano gli stack di sicurezza localizzati | + 0.9% | Europa, Cina, India | A lungo termine (≥4 anni) |
| Tempistiche per la migrazione della crittografia pronta per la tecnologia quantistica | + 0.8% | Globale; adozione precoce nel governo e nella finanza | A lungo termine (≥4 anni) |
| Fonte: Intelligenza di Mordor | |||


Trasformazione digitale accelerata basata sul cloud
La migrazione al cloud sta ridefinendo le priorità di investimento nella sicurezza delle informazioni, poiché i controlli perimetrali falliscono negli ambienti distribuiti. L'implementazione del cloud è in crescita, superando le allocazioni on-premise e alimentando la domanda di piattaforme di protezione delle applicazioni cloud-native che integrano la protezione di identità, carichi di lavoro e dati. Le aziende cercano console unificate per ridurre la proliferazione di strumenti e i fornitori rispondono con piattaforme che correlano la telemetria tra ambienti ibridi, migliorando la visibilità e l'efficienza della risposta [1] Tenable Research Team, “State of Cloud Security 2025,” tenable.com.
Convergenza della sicurezza IT-OT nelle infrastrutture critiche
L'Industria 4.0 costringe i sistemi precedentemente isolati dalla rete a connettersi online, esponendo le reti di controllo legacy agli stessi avversari che prendono di mira le risorse IT, il che ha determinato una maggiore domanda nel mercato della sicurezza informatica. I quadri normativi come ISA/IEC 62443 ora richiedono difese integrate che si estendano dalle aree di produzione ai data center, incoraggiando gli investimenti in strumenti specializzati per il rilevamento e la segmentazione delle minacce OT. Le aziende energetiche sono all'avanguardia nell'adozione di queste soluzioni, mentre attori statali sondano le vulnerabilità della rete, e il ritorno sugli investimenti in iniziative di sicurezza focalizzate sull'OT supera ora, in termini di riduzione del rischio, quello di progetti IT comparabili.
Obblighi di architettura Zero-Trust per la forza lavoro ibrida
L'Ordine Esecutivo 14028 obbliga le agenzie federali e gli appaltatori statunitensi a passare a modelli zero-trust entro il 2025, stimolando l'emulazione da parte del settore privato. Controlli incentrati sull'identità, autenticazione continua e microsegmentazione sostituiscono l'accesso basato su VPN legacy, mitigando l'uso improprio delle credenziali che è alla base del 38% delle violazioni. Gli istituti finanziari destinano ora il 12% dei budget IT all'implementazione di modelli zero-trust, rispetto al 9.7% di quattro anni fa, a dimostrazione del ruolo strategico della governance dell'identità.
Aumento dei requisiti di sottoscrizione di assicurazioni informatiche
Si prevede che i premi globali delle assicurazioni informatiche cresceranno e gli assicuratori richiederanno sempre più spesso prove di protezione degli endpoint, autenticazione a più fattori e preparazione alla risposta agli incidenti. Questo acquisto dettato dalla conformità influenza le piccole e medie imprese, che adottano soluzioni di sicurezza basate sul cloud per soddisfare i requisiti degli assicuratori e garantire la copertura.
Analisi dell'impatto delle restrizioni
| moderazione | (~) % Impatto sulla previsione del CAGR | Rilevanza geografica | Cronologia dell'impatto |
|---|---|---|---|
| Carenza di talenti nella sicurezza informatica e inflazione salariale | -1.4% | Globale; più acuto in Nord America e in Europa | A breve termine (≤2 anni) |
| Complessità di integrazione con infrastrutture legacy | -0.7% | Produzione e finanza in tutto il mondo | Medio termine (2-4 anni) |
| La proliferazione delle API aumenta la complessità della superficie di attacco | -0.6% | Imprese cloud-first a livello globale | A breve termine (≤2 anni) |
| L'affaticamento degli avvisi SOC e il sovraccarico di falsi positivi limitano il ROI | -0.5% | Organizzazioni con SOC maturi | Medio termine (2-4 anni) |
| Fonte: Intelligenza di Mordor | |||
Deficit di talenti nella sicurezza informatica e inflazione salariale
La carenza di 3.4 milioni di professionisti mette a dura prova i budget, mentre gli stipendi aumentano per le competenze rare nel cloud, nell'OT e nella difesa basata sull'IA. Questa limitazione sta spingendo il mercato verso piattaforme che richiedono un minor numero di personale specializzato per funzionare, creando al contempo opportunità per i fornitori di servizi di sicurezza gestiti e strumenti di automazione basati sull'IA. La situazione è aggravata dagli alti tassi di turnover, con il 64% dei professionisti della sicurezza informatica che sta valutando un cambio di lavoro a causa dello stress da carico di lavoro, creando un ciclo continuo di costi di reclutamento e formazione che incidono sui budget di sicurezza aziendali [2] Bitdefender Labs, “Global Cyber-Workforce Study 2025,” bitdefender.com.
Complessità di integrazione con infrastrutture legacy
Produttori e banche faticano a integrare controlli avanzati su sistemi vecchi di decenni, preservando al contempo l'operatività. Solo il 31% dei dirigenti industriali ritiene che il proprio attuale stack IT sia pronto per il futuro e il 70% degli istituti finanziari ammette di non aver investito abbastanza perché l'integrazione interrompe le operazioni. I fornitori che offrono funzionalità di individuazione non invasiva degli asset e percorsi di migrazione graduale stanno guadagnando terreno.
Analisi del segmento di mercato della sicurezza informatica
Offrendo: lo slancio si sposta verso il consolidamento della piattaforma
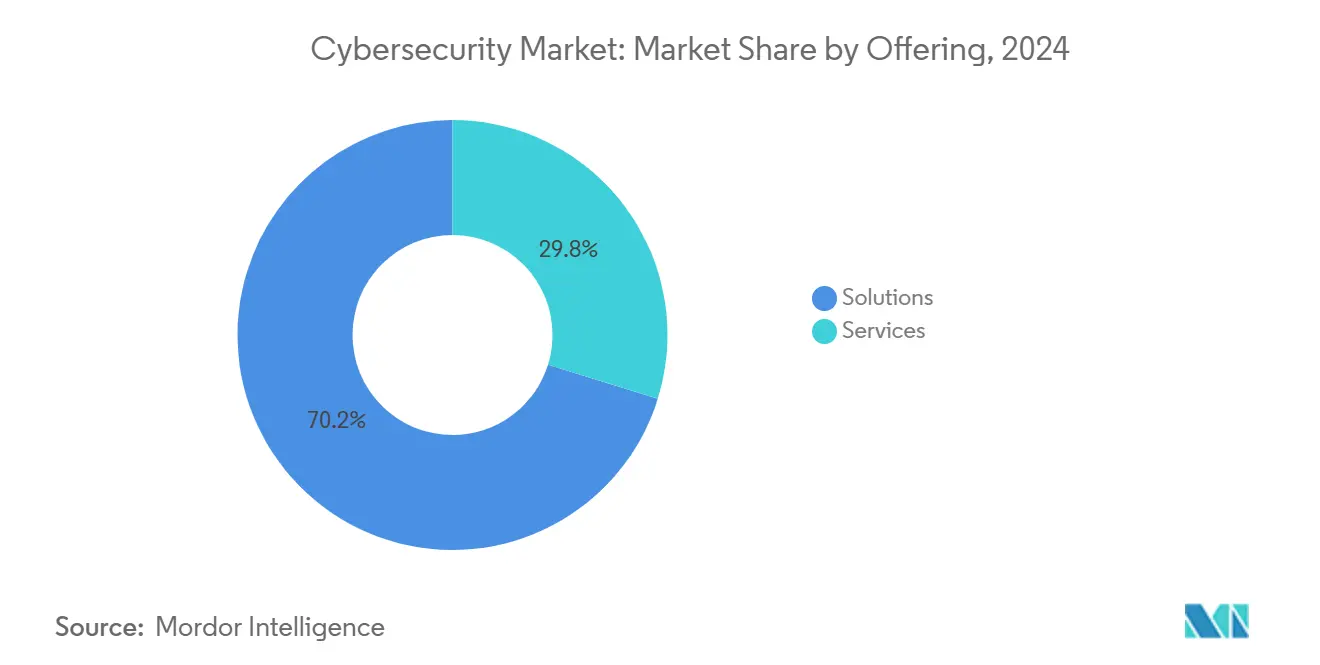
Le soluzioni hanno mantenuto una quota di mercato del 70.2% nella sicurezza informatica nel 2024 e sono destinate a crescere a un CAGR del 13.1%, poiché le aziende abbandonano strumenti isolati a favore di suite convergenti che unificano le difese di cloud, identità e rete. Le misure di sicurezza per applicazioni, cloud e identità registrano i guadagni più rapidi, mentre i controlli di rete ed endpoint crescono più modestamente poiché le sovrapposizioni XDR sostituiscono i prodotti standalone. La protezione dei dati sta diventando sempre più importante in seguito alle nuove normative sulla privacy e la gestione integrata del rischio integra i flussi di lavoro di conformità direttamente nelle dashboard di sicurezza.
I servizi hanno generato il 29.8% del fatturato del 2024, con le offerte gestite che hanno beneficiato della carenza di talenti, nonostante l'automazione ne moderi la crescita. Gli incarichi di consulenza rimangono essenziali per i settori verticali regolamentati che richiedono implementazioni personalizzate. I fornitori che abbinano la consulenza a servizi ricorrenti di rilevamento e risposta gestiti si assicurano contratti a lungo termine, sostenendo flussi di fatturato prevedibili e relazioni più solide con i clienti. Il mercato della sicurezza informatica continua a favorire i fornitori che integrano prodotti e servizi per ottenere risultati senza soluzione di continuità, semplificando gli acquisti per i team di sicurezza con risorse limitate e riducendo al contempo il rischio di integrazione.
Per modalità di distribuzione: l'adozione del cloud supera il controllo on-premise
Nel 60.1, le implementazioni on-premise rappresentavano ancora il 2024% del mercato della sicurezza informatica, riflettendo la continua preferenza per la supervisione diretta in settori altamente regolamentati come la pubblica amministrazione e la sanità. Tuttavia, il baricentro si sta spostando, con la sicurezza cloud-native in accelerazione a un CAGR del 16.4%, grazie alle promesse di scalabilità elastica, cicli di aggiornamento più rapidi e intelligence integrata sulle minacce.
Le piccole e medie imprese gravitano verso suite completamente ospitate che eliminano il sovraccarico infrastrutturale, mentre le grandi organizzazioni perseguono modelli ibridi che mantengono i carichi di lavoro sensibili in sede, indirizzando i dati meno sensibili verso cloud regionali per soddisfare i requisiti di sovranità. I provider affrontano le problematiche di conformità attraverso data center in-region e controlli di crittografia pronti per l'audit, rimuovendo le barriere storiche all'adozione. Le console unificate che offrono visibilità su cloud on-premise, privati e pubblici stanno emergendo come funzionalità indispensabili, alimentando la domanda di piattaforme che correlano i log di endpoint, identità e flussi di rete in un unico motore analitico.
Per settore di utilizzo finale: BFSI detiene il primato, impennata del commercio al dettaglio
Nel 26.5, BFSI ha mantenuto una quota del 2024% del mercato della sicurezza informatica grazie alle severe normative e all'elevato valore dei dati finanziari. La spesa continua a crescere, poiché le istituzioni implementano l'accesso zero-trust, l'analisi delle frodi in tempo reale e la crittografia quantistica per proteggere i sistemi di pagamento.
Il commercio al dettaglio e l'e-commerce rappresentano i settori verticali in più rapida crescita, con un CAGR del 15.5% grazie a strategie omnicanale che ampliano le superfici di attacco digitale. I costi delle violazioni legati all'esposizione dei dati dei clienti e alle frodi nei pagamenti stimolano gli investimenti in tokenizzazione, protezione delle applicazioni e sicurezza delle API. Le aziende industriali e della difesa investono massicciamente per proteggere gli ambienti OT, mentre gli operatori IT-telecom salvaguardano le reti degli operatori che supportano la connettività nazionale. Anche i produttori stanno aumentando la spesa perché il 25.7% degli incidenti informatici del 2024 ha preso di mira i sistemi di produzione, promuovendo l'implementazione di soluzioni di rilevamento delle anomalie incentrate sugli asset che collegano le aree IT e OT.
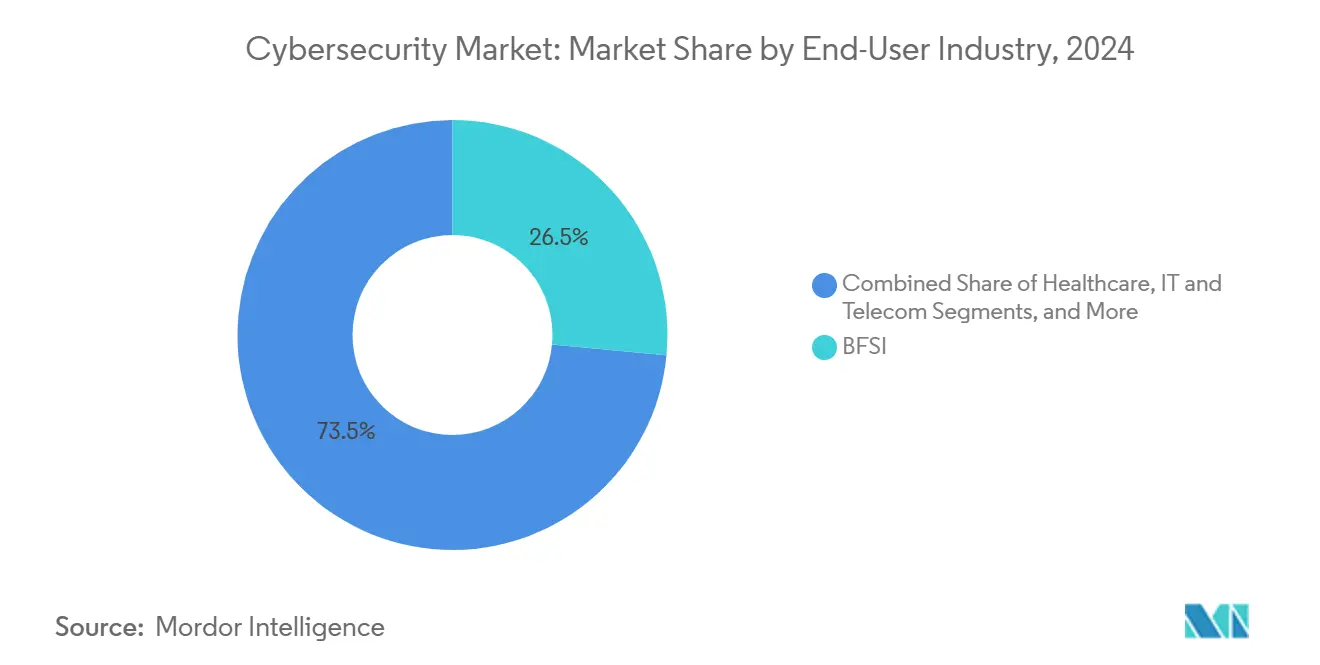
Nota: le quote di tutti i segmenti individuali sono disponibili al momento dell'acquisto del report
Per dimensione aziendale dell'utente finale: le PMI si affidano alla semplicità del cloud
Le grandi aziende hanno generato il 68.3% del fatturato nel 2024 e continuano a destinare il 12% dei budget IT alla sicurezza, concentrandosi su analisi basate sull'intelligenza artificiale e servizi gestiti di rilevamento e risposta estesi per contrastare avversari sofisticati.
Le PMI hanno contribuito per il 31.7%, ma supereranno le loro controparti più grandi con un CAGR del 13.6%. Le compagnie assicurative ora richiedono controlli di base prima di emettere polizze informatiche, motivando le aziende più piccole ad adottare piattaforme cloud che integrano endpoint, e-mail e sistemi di protezione dell'identità con portali di gestione semplificati. Costi iniziali inferiori e prezzi di abbonamento eliminano gli ostacoli alla spesa in conto capitale, mentre i modelli di responsabilità condivisa scaricano gran parte dell'onere operativo sui fornitori. Dashboard di conformità condivise che mappano i controlli su framework come ISO 27001 e SOC 2 attraggono i dirigenti che cercano garanzie a livello di consiglio di amministrazione senza aumentare il personale.
Analisi geografica
Mercato della sicurezza informatica del Nord America
Il Nord America ha controllato il 43.20% del fatturato del mercato della sicurezza informatica nel 2025, sostenuto da normative mature e dalla presenza di importanti fornitori. Si prevede che la spesa regionale supererà i 137.6 miliardi di dollari entro il 2027, poiché l'Ordine Esecutivo 14028 impone un'ampia migrazione a zero trust. Gli Stati Uniti hanno segnalato 9,036 incidenti informatici nel 2023, superando di gran lunga i 2,557 eventi dell'Europa e sostenendo la domanda di feed di intelligence sulle minacce avanzate e servizi SOC gestiti. Canada e Messico contribuiscono alla crescita attraverso programmi congiunti pubblico-privati che armonizzano la segnalazione delle violazioni transfrontaliere e la risposta agli incidenti.
Mercato della sicurezza informatica APAC
L'Asia-Pacifico è l'area in più rapida crescita, con un CAGR del 16.85%, con piani di sviluppo digitale sostenuti dagli stati che elevano la sicurezza allo status di infrastruttura critica. Cina, India, Giappone e Corea del Sud stanziano budget pluriennali per strategie nazionali in ambito cyber, mentre Australia e Nuova Zelanda implementano quadri di resilienza completi che richiedono la divulgazione obbligatoria degli incidenti. Gli acquirenti regionali spesso superano i controlli legacy adottando fin dall'inizio la sicurezza cloud-native, accelerando l'adozione di analisi incentrate sull'identità e basate sull'intelligenza artificiale.
Mercato europeo della sicurezza informatica
La crescita della regione Europa è trainata dall'applicazione del GDPR e dall'imminente direttiva NIS2, che estende la copertura a più settori. Germania, Regno Unito e Francia sono i principali Paesi di spesa, mentre i mercati dell'Europa centrale e orientale crescono partendo da una base più piccola, allineandosi ai requisiti dell'UE. Le iniziative di cloud sovrano in Francia e Spagna stimolano la domanda di stack di sicurezza ospitati a livello nazionale, mentre le restrizioni al trasferimento transfrontaliero dei dati accelerano l'adozione di tecniche di crittografia che migliorano la privacy.
Panorama normativo
I modelli di acquisto e operativi per la sicurezza informatica vengono plasmati dalla maturazione dei requisiti in materia di divulgazione, sicurezza dei prodotti e infrastrutture critiche nelle principali regioni. Negli Stati Uniti, le norme della SEC in materia di gestione del rischio, strategia, governance e divulgazione degli incidenti di sicurezza informatica continuano a promuovere la responsabilità a livello di consiglio di amministrazione e una rendicontazione più strutturata, rafforzata nel 2026 dalle lettere di commento modello aggiornate della Divisione Finanza Aziendale della SEC e dalla tassonomia SEC Cybersecurity Disclosure (CYD) per XBRL inline (versione 2026 pubblicata il 16 marzo 2026). A livello di standard, il NIST ha rilasciato il Cybersecurity Framework (CSF) 2.0 il 26 febbraio 2024, estendendo l'attenzione oltre le infrastrutture critiche e aggiornando il riferimento per i programmi aziendali e la gestione del rischio dei fornitori.
In Europa, i requisiti di sicurezza dei prodotti e della catena di fornitura influenzano sempre più le roadmap dei fornitori e gli acquisti aziendali. Il Regolamento (UE) 2024/2847 (Cyber Resilience Act) introduce obblighi di sicurezza fin dalla progettazione per i prodotti con elementi digitali, con tappe fondamentali previste per il 2026, tra cui la scadenza dell'11 giugno 2026 per la designazione da parte degli Stati membri delle autorità di notifica e l'obbligo di segnalazione degli incidenti e delle vulnerabilità attivamente sfruttate ai sensi dell'articolo 14 a partire dall'11 settembre 2026. Queste scadenze aumentano la necessità di gestione delle vulnerabilità, processi di divulgazione coordinati, meccanismi di aggiornamento sicuri e prove pronte per gli audit in tutti gli stack di sicurezza informatica relativi a dispositivi, software e cloud.
Analisi della catena del valore
La catena del valore della sicurezza informatica comprende input fondamentali (infrastruttura di calcolo, reti e fonti di telemetria di sicurezza), fornitori di tecnologie di base (gestione delle identità e degli accessi, controlli di endpoint e di rete, sicurezza del cloud e delle applicazioni, protezione dei dati e gestione del rischio) e livelli di erogazione (integratori di sistemi, fornitori di MSSP/MDR, periti assicurativi specializzati in cybersicurezza e specialisti nella risposta agli incidenti). Gli hyperscaler e i fornitori di piattaforme agiscono sempre più come punti di aggregazione, integrando controlli di sicurezza e analisi in ambienti cloud e ibridi, mentre gli integratori e i fornitori di servizi gestiti rendono operativi questi strumenti per compensare la carenza di talenti nel settore della sicurezza informatica e la stanchezza da allarmi del SOC.
La sicurezza della catena di fornitura è ormai una priorità assoluta, poiché i componenti software, i servizi di terze parti e le infrastrutture di telecomunicazione e cloud ampliano la superficie di attacco. Gli enti governativi e di normazione stanno elevando le pratiche di gestione del rischio della catena di fornitura ICT attraverso programmi come le iniziative CISA sulla sicurezza della catena di fornitura ICT e azioni a livello UE, tra cui l'EU ICT Supply Chain Security Toolbox e la proposta della Commissione europea del 2026 di aggiornare il quadro normativo dell'EU Cybersecurity Act (spesso indicato come direttiva Cybersecurity Act 2). Queste iniziative rafforzano le strategie multi-vendor, una valutazione più rigorosa dei fornitori e una documentazione di sicurezza più formalizzata, spingendo i fornitori a fornire trasparenza simile a quella di un SBOM, una risposta alle vulnerabilità del ciclo di vita e artefatti pronti per la certificazione che possano essere utilizzati con prodotti e servizi in diverse aree geografiche.
Panorama competitivo
Il mercato della sicurezza informatica rimane moderatamente frammentato, sebbene il consolidamento sia in aumento poiché gli acquirenti preferiscono piattaforme integrate rispetto a soluzioni puntuali scollegate. L'offerta di Google da 23 miliardi di dollari per Wiz, l'acquisto da parte di Palo Alto Networks dell'unità QRadar di IBM per 500 milioni di dollari e l'acquisizione di Venafi da parte di CyberArk per 1.54 miliardi di dollari esemplificano la corsa all'espansione delle capacità cloud e di gestione delle identità [3] Douglas W. Hubbard, “Platform Consolidation in Cybersecurity,” journalofcyberpolicy.com.
Le aziende emergenti sfruttano lo spazio bianco nella crittografia quantistica, nella difesa OT e nell'orchestrazione basata sull'intelligenza artificiale. Le startup che progettano controlli specifici per Kubernetes, carichi di lavoro serverless o pipeline di apprendimento automatico stanno guadagnando terreno tra le aziende native digitali. Le domande di brevetto per protocolli di scambio di chiavi post-quantum e rilevamento di anomalie basato sull'apprendimento per rinforzo sono aumentate del 28% su base annua, a dimostrazione del ritmo di innovazione del settore.
Le partnership tra provider di servizi cloud e fornitori di sicurezza si rafforzano man mano che gli hyperscaler integrano analisi delle minacce native, strumenti di conformità e opzioni di risposta gestita direttamente nelle loro piattaforme. Queste alleanze accelerano i cicli di go-to-market per i fornitori più piccoli e forniscono agli hyperscaler strategie di sicurezza differenziate che attraggono i clienti regolamentati.
Leader del settore della sicurezza informatica
IBM Corporation
Microsoft Corporation
Cisco Systems, Inc.
Palo Alto Networks, Inc.
Fortinet, Inc.
- *Disclaimer: i giocatori principali sono ordinati senza un ordine particolare

Recenti sviluppi del settore
- Giugno 2026: IBM, Red Hat e Palo Alto Networks hanno ampliato il Progetto Lightwell per connettere la correzione del software con le patch virtuali di Palo Alto Networks, aiutando le organizzazioni a ridurre i tempi di esposizione quando emergono vulnerabilità. L'iniziativa collega l'intelligence sulle vulnerabilità all'esecuzione delle correzioni in ambienti ibridi, supportando processi di risposta più rapidi e standardizzati per le aziende che operano su larga scala.
- Maggio 2026: Palo Alto Networks ha completato l'acquisizione di Portkey per aggiungere funzionalità di sicurezza gateway per l'IA al proprio portfolio, in risposta all'adozione da parte delle aziende di applicazioni di IA e flussi di lavoro basati su agenti. L'acquisizione supporta il consolidamento delle piattaforme estendendo la protezione ai flussi di traffico IA e ai punti di governance tra modelli, strumenti e dati aziendali.
- Luglio 2025: Accenture e Microsoft si sono impegnate a finanziare congiuntamente lo sviluppo di strumenti di sicurezza informatica basati sull'intelligenza artificiale generativa, con l'obiettivo di ridurre la proliferazione di strumenti e i costi operativi per i team di sicurezza. Questo impegno evidenzia come i grandi fornitori di servizi e gli ecosistemi hyperscaler stiano trasformando in prodotti le operazioni di sicurezza assistite dall'IA per migliorare l'efficienza in un contesto di continua carenza di personale.


Ambito e metodologia
Il mercato della sicurezza informatica è definito in base ai ricavi generati dalle soluzioni e dai servizi utilizzati in vari settori di utenti finali a livello globale. L'analisi si basa sulle intuizioni di mercato acquisite tramite ricerche secondarie e primarie. Il mercato copre anche i principali fattori che influenzano la sua crescita in termini di driver e vincoli. Lo studio traccia i parametri chiave del mercato, gli influencer della crescita sottostante e i principali fornitori che operano nel settore, il che supporta le stime di mercato e i tassi di crescita nel periodo di previsione.
Il mercato della sicurezza informatica è segmentato per offerta (soluzioni [ sicurezza delle applicazioni , sicurezza del cloud, sicurezza dei dati, gestione degli accessi e delle identità, protezione delle infrastrutture, gestione integrata del rischio, sicurezza di rete e altri tipi di soluzioni] e servizi [servizi professionali e servizi gestiti]), per implementazione (on-premise e cloud) e per settore verticale dell'utente finale (IT e telecomunicazioni, servizi finanziari e assicurativi, vendita al dettaglio ed e-commerce, petrolio, gas ed energia, industria manifatturiera, pubblica amministrazione e difesa e altri settori), area geografica (Nord America [Stati Uniti e Canada], Europa [Regno Unito, Germania, Francia, Italia, Spagna, Grecia, resto d'Europa], Asia-Pacifico [Cina, India, Giappone, Australia, Sud-est asiatico [Indonesia, Filippine, Malesia, Singapore, resto del Sud-est asiatico], resto dell'Asia-Pacifico], America Latina [Brasile, Argentina, Messico, resto dell'America Latina], infine, Medio Oriente e Africa [Arabia Saudita, GCC [Emirati Arabi Uniti, altri], Sudafrica, resto del Medio Oriente e Africa]). Le dimensioni del mercato e le previsioni sono fornite in termini di valore in dollari statunitensi (USD) per tutti i segmenti sopra indicati.
Offrendo
| Soluzioni | Application Security |
| Cloud Security | |
| Sicurezza dei dati | |
| Identity and Access Management | |
| Protezione dell'infrastruttura | |
| Gestione integrata del rischio | |
| Sicurezza di rete | |
| Endpoint Security | |
| Servizi | Servizi professionali |
| Managed Services |
Per modalità di distribuzione
| Cloud |
| On-Premise |
Per settore degli utenti finali
| BFSI |
| Settore Sanitario |
| IT e telecomunicazioni |
| Industriale e Difesa |
| Vendita al dettaglio ed e-commerce |
| Energia e Utilities |
| Produzione |
| Altro |
Per dimensione aziendale dell'utente finale
| Grandi imprese |
| Piccole e medie imprese (PMI) |
Per geografia
| Nord America | Stati Uniti | |
| Canada | ||
| Messico | ||
| Sud America | Brasile | |
| Argentina | ||
| Resto del Sud America | ||
| Europa | Germania | |
| Regno Unito | ||
| Francia | ||
| Italia | ||
| Spagna | ||
| Russia | ||
| Resto d'Europa | ||
| Asia-Pacifico | Cina | |
| Giappone | ||
| India | ||
| Corea del Sud | ||
| Australia e Nuova Zelanda | ||
| Resto dell'Asia-Pacifico | ||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita |
| Emirati Arabi Uniti | ||
| Turchia | ||
| Resto del Medio Oriente | ||
| Africa | Sud Africa | |
| Nigeria | ||
| Egitto | ||
| Resto d'Africa | ||
| Offrendo | Soluzioni | Application Security | |
| Cloud Security | |||
| Sicurezza dei dati | |||
| Identity and Access Management | |||
| Protezione dell'infrastruttura | |||
| Gestione integrata del rischio | |||
| Sicurezza di rete | |||
| Endpoint Security | |||
| Servizi | Servizi professionali | ||
| Managed Services | |||
| Per modalità di distribuzione | Cloud | ||
| On-Premise | |||
| Per settore degli utenti finali | BFSI | ||
| Settore Sanitario | |||
| IT e telecomunicazioni | |||
| Industriale e Difesa | |||
| Vendita al dettaglio ed e-commerce | |||
| Energia e Utilities | |||
| Produzione | |||
| Altro | |||
| Per dimensione aziendale dell'utente finale | Grandi imprese | ||
| Piccole e medie imprese (PMI) | |||
| Per geografia | Nord America | Stati Uniti | |
| Canada | |||
| Messico | |||
| Sud America | Brasile | ||
| Argentina | |||
| Resto del Sud America | |||
| Europa | Germania | ||
| Regno Unito | |||
| Francia | |||
| Italia | |||
| Spagna | |||
| Russia | |||
| Resto d'Europa | |||
| Asia-Pacifico | Cina | ||
| Giappone | |||
| India | |||
| Corea del Sud | |||
| Australia e Nuova Zelanda | |||
| Resto dell'Asia-Pacifico | |||
| Medio Oriente & Africa | Medio Oriente | Arabia Saudita | |
| Emirati Arabi Uniti | |||
| Turchia | |||
| Resto del Medio Oriente | |||
| Africa | Sud Africa | ||
| Nigeria | |||
| Egitto | |||
| Resto d'Africa | |||


Domande chiave a cui si risponde nel rapporto
Quanto è grande il settore della sicurezza informatica?
Nel 264.43 il mercato della sicurezza informatica varrà 2026 miliardi di dollari e si prevede che raggiungerà i 471.88 miliardi di dollari entro il 2031.
Quale regione sta crescendo più velocemente?
Si prevede che l'area Asia-Pacifico registrerà un CAGR del 16.85% tra il 2026 e il 2031, il più alto tra tutte le regioni.
Quale modalità di distribuzione si sta espandendo più rapidamente?
La sicurezza basata sul cloud è la modalità in più rapida crescita, con una crescita prevista del 15.95% entro il 2031, in quanto le aziende cercano una protezione scalabile.
Perché l'architettura Zero Trust sta guadagnando slancio?
Gli obblighi governativi, i crescenti attacchi basati sulle credenziali e i modelli di lavoro ibridi stanno spingendo le organizzazioni a passare dalle difese perimetrali a framework zero-trust incentrati sull'identità.
Pagina aggiornata l'ultima volta il:



